Cybersecurity for Startup/SME Business ตอนที่ 1/3
รู้หรือยัง ? ว่ากำลังตกอยู่ในความเสี่ยง
ทำธุรกิจย่อมต้องมีความเสี่ยง ซึ่งความเสี่ยงด้าน Cybersecurity ก็ไม่ได้มาเล่น ๆ ข้อมูลจาก World Economic Forum: The Global Risks Report 2020 ภาพด้านล่างสีม่วงจะเป็น Technology Risk ซึ่งความเสี่ยงด้าน Cyberattacks นั้นได้มาอยู่ในรายงานนี้นานแล้ว สังเกตว่าในปี 2012 เริ่มติด Top 5 ในมุมของ Likelihood (โอกาสเกิด)
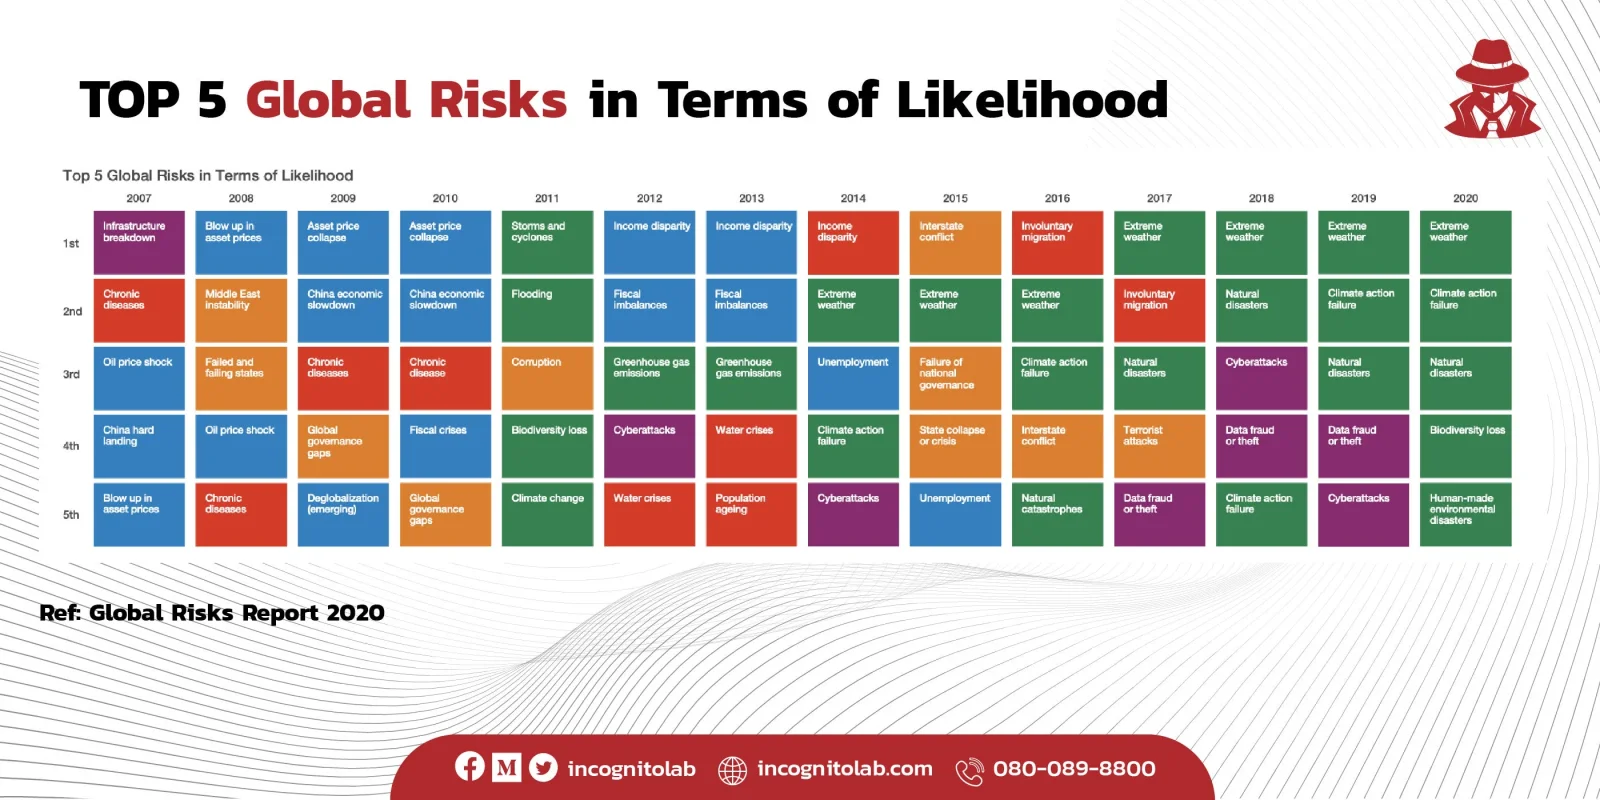 TOP 5 Global Risks
ถ้าเอามาพล็อตกราฟตามความเสี่ยง (Risk = Impact * Likelihood) ยิ่งผลกระทบมาก โอกาสเกิดสูง ยิ่งมีความเสี่ยง จะเห็นว่าความเสี่ยงด้าน Cyberattacks อยู่ด้านขวาบน
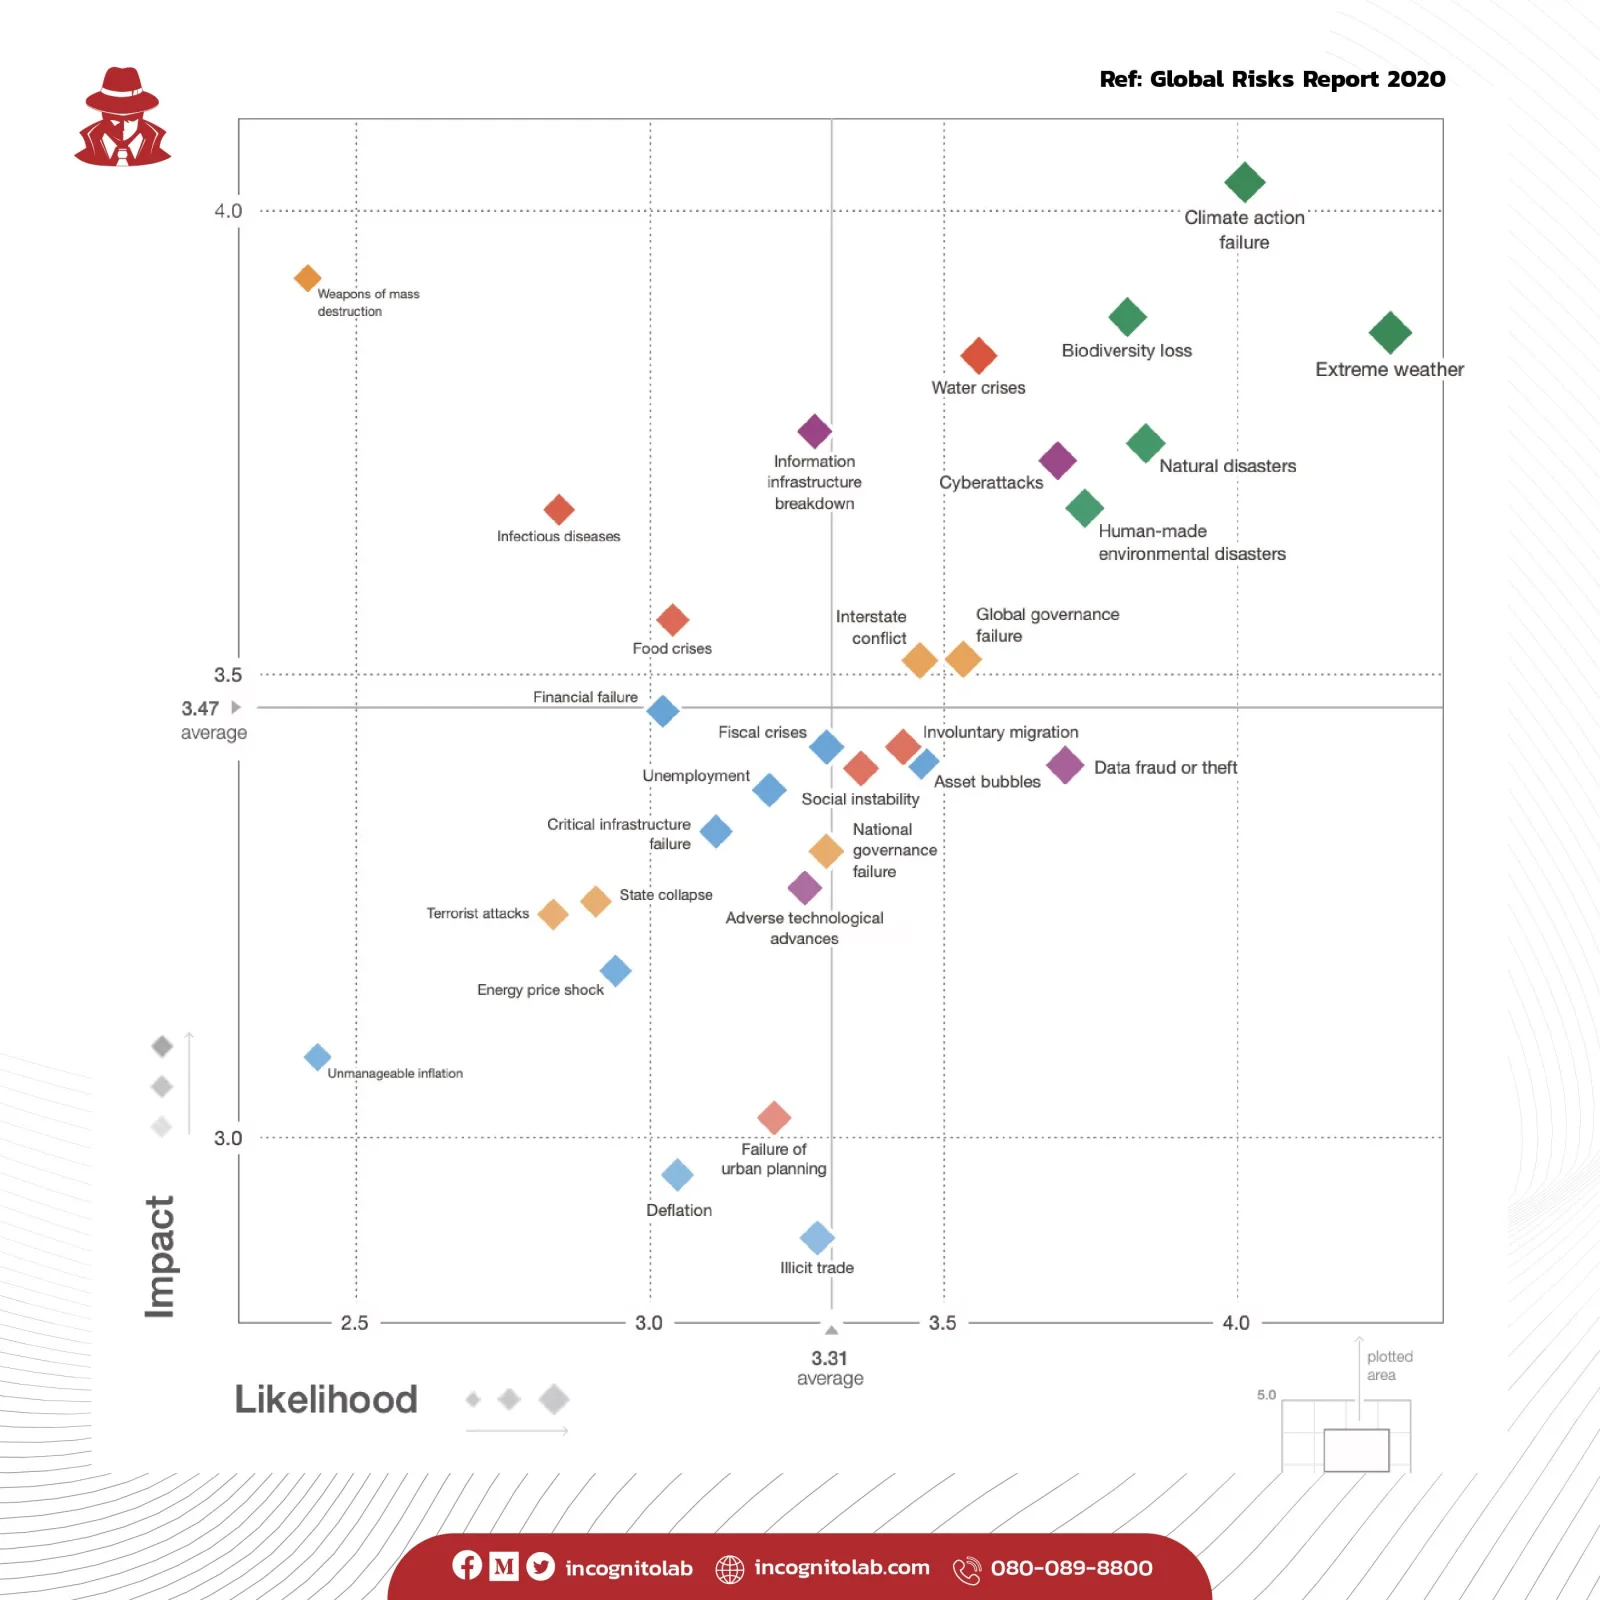 Global Risks Report 2020
ในอดีตหลายองค์กรที่มีธุรกิจขนาดเล็กมักจะมองข้ามเรื่อง Cybersecurity ว่าเป็นเรื่องที่ใช้เงินลงทุนสูง และเป็นเรื่องไกลตัว เช่น การมีความคิดว่าองค์กรของเราขนาดเล็ก เราไม่โดนโจมตีหรอก
แต่ในช่วงที่ผ่านมา โดยเฉพาะ 2–3 ปีนี้ ผมสังเกตว่ามุมมองในเรื่องนี้เปลี่ยนไป ซึ่งนั่นก็อาจเป็นผลจากรูปแบบของการโจมตีที่เปลี่ยนไป ตั้งแต่ Ransomeware เริ่มมานี่เห็นได้ชัดเลย หลายองค์กรเริ่มให้ความสำคัญกับเรื่อง Cybersecurity มากขึ้น อย่างในกรณีล่าสุด Maze ransomware ที่มีลักษณะเป็น Multi-Stage Ransomware โดยเราได้เขียนอธิบายความแตกต่างไว้ในบทความ Difference between Single-stage Ransomware and Multi-stage Ransomware
ซึ่ง Tactic ของ Maze ที่ใช้คือ เข้ารหัส, ขโมยข้อมูล, ขู่กรรโชก ถ้าไม่จ่ายค่าไถ่ข้อมูลก็จะถูกแพร่กระจายออกสู่สาธารณะ
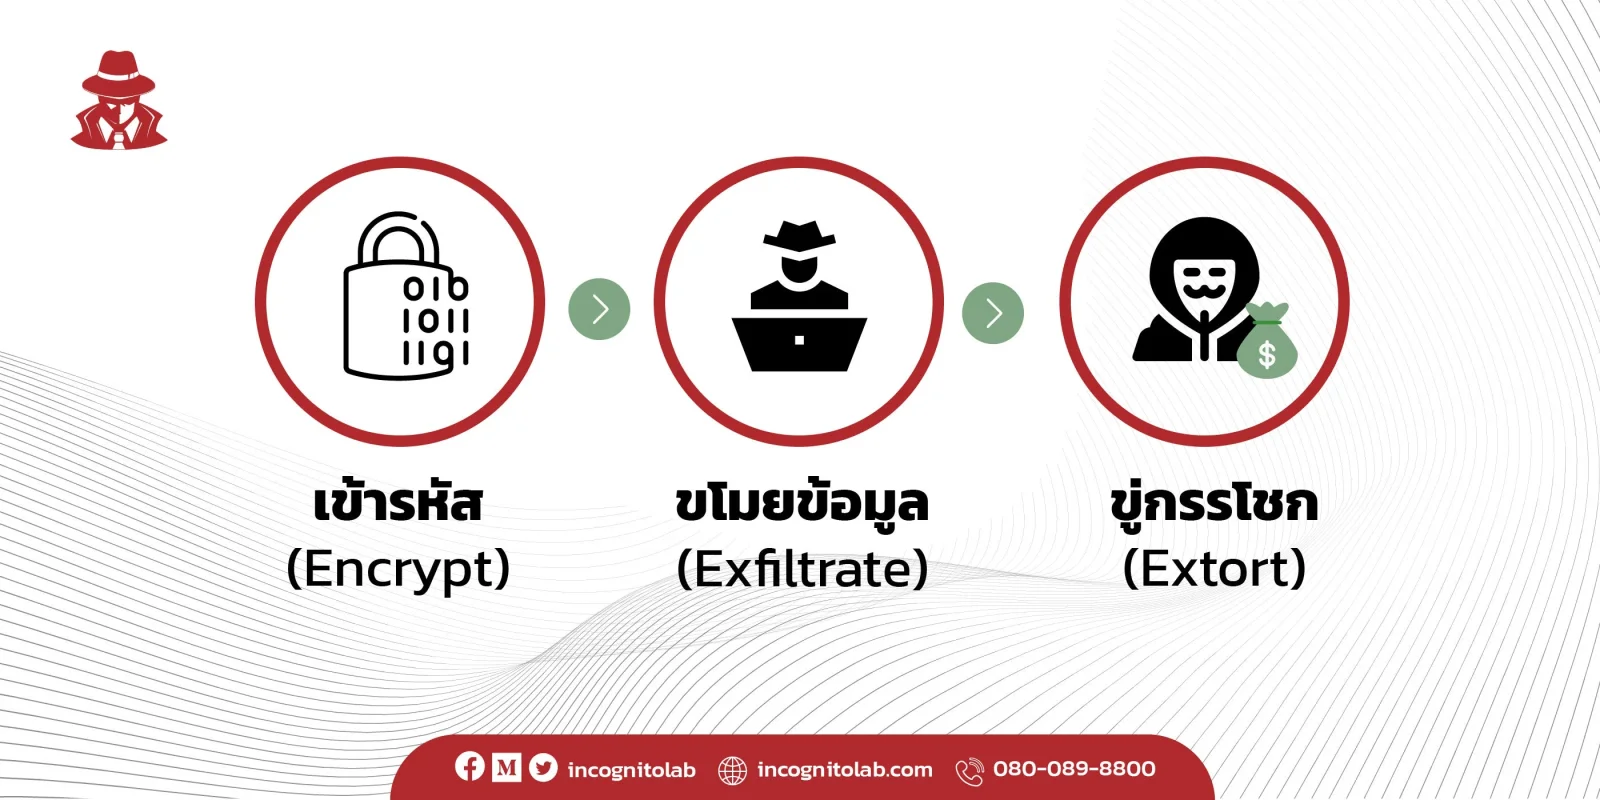 Encrypt - Exfiltrate - Extort
ถ้ามองย้อนกลับไปแล้วเรื่องการปล่อยข้อมูลที่มีความสำคัญ หรือ ข้อมูลลับออกสู่สาธารณะนั้นก็เป็นเรื่องการรักษาความลับ (Confidentiality) ซึ่งถือเป็น 1 ในพื้นฐานด้าน Cybersecurity ที่ประกอบด้วย Confidentiality, Integrity, Availability (CIA) นั่นแหละ
หลังจากที่เราเริ่มเห็นความเสี่ยงแล้ว ขั้นตอนถัดไปคือเราจะจัดการกับเรื่องนี้อย่างไรมากกว่า หลาย ๆ บริษัท Startup ที่ผมได้มีโอกาสพบปะพูดคุย โดยเฉพาะถ้าอยู่ในกลุ่ม Tech จะให้ความสำคัญกับเรื่องนี้เป็นอย่างมาก แต่ในขณะเดียวกันหลายองค์กร ถ้าไม่อยู่ในกลุ่ม Tech ก็ยังมีความลังเลในการตัดสินใจลงทุนอยู่พอสมควร
เราเองมีความเข้าใจดีว่าทำไมองค์กรบางที่ถึงไม่ได้ตัดสินใจจัดการปัญหาเหล่านี้ในทันที แต่ในมุมที่ปรึกษานั้นเราก็ไม่อยากให้เกิดเหตุการณ์ที่สร้างความเสียหายก่อนแล้วค่อยมาจัดการ (วัวหายล้อมคอก) ซึ่งอุปสรรคที่หลาย ๆ องค์กรจะต้องเจอและส่งผลต่อการตัดสินใจนั้นมีหลายส่วน เช่น
- เงินที่ใช้ในการลงทุนด้าน Cybersecurity ซึ่งแน่นอนเป็นเงินที่ใช้แล้วไม่ก่อให้เกิดรายได้ แต่ทำให้ความเสี่ยงหรือความเสียหายเมื่อเกิดปัญหาลดลงนะ
- เมื่อใช้เงินแล้วปัญหาจะต้องจบ 100% แต่ไม่มีใครกล้ารับประกันให้คุณ 100% หรอกว่าทุกอย่างจะปลอดภัยแน่นอน
- Cybersecurity solution มีมากมาย เมื่อก่อนมีอุปกรณ์ไม่กี่อย่าง แค่ซื้อตามก็อ่วมแล้ว เดี๋ยวนี้มีมากกว่าเดิมแล้วต้องซื้ออันไหนล่ะ ซื้อมาแล้วไม่ได้ใช้ก็มีเยอะแยะ
- ขาด workforce ทางด้าน Cybersecurity ในองค์กร ซึ่งที่จริงแล้วไม่ต้องพูดถึงในองค์กรหรอก ในระดับโลกเราก็ขาดบุคลากรที่มีความสามารถทางด้าน Cybersecurity เยอะมาก
ซึ่งสิ่งเหล่านี้เองก็เป็นเรื่องที่ท้าทายสำหรับที่ปรึกษาเช่นกัน เราจะ fit สิ่งต่าง ๆ ให้เหมาะกับบริบทขององค์กรได้อย่างไร เพราะแต่ละองค์กรก็มีความแตกต่างกันทั้งในเรื่องของความรู้ ธุรกิจ ทรัพยากรต่าง ๆ
ในตอนที่ 2 จะเขียนถึงแนวทางในการจัดการกับปัญหา Cybersecurity สำหรับ Startup และ SME
CONSULTING
ค้นหาช่องว่างด้านความปลอดภัยขององค์กร แก้ที่จุดเจ็บจริง วางแนวปฏิบัติที่เหมาะสม และขับเคลื่อน Security Transformation ด้วยบริการ Cyber Security | Risk | Compliance
Up Next
ARTICLES/3 Nov 2026
Shadow AI: พนักงานใช้ AI ทำงาน องค์กรควรดูแลข้อมูลและสิทธิ์เข้าถึงอย่างไร
แนวทางจัดการ Shadow AI พร้อมตัวอย่าง AI Usage Policy การจำกัดสิทธิ์ Agent และขอบเขตของ Check Point Workforce AI Security
ARTICLES/17 Jul 2026
Handala ใช้ Wiper Malware โจมตี Stryker และผลกระทบที่ลามถึงโรงพยาบาล
กลุ่ม Handala ที่เชื่อมโยงกับรัฐบาลอิหร่านใช้ Wiper Malware โจมตี Stryker บริษัทอุปกรณ์การแพทย์สัญชาติสหรัฐฯ เมื่อ 11 มีนาคม 2569 ไล่ตั้งแต่ wiper ต่างจาก ransomware อย่างไร Microsoft stack ที่ถูก compromise ไปจนถึงผลกระทบที่เกิดขึ้นจริง
ARTICLES/26 Jun 2026
ความเสี่ยงของการทำ Security Hardening เอง และ CONFIX Solution
OS และ Server ที่เพิ่งติดตั้งมักเปิด service และ port ทิ้งไว้เพื่อความสะดวก Security Hardening คือการไล่ปิดสิ่งที่ไม่ได้ใช้ เพื่อลดพื้นที่ให้ผู้โจมตีเข้ามา