
Incognito Lab ได้รับการรับรอง ISO/IEC 27001:2013 (ข่าวปี 2564)
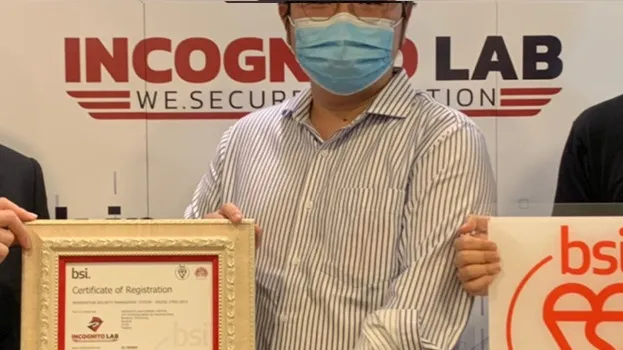
ข่าวนี้เผยแพร่ในปี 2564 (ค.ศ. 2021) และบันทึกสถานะ ณ เวลานั้น ต่อมามาตรฐานได้รับการปรับปรุงเป็น ISO/IEC 27001:2022 ซึ่งหน้ามาตรฐานของ ISO ระบุว่าเผยแพร่เมื่อวันที่ 25 ตุลาคม 2565 (ค.ศ. 2022) และปัจจุบัน Incognito Lab ได้รับการรับรองตามฉบับ 2022 แล้ว เนื้อหาด้านล่างอธิบายฉบับ 2013 ตามที่ใช้อยู่ในขณะนั้น จำนวนมาตรการควบคุมและการจัดหมวดหมู่ของฉบับ 2022 ให้ดูจากเอกสารมาตรฐานฉบับจริง
Incognito Lab ได้ผ่านการตรวจรับรองและได้รับใบประกาศนียบัตรมาตรฐาน ISO/IEC 27001:2013 ภายใต้ขอบเขต "Cybersecurity consulting and Assessment Services including Penetration testing, Vulnerability Assessment Scanning, Red Teaming, Cyber Drill and Security Awareness Training" จากหน่วยงานผู้ตรวจรับรองมาตรฐาน (Certified Body (CB) Auditor Organization) โดยขอบเขตทั้งหมดครอบคลุม core service ของทางบริษัท ผู้บริหารระดับสูงของ Incognito Lab ให้ความสำคัญกับการดูแลข้อมูลลูกค้า รวมถึงการให้คำปรึกษา การให้บริการ และการดำเนินงานของบริษัทตามมาตรฐานสากล โดยทีมงานที่ทำงานด้าน Cybersecurity มาเป็นเวลานาน
ผู้เขียนขอเล่าถึงมาตรฐาน ISO/IEC 27001:2013 ซึ่งเชื่อว่าหลายคนคงคุ้นเคยอยู่แล้ว เนื่องจากมาตรฐานฉบับนี้ได้รับความนิยมอย่างมากสำหรับการจัดทำระบบบริหารจัดการด้านความมั่นคงปลอดภัยสารสนเทศ (Information Security Management System: ISMS) ในขณะที่เขียนข่าวนี้ มาตรฐานฉบับล่าสุดคือเวอร์ชั่น 2013 (และในตอนนั้นคาดว่าจะมีเวอร์ชั่นใหม่ออกมาภายในปี 2021) โดยมาตรฐานฉบับ 2013 ประกอบด้วยส่วนประกอบดังต่อไปนี้
ระบบบริหารจัดการ (Annex SL, Annex: Management System Standard (MSS))
เป็นกิจกรรมที่เกี่ยวข้องกับระดับพัฒนาปรับปรุงอย่างต่อเนื่อง (Continual improvement) ผ่านการทำความเข้าใจบริบทองค์กร การสนับสนุนจากผู้บริหาร การกำหนดวัตถุประสงค์ การวางแผน การบริหารจัดการความเสี่ยง การประเมินผลระบบ และการพิจารณาปรับปรุง โดยในส่วนการปรับปรุงอย่างต่อเนื่องนี้เป็นข้อกำหนดหลักของมาตรฐาน ISO ทุกเบอร์ ถึงแม้ในขณะนั้นมาตรฐานต่าง ๆ อยู่ในระหว่างการเปลี่ยนมาใช้โครงสร้างตาม Annex SL ทั้งหมด การดำเนินการทั้งหมดเพื่อต้องการปรับปรุงระบบที่ดำเนินการให้เป็นระบบบริหารจัดการที่ดียิ่งขึ้นอย่างต่อเนื่อง ซึ่งในความหมายของการปรับปรุงนั้นไม่ได้หมายความว่าการปรับปรุงคือจะต้องเพิ่มกิจกรรม กระบวนการหรือเครื่องมือเพียงอย่างเดียว การปรับปรุงนั้นอาจจะรวมถึงการลดบางกิจกรรม บางกระบวนการหรือบางเครื่องมือ หากการดำเนินการเหล่านั้นช่วยให้ระบบที่ดำเนินการอยู่ดียิ่งขึ้นได้
รายการมาตรการควบคุมและวัตถุประสงค์ด้านความมั่นคงปลอดภัยข้อมูลสารสนเทศ (Annex A. Information Security Controls) ในการดำเนินการเพื่อให้ได้รับรองมาตรฐาน บริษัทมีความจำเป็นต้องพิจารณาความเสี่ยงในกิจกรรมที่ดำเนินการและพิจารณานำมาตรการควบคุมไปปรับใช้ โดยฉบับ 2013 มีมาตรการควบคุมทั้งหมด 114 ข้อ ถูกระบุไว้ในทั้งหมด 14 หมวดหมู่ ดังรายละเอียดต่อไปนี้
- A.5 Information security policies (นโยบายด้านความมั่นคงปลอดภัยข้อมูลสารสนเทศ)
- A.6 Organization of information security (โครงสร้างด้านความมั่นคงปลอดภัยข้อมูลสารสนเทศ)
- A.7 Human resource security (การรักษาความมั่นคงปลอดภัยด้านบุคลากร)
- A.8 Asset management (การบริหารจัดการทรัพย์สินสารสนเทศ)
- A.9 Access control (การควบคุมการเข้าถึงระบบสารสนเทศ)
- A.10 Cryptography (การเข้ารหัส)
- A.11 Physical and environmental security (การรักษาความมั่นคงปลอดภัยทางกายภาพและสภาพแวดล้อม)
- A.12 Operational security (การรักษาความมั่นคงปลอดภัยด้านการปฏิบัติการสารสนเทศ)
- A.13 Communication security (การรักษาความมั่นคงปลอดภัยด้านการสื่อสาร)
- A.14 System acquisition, development and maintenance (การจัดหา การพัฒนา และการดูแลบำรุงรักษาระบบสารสนเทศ)
- A.15 Supplier relationships (การทำงานร่วมกับผู้ให้บริการ/บุคคลภายนอก)
- A.16 Information security incident management (การบริหารจัดการเหตุการณ์ผิดปกติด้านความมั่นคงปลอดภัยข้อมูลสารสนเทศ)
- A.17 Information security aspects of business continuity management (การบริหารจัดการความต่อเนื่องทางธุรกิจที่เกี่ยวข้องกับด้านการรักษาความมั่นคงปลอดภัยข้อมูลสารสนเทศ)
- A.18 Compliance (การปฏิบัติตามข้อกำหนด กฎระเบียบ กฎหมาย รวมถึงข้อสัญญาที่เกี่ยวข้อง)
ไม่เพียงแต่ฉบับ 2013 เท่านั้น ในประเทศไทย กฎหมาย หรือกฎระเบียบที่ถูกประกาศใช้จากภาครัฐ หน่วยงานกำกับ ก็มีเนื้อหาบางส่วนอ้างอิงการดำเนินการมาตรฐานนี้ ทั้งฉบับ 2013 รวมถึงฉบับก่อนหน้านี้ ISO/IEC 27001:2005 ดังจะเห็นได้จากตัวอย่างดังต่อไปนี้ (ข้อมูล ณ ปี 2564)
- ประกาศคณะกรรมการธุรกรรมทางอิเล็กทรอนิกส์ เรื่อง มาตรฐานการรักษาความมั่นคงปลอดภัยของระบบสารสนเทศตามวิธีการแบบปลอดภัย พ.ศ. 2555 อ้างอิงมาตรฐาน ISO/IEC 27001:2005
- ประกาศสำนักงานคณะกรรมการกำกับหลักทรัพย์และตลาดหลักทรัพย์ (ก.ล.ต.) ประกาศที่ สธ. 37/2559 และ ประกาศแนวปฏิบัติ ที่ นป. 3/2559 เรื่อง แนวปฏิบัติในการจัดให้มีระบบเทคโนโลยีสารสนเทศ เนื้อหาส่วนใหญ่ครอบคลุมมาตรฐาน ISO/IEC 27001:2005
- ประกาศสำนักงานคณะกรรมการกำกับและส่งเสริมการประกอบธุรกิจประกันภัย (คปภ.) เรื่อง กำหนดหลักเกณฑ์ วิธีการออก การเสนอขายกรมธรรม์ประกันภัยของบริษัทประกันชีวิต และการปฏิบัติหน้าที่ของตัวแทนประกันชีวิต นายหน้าประกันชีวิต และธนาคาร พ.ศ. 2561 เนื้อหาส่วนใหญ่ครอบคลุมมาตรฐาน ISO/IEC 27001:2005
- ประกาศสำนักงานคณะกรรมการกำกับและส่งเสริมการประกอบธุรกิจประกันภัย (คปภ.) เรื่อง หลักเกณฑ์การกำกับดูแลและบริหารจัดการความเสี่ยงด้านเทคโนโลยีสารสนเทศของบริษัทประกันชีวิต / ประกันวินาศภัย พ.ศ. 2563 เนื้อหาบางส่วนครอบคลุมมาตรฐานISO/IEC 27001:2013
- ประกาศธนาคารแห่งประเทศไทย ที่ สนช. 1/2564 เรื่อง หลักเกณฑ์การกำกับดูแลความเสี่ยงด้านเทคโนโลยีสารสนเทศ (Information Technology Risk) ตามกฎหมายว่าด้วยระบบการชำระเงิน เนื้อหาบางส่วนในหัวข้อ IT Security สอดคล้องกับมาตรฐาน ISO/IEC 27001:2013
จากข้อมูลข้างต้นนี้จะเห็นได้ว่าจุดเริ่มต้นเรื่องการบริหารจัดการด้าน Information security ด้าน IT Security และ Cybersecurity สามารถเริ่มต้นได้จากการพิจารณานำมาตรฐาน ISO 27001 นำไปปรับใช้ภายในองค์กร และจะเห็นได้ว่าการดำเนินการงานด้าน ISO 27001 นั้นนอกจากจะช่วยให้องค์กรสามารถสร้างความมั่นใจให้กับผู้มีส่วนได้ส่วนเสียสำหรับการคุ้มครองข้อมูลที่สำคัญ ก็ยังช่วยให้องค์กรเองสามารถปฏิบัติตามกฎหมายด้านความมั่นคงปลอดภัยสารสนเทศได้ไม่มากก็น้อยอีกด้วย อย่างไรก็ตามในขณะนั้นมีอีกหลายมาตรฐานที่หน่วยงานองค์กรนำมาพิจารณาปรับใช้เป็นหลักเกณฑ์ข้อบังคับต่าง ๆ อีกมาตรฐานหนึ่งที่ได้รับความนิยมในประเทศไทยคือมาตรฐาน NIST Cybersecurity Framework (CSF)
ในช่วงเวลานั้นมีความจำเป็นอย่างยิ่งที่จะต้องดูแลข้อมูลสารสนเทศสำคัญขององค์กร ซึ่งถือเป็นหัวใจหลักในการดำเนินธุรกิจ รวมไปถึงทรัพย์สิน (asset) ต่าง ๆ ขององค์กรด้านเทคโนโลยีสารสนเทศที่ทำงานร่วมกับข้อมูลสารสนเทศ เพื่อเป็นการเตรียมการในการป้องกัน รวมไปถึงการออกแบบการรับมือเหตุการณ์ด้านความมั่นคงปลอดภัยสารสนเทศในรูปแบบต่าง ๆ มาตรฐาน ISO 27001 ได้รับความนิยมมากขึ้นเรื่อย ๆ และถูกกำหนดไว้เป็นส่วนหนึ่งของเอกสารความต้องการโครงการ (Terms of Reference: TOR) ในการยื่นงานทั้งภาครัฐและภาคเอกชน ผู้เขียนคาดการณ์ในตอนนั้นว่ามาตรฐานฉบับนี้จะกลายเป็นความจำเป็นพื้นฐาน (minimum requirement) โดยปริยายในอนาคตอันใกล้
เรื่องที่เกี่ยวข้อง: CANS Communication ได้รับการรับรอง ISO/IEC 27001:2013 และ โครงการ ISO/IEC 27001:2022 ของมหาวิทยาลัยทักษิณ
สำหรับข้อมูลเพิ่มเติมเกี่ยวกับมาตรฐาน ISO 27001 หรือมาตรฐานอื่นด้านเทคโนโลยีสารสนเทศ ติดต่อทีมของเราได้ที่หน้า ติดต่อเรา หรือดูบริการที่ปรึกษาด้าน Cybersecurity
Last reviewed: 12 Oct 2026
คำถามที่พบบ่อย
ISO/IEC 27001 ฉบับล่าสุดคือปีไหน
หน้ามาตรฐานของ ISO ระบุว่า ISO/IEC 27001:2022 เป็น Edition 3 เผยแพร่เมื่อวันที่ 25 ตุลาคม 2565 (ค.ศ. 2022) และมี amendment เพิ่มเติมคือ ISO/IEC 27001:2022/Amd 1:2024 เรื่อง Climate action changes ส่วนฉบับ 2013 ที่ข่าวนี้พูดถึงเป็นฉบับก่อนหน้า
ปัจจุบัน Incognito Lab ได้รับการรับรอง ISO/IEC 27001 ฉบับไหน
ปัจจุบัน Incognito Lab ได้รับการรับรองตามฉบับ ISO/IEC 27001:2022 แล้ว ส่วนข่าวนี้บันทึกการรับรองฉบับ 2013 ตามขอบเขตที่ระบุไว้ ณ ปี 2564
ประกาศของหน่วยงานกำกับไทยที่ยกตัวอย่างในข่าว เปลี่ยนจากฉบับ 2005 มาเป็น 2013 ตอนไหน
จากตัวอย่าง 5 ฉบับในข่าว (ข้อมูล ณ ปี 2564) ประกาศ 3 ฉบับที่ออกระหว่าง พ.ศ. 2555 ถึง 2561 อ้างอิงฉบับ 2005 ส่วน 2 ฉบับที่ออกใน พ.ศ. 2563 และ 2564 อ้างอิงฉบับ 2013 โดยเนื้อหาบางส่วน ฉบับที่ใหม่กว่าจึงขยับมาใช้ฉบับ 2013 และไม่มีฉบับใดในรายการนี้อ้างอิงฉบับ 2022 ซึ่งเพิ่งเผยแพร่ในปี 2565
Up Next
ARTICLES/26 Jun 2026
ความเสี่ยงของการทำ Security Hardening เอง และ CONFIX Solution
OS และ Server ที่เพิ่งติดตั้งมักเปิด service และ port ทิ้งไว้เพื่อความสะดวก Security Hardening คือการไล่ปิดสิ่งที่ไม่ได้ใช้ เพื่อลดพื้นที่ให้ผู้โจมตีเข้ามา
ARTICLES/19 May 2025
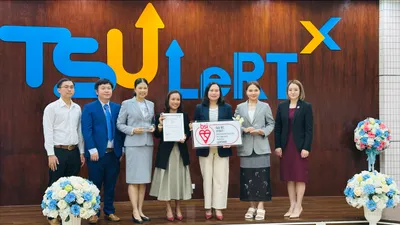
มหาวิทยาลัยทักษิณ เดินหน้าสู่ ISO/IEC 27001:2022
อินค็อกนิโตแล็บร่วมโครงการพัฒนาระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศของมหาวิทยาลัยทักษิณ ตามมาตรฐาน ISO/IEC 27001:2022 พร้อมงาน Cyber Drill และ Pentest
ARTICLES/29 Mar 2025
บทเรียนจากแผ่นดินไหว สู่แผนรับมือด้วย ISO 22301
แผ่นดินไหวเมียนมา 28 มีนาคม 2025 ทำให้หลายธุรกิจในไทยหยุดชะงัก บทความว่าด้วยการวางแผนความต่อเนื่องทางธุรกิจด้วย ISO 22301 ให้พร้อมรับเหตุที่ไม่คาดฝัน

