
Information Security Training for Bhutan’s MOIC officers
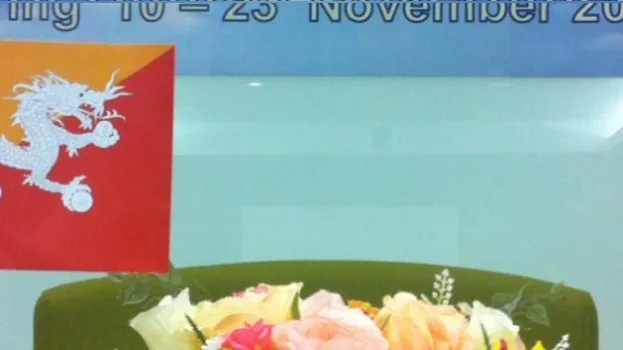
สัปดาห์ที่ผ่านมาพวกเรารู้สึกเป็นเกียรติและยินดีเป็นอย่างยิ่งที่ทางกระทรวงเทคโนโลยีสารสนเทศและการสื่อสาร (ICT) ได้ให้โอกาสกับพวกเราไปบรรยายให้กับเจ้าที่ด้าน ICT จาก Ministry of Information and Communication หรือ MOIC จากราชอาณาจักรภูฏานในหัวข้อดังต่อไปนี้
- พื้นฐานเทคโนโลยี Remote Access
- พื้นฐานเทคโนโลยี Web Filtering
- Penetration testing/Ethical Hacking
- Basic Network Security Monitoring
- Malicious PDF Analysis
- Wanna Learn Kung fu?
หลังจากสิ้นสุดการบรรยายทางผู้เข้ารับการอบรมก็ได้ชื่นชมและให้คำขอบคุณกับความรู้, วิธีการและเทคนิคต่างๆที่จะนำไปประยุกต์ใช้ได้จริงในการทำงาน
พวกเราจะ Deliver ผลงานดีๆออกมาอย่างต่อเนื่องครับ และหวังว่าจะมีโอกาสเปิด class ให้กับคนไทยได้เรียนรู้เรื่อง Security อย่างจริงจังในรูปแบบที่เป็นแบบฉบับของเรา ซึ่งพวกเรามั่นใจว่าหลังจากเรียนจบจะต้องเอาไปต่อยอดได้ต่อไปอย่างแน่นอน
อยากเรียนกังฟูกันบ้างรึยังครับ!
PENETRATION TEST
ทีมผู้เชี่ยวชาญที่มีจรรยาบรรณและใบรับรอง ใช้ระเบียบวิธีอิงมาตรฐาน NIST SP800-115 ค้นหาความเสี่ยงไซเบอร์บนแอปพลิเคชัน โครงสร้างพื้นฐาน และโมบาย ให้ตรงกับความต้องการขององค์กร
Up Next
ARTICLES/19 May 2023
SSH Tunnel สำหรับงาน Pentest: Local, Remote และ Dynamic Port Forwarding
SSH Tunnel คือการส่งข้อมูลของ protocol อื่นผ่านการเชื่อมต่อ SSH ที่เข้ารหัส บทความอธิบาย Local, Remote, Dynamic และ Reverse Dynamic Port Forwarding พร้อมตัวอย่างคำสั่งและการใช้ร่วมกับ proxychains ในงานทดสอบเจาะระบบ
ARTICLES/26 Aug 2021
Kerberos ใน Windows Domain ทำงานอย่างไร ตั้งแต่ขอ TGT ถึง TGS
Kerberos ทำงานอย่างไรใน Windows Domain ตั้งแต่กลไก ticket ที่ใช้พิสูจน์ตัวตนระหว่างเครื่อง ไปจนถึงกรณีที่ระบบถอยไปใช้ NTLMv2 แทน

ARTICLES/26 Aug 2021
NTLMv2 Attack
Windows ถอยจาก Kerberos ไปใช้ NTLMv2 ในเงื่อนไขไหน และเงื่อนไขนั้นเปิดช่องให้โจมตีอย่างไร ต่อจากบทความเรื่อง Kerberos ใน Windows Domain

