เรื่องราวของ “Kingpin” ผู้บุกเบิกโลกของ Hardware Hacking
เรื่องราวของ “Kingpin” ผู้บุกเบิกโลกของ Hack Hardware
เมื่อไม่กี่วันก่อนผมได้มีโอกาสฟัง Darknet Diaries EP ที่ 155 ซึ่งเป็นตอนที่ Jack Rhysider พูดคุยกับ Joe Grand เกี่ยวกับเรื่องราวในอดีตของเขา หลังจากที่ได้ฟังผมจึงอยากนำเรื่องราวที่น่าสนใจของ Joe มาสรุปให้ทุกท่านได้อ่านกัน
ในยุคที่เทคโนโลยีและระบบอิเล็กทรอนิกส์เริ่มเข้ามามีบทบาทในชีวิตประจำวัน Joe Grand หรือที่รู้จักในชื่อ "Kingpin" ได้กลายเป็นผู้บุกเบิกสำคัญในโลกของ hardware hacking เริ่มตั้งแต่ช่วงปี 1980 เขาได้เดินทางบนเส้นทางที่เต็มไปด้วยความหลงใหลในการสำรวจและปรับแต่งระบบอิเล็กทรอนิกส์ จนนำไปสู่การสร้างผลงานที่มีอิทธิพลต่อวงการ Cybersecurity และเทคโนโลยีในปัจจุบัน
Joe เป็นอดีตสมาชิกของกลุ่มแฮ็กเกอร์ในตำนาน L0pht Heavy Industries กลุ่มนี้มีชื่อเสียงในฐานะนักวิจัยด้านความปลอดภัยที่เปิดเผยช่องโหว่ของระบบคอมพิวเตอร์ในยุคบุกเบิก พวกเขาผลักดันให้เกิดการพัฒนามาตรฐานความปลอดภัยที่แข็งแกร่งขึ้น และยังเคยให้คำแนะนำต่อรัฐสภาสหรัฐฯ เกี่ยวกับความเสี่ยงด้านความปลอดภัยทางไซเบอร์ ซึ่งช่วยสร้างความตระหนักถึงความสำคัญของการป้องกันระบบในระดับประเทศ
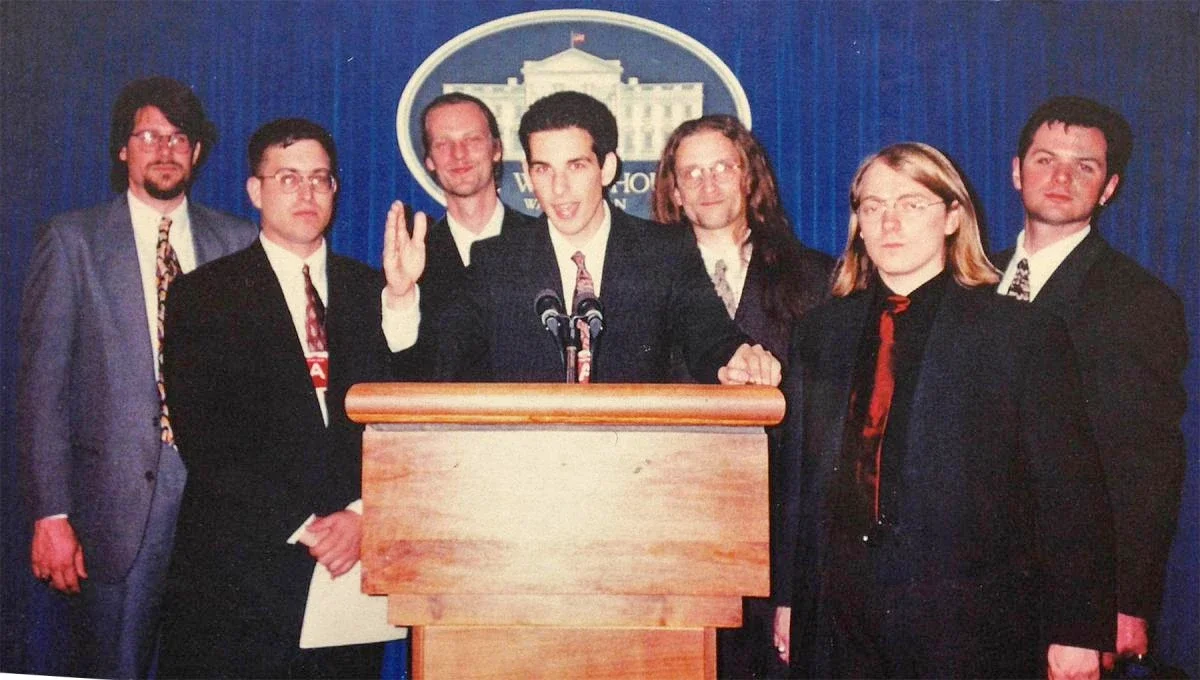 L0pht Heavy Industries
Reference: https://nsarchive.gwu.edu/briefing-book/cyber-vault/2019-01-09/cybersecurity-when-hackers-went-hill-revisiting-l0pht-hearings-1998
โดยสมาชิก L0pht Heavy Industries ในรูปจะประกอบไปด้วย
- Weld Pond (Chris Wysopal)
- Brian Oblivion (Brian Hassick)
- Space Rogue (Crispin Cowan)
- Kingpin (Joe Grand)
- Mudge (Peiter Zatko)
- Dildog (Christien Rioux)
- Tan (John Tan)
นอกจากการเป็นแฮ็กเกอร์ Joe ได้ก่อตั้ง Grand Idea Studio ซึ่งเป็นบริษัทวิจัยและพัฒนาที่มุ่งเน้นนวัตกรรมด้านฮาร์ดแวร์และการออกแบบอิเล็กทรอนิกส์ เขาทำงานในโครงการที่ผสานความคิดสร้างสรรค์เข้ากับความเชี่ยวชาญทางเทคนิค เพื่อแก้ไขปัญหาที่ซับซ้อนในภาคอุตสาหกรรม
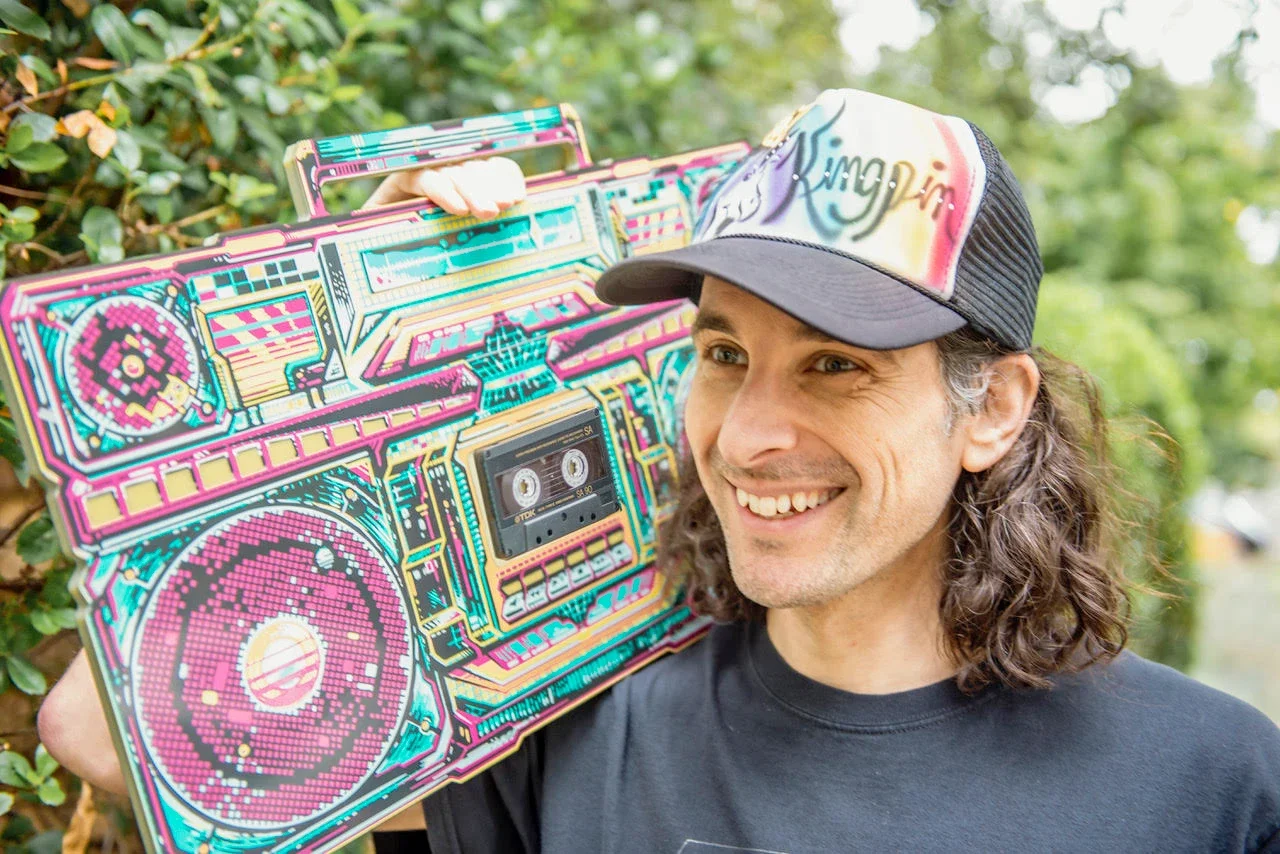 Kingpin
Reference: https://grandideastudio.com/
บทสนทนานี้สะท้อนให้เห็นถึงเส้นทางชีวิตอันน่าทึ่งของ Joe Grand ทั้งความหลงใหล ความมุ่งมั่น และความสำเร็จที่เขาได้สร้างขึ้นในโลกของเทคโนโลยีและความปลอดภัยทางไซเบอร์ เรื่องราวของเขาเป็นแรงบันดาลใจที่แสดงให้เห็นถึงความสำคัญของการเรียนรู้และการพัฒนาตนเองในยุคดิจิทัลที่เปลี่ยนแปลงอย่างรวดเร็ว
โดย Joe นั้นเป็นหนึ่งในผู้เชี่ยวชาญที่ค้นพบช่องโหว่ในระบบ RFID (Radio Frequency Identification) เขาได้สาธิตวิธีการแฮ็กและดัดแปลงข้อมูลใน บัตร RFID อย่างบัตรเครดิตและบัตรประจำตัวที่ใช้เทคโนโลยีนี้ การสาธิตของเขาแสดงให้เห็นว่าระบบ RFID สามารถถูกดักจับข้อมูลหรือปลอมแปลงได้ง่าย ซึ่งนำไปสู่การปรับปรุงมาตรฐานความปลอดภัยของระบบในอุตสาหกรรม ทุกคนสามารถเข้าไปอ่านบทความของเขาเกี่ยวกับการแฮ็กที่น่าสนใจอื่น ๆ ได้ที่ Link https://grandideastudio.com/portfolio/security/
 Kingpin
Reference: https://grandideastudio.com/
และเขายังเป็นผู้สร้าง Defcon Badge ที่มีวงจรอิเล็กทรอนิกส์เป็นคนแรก ซึ่งบัตรเข้าร่วมงานของ Defcon ที่ Joe ทำนั้นจะมีฟังก์ชันพิเศษซ่อนอยู่ให้ผู้เข้าร่วมงานได้ลองเล่นหรือลองแฮ็กบัตรเหล่านี้โดยจะมีปริศนาและกลไกที่ซับซ้อน เช่น รหัสลับ การเชื่อมต่ออุปกรณ์อิเล็กทรอนิกส์ และการถอดรหัสข้อมูล โดยเขาออกแบบให้ผู้เข้าร่วมงานได้ใช้ทักษะการแฮ็กเพื่อไขปริศนาในบัตร นับเป็นการแฮ็กเชิงสร้างสรรค์ที่ช่วยพัฒนาทักษะของชุมชนแฮ็กเกอร์
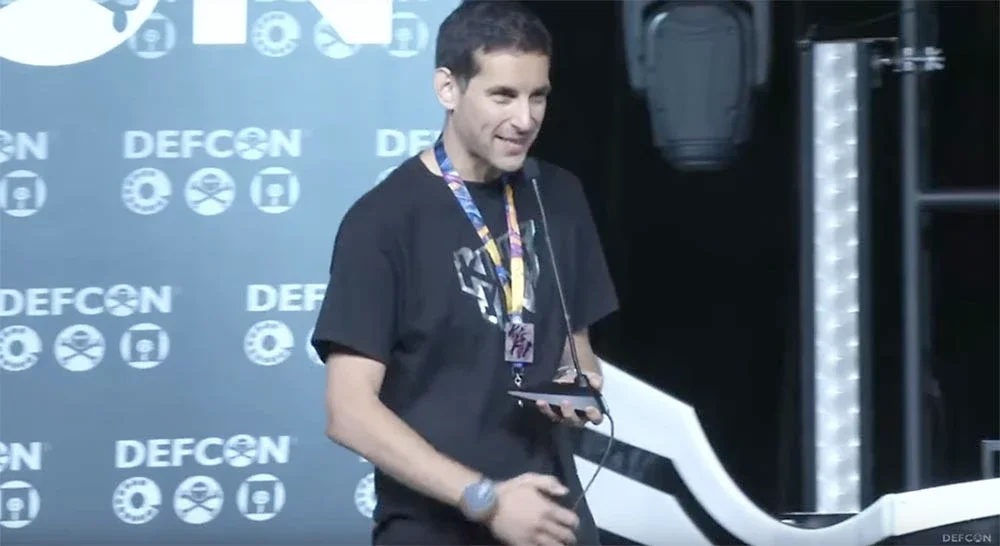 DEF CON
Reference: https://www.youtube.com/watch?v=gnZQcWIX02A
ทุกคนสามารถไปดู Defcon Badge ทั้งหมดที่เคยมีมาได้ที่ Link ด้านล่าง
https://defcon.org/html/links/dc-badge.html
และ Joe ยังได้เคยเล่าเรื่องราวของการทำ Defcon Badge เอาไว้ใน Blog ของเค้าสามารถไปอ่านกันเพิ่มได้เลย
https://grandideastudio.com/portfolio/library/five-year-history-of-defcon-badges/
ทั้งนี้ทุกคนสามารถลองฟังบทสนทนาระหว่าง Joe Grand และ Jack Rhysider ได้ที่ลิงก์ด้านล่างครับ
Darknet Diaries EP 155 : https://darknetdiaries.com/episode/155/ Darknet Diaries EP 155
สุดท้ายนี้ผมเคยได้สัมผัสกับตำนานตัวเป็น ๆ ที่งาน DEF CON China 1.0 เมื่อปี 2019 โดยผมได้เข้าไป Workshop กับเค้าในหัวข้อ "Badge Hacking Workshop" ซึ่งเป็น Workshop การแฮ็กบัตรเข้างาน DEF CON โดยตอนนั้น Defcon Badge ของ DEF CON China 1.0 นั้นเมื่อเราเข้ารวม Village หรือ Booth ต่าง ๆ ในทางทีมงานประจำที่จะทำการเพิ่มไฟบน Defcon Badge ของเราแต่ถ้าใครอยากให้ไฟติดครบทุกดวงแบบคนธรรมดาก็คือต้องไปเดินให้ครบทุก Village และทุก Booth ในงานซึ่งจะต้องใช้เวลาอย่างมากแต่ด้วยความที่ Defcon Badge ปีนี้นั้นสามารถที่จะเสียบ USB เพื่อเชื่อมต่อกับ Computer ได้เราก็เลยทำการแฮ็กบัตรให้ไฟติดครบทุกดวงหรือจะให้เป็นไฟวิ่งยังไงก็ได้
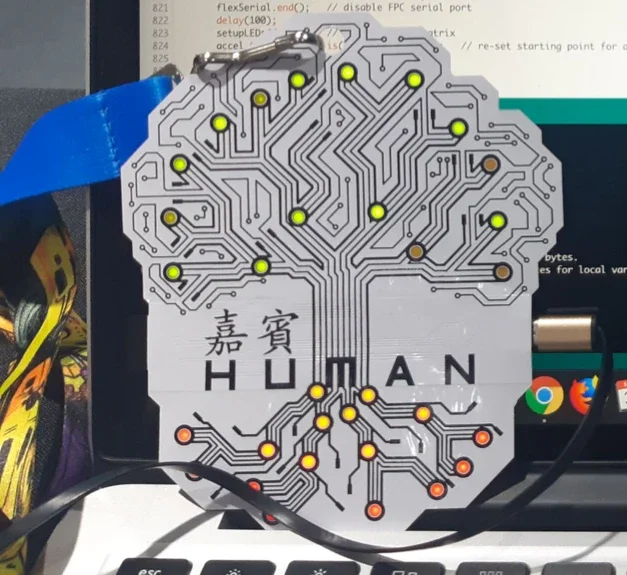 DEF CON Badge China 1.0
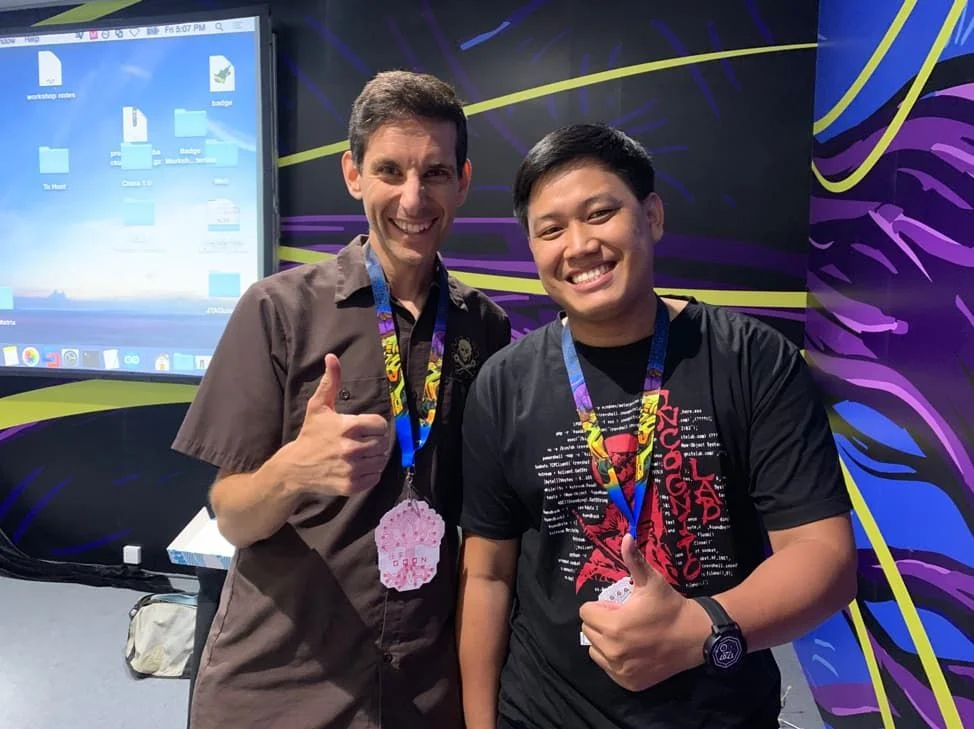 DEF CON China
Reference
OUR SERVICES
Get the help you need
Interested in our services or want to know more? Book a call through the website anytime — our team is happy to advise and answer all your questions.
Up Next
ARTICLES/17 Jun 2019
DEF CON China 1.0 Badge Hacking
บันทึกจากงาน DEF CON China 1.0 ครั้งที่สองที่จัดนอกอเมริกา ว่าด้วยการแกะและแฮ็ก badge ประจำงานว่าทำอะไรได้บ้าง
ARTICLES/27 Mar 2026
Incognito Trip 2026
Incognito Trip 2026 พาทีมออกเดินทางไปตุรกี บันทึกทริปที่ไม่ได้มีแค่การท่องเที่ยว แต่รวมถึงช่วงเวลาที่ทีมได้ใช้ร่วมกัน
ARTICLES/19 Apr 2025
Hermes React Native Reverse Engineering Part 1
React Native ที่ใช้ Hermes ทำ reverse engineering ยากกว่าปกติตรงไหน ตอนแรกปูพื้นฐานที่ต้องเข้าใจก่อนลงมือ static และ dynamic analysis