Infostealer Log คืออะไร? บทเรียนจากเหตุขโมยข้อมูลลูกค้า Snowflake ปี 2024
Stealer Log คือข้อมูลที่ถูกดึงออกจากเครื่องที่ติด Infostealer (Information Stealer) ซึ่งเป็นมัลแวร์ที่ขโมยรหัสผ่าน Cookie และข้อมูลอื่นในเครื่อง ถ้าในล็อกมีรหัสผ่านหรือ Session ของระบบองค์กร ผู้ที่ได้ล็อกไปอาจใช้เข้าระบบนั้นได้
Infostealer คืออะไร
ลองนึกถึงคนที่เข้าบ้านโดยไม่หยิบของชิ้นใหญ่ แต่เดินดูทุกห้อง จดข้อมูลสำคัญ และทำสำเนากุญแจทุกดอกก่อนออกไปเงียบ ๆ Infostealer ทำแบบนี้กับเครื่องคอมพิวเตอร์ ซึ่งเสร็จได้ภายในไม่กี่นาที
Infostealer ขโมยได้ทั้ง Credential ที่บันทึกไว้ใน Browser, Session ที่ Login ค้างอยู่, ข้อมูลบัตรเครดิต, ไฟล์สำคัญ และ Private key ของ Wallet
ความน่ากลัวคือ Infostealer บางตัวไม่ได้มีการทำ Persistence mechanism หรือการฝังตัวถาวรบนเครื่องเลยด้วยซ้ำ หมายความว่าเมื่อมันขโมยข้อมูลเสร็จและส่งกลับไปยัง C2 Server แล้ว ก็ทำการลบตัวเองทิ้ง แทบไม่มีร่องรอยใด ๆ บนเครื่องเลยด้วยซ้ำ
ผู้สร้าง Infostealer ทำเงินจากการขายข้อมูล หลังรวบรวม Log จากเครื่องเหยื่อแล้ว ก็ประกาศขายใน Dark Web หรือ Telegram channel
MITRE ATT&CK เป็นฐานความรู้ที่จัดเทคนิคของผู้โจมตีตามขั้นตอนของการโจมตี ขั้น Initial Access คือการหาทางเข้าสู่เครื่องหรือระบบขององค์กร Credential ที่ถูกขโมยมา เช่น ใน Stealer Log ใช้เป็นทางเข้าได้ ตรงกับเทคนิค Valid Accounts ในตารางด้านล่าง ปัจจุบันการซื้อข้อมูล Stealer Log เป็นวิธีที่ได้รับความนิยมอย่างมาก
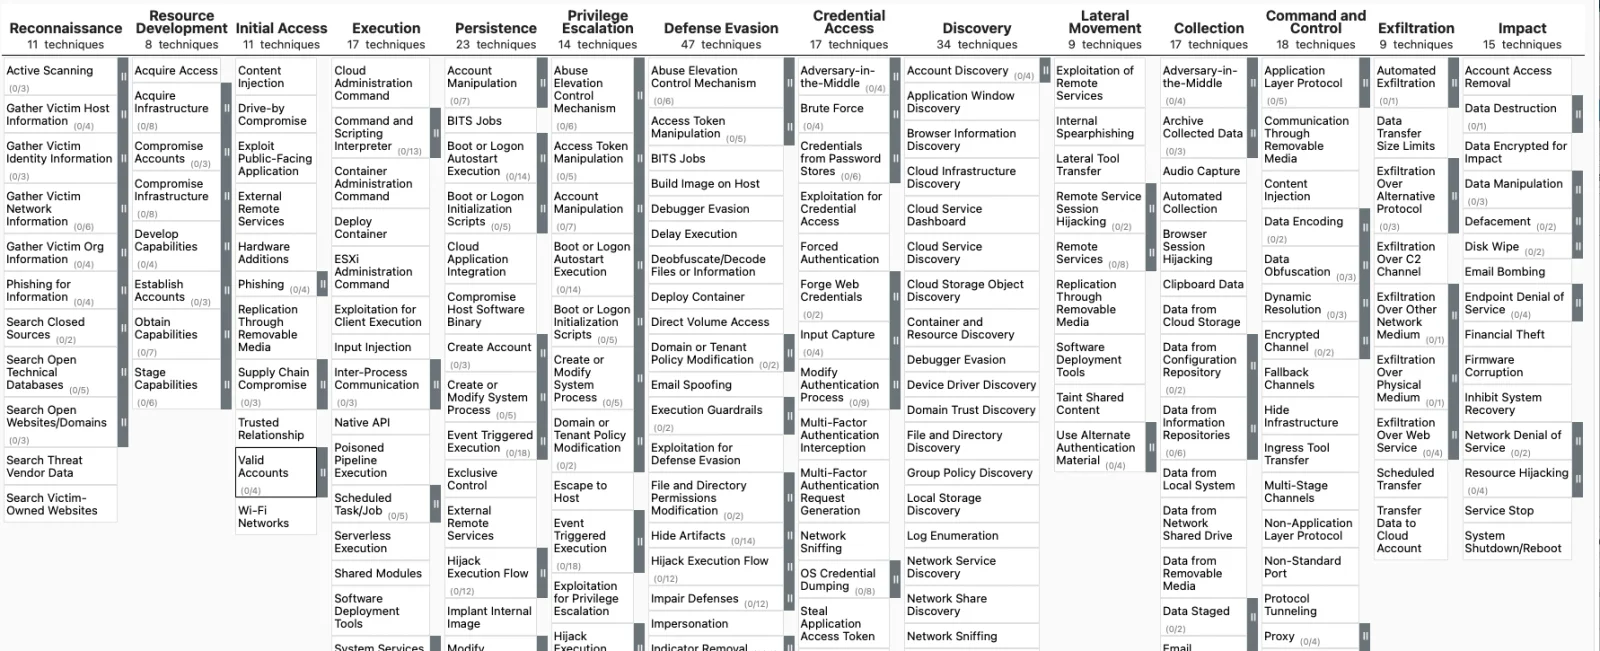 ตาราง MITRE ATT&CK Enterprise: เทคนิค Valid Accounts อยู่ใต้ขั้น Initial Access (ที่มา: MITRE ATT&CK)
Stealer Log ต่างจาก Credential Leak อย่างไร
ข้อมูลที่ซื้อขายใน Dark Web Marketplace ส่วนใหญ่แบ่งเป็น 2 กลุ่ม ซึ่งไม่เหมือนกัน
- Credential Leak คือข้อมูล Username/Password/URL ที่อาจมาจากการโจมตีหลายรูปแบบ เช่น SQL injection ปัญหาของข้อมูลกลุ่มนี้คือคุณภาพ บางชุดที่ถูกประกาศว่าเป็นข้อมูลใหม่ เป็นชุดข้อมูลเก่าที่นำมาปนกันแล้วปล่อยซ้ำ องค์กรจึงตรวจสอบต้นตอได้ยาก และสิ่งที่ทำได้ส่วนใหญ่คือให้ผู้ใช้เปลี่ยนรหัสผ่าน
- Stealer Log มี Username/Password/URL เหมือนกัน แต่มักมีรายละเอียดของเครื่องที่ถูกขโมยมาด้วย จึงช่วยเชื่อมโยงกลับไปหาเครื่องต้นทางได้ เวลาที่ปรากฏในล็อกอาจเป็นเวลาที่ขโมย เวลาที่รวบรวม หรือเวลาที่ลงขาย
Stealer Logs คืออะไร และมีข้อมูลอะไรบ้าง
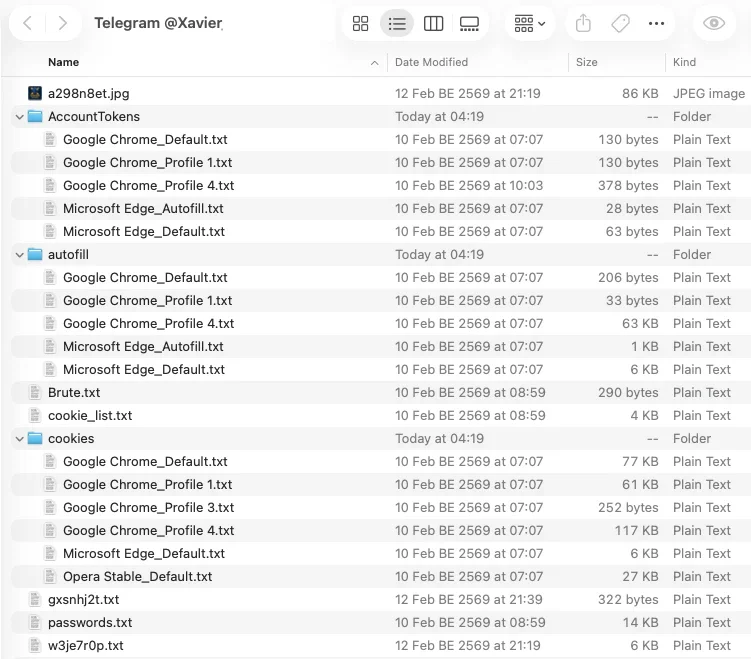 โครงสร้างไฟล์ของ Stealer Log ตัวอย่าง: โฟลเดอร์ AccountTokens, autofill, cookies และไฟล์ passwords.txt
ข้อมูลในล็อกประกอบด้วย
- Credential → Username/Password/URL
- Cookie → ค่า Cookie ในเครื่องนั้นที่มี Session ค้างอยู่ ผู้โจมตีอาจนำไปสวมรอยเข้าระบบได้โดยไม่ต้องยืนยัน MFA อีกครั้ง หาก Session ยังไม่หมดอายุ (MITRE ATT&CK T1539) เคส Snowflake ด้านล่างไม่ใช่วิธีนี้ เพราะบัญชีที่ถูกใช้ไม่ได้เปิด MFA
- Autofill → ข้อมูลที่ Browser จำไว้ เช่น ชื่อ นามสกุล ที่อยู่ ซึ่งข้อมูลเหล่านี้สามารถสืบหา Identity ของเจ้าของเครื่องได้
- Machine detail → รายละเอียดเกี่ยวกับเครื่อง, รายการ Software ที่มีการติดตั้งบนเครื่อง
กรณี Snowflake ปี 2024: ข้อมูลลูกค้ารั่วโดยที่ Snowflake ไม่ได้ถูกเจาะ
Snowflake เป็นผู้ให้บริการ Cloud Data Platform ที่องค์กรใช้เก็บและวิเคราะห์ข้อมูล
ในปี 2024 Mandiant สืบสวนเหตุขโมยข้อมูลจากบัญชี Snowflake ของลูกค้าหลายราย และเรียกกลุ่มผู้โจมตีว่า UNC5537 ผลการสืบสวนไม่พบหลักฐานว่าผู้โจมตีเข้าถึงได้เพราะระบบภายในของ Snowflake เองถูกเจาะ ผู้โจมตีใช้ Credential ของลูกค้าที่ได้มาจากที่อื่น
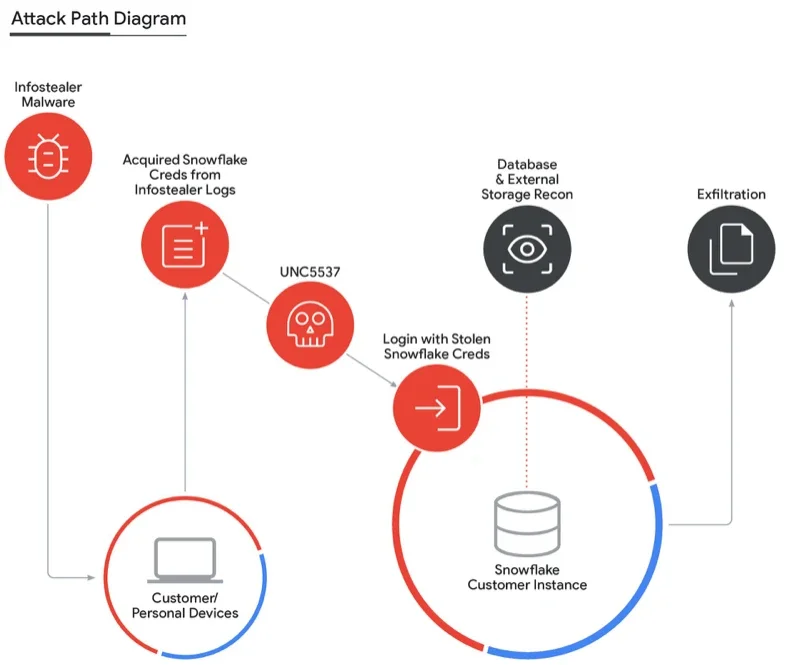 Attack path ของ UNC5537 (ที่มา: Mandiant)
Credential ที่ผู้โจมตีใช้มาจาก Infostealer ที่ติดอยู่บนเครื่องซึ่งไม่ใช่ของ Snowflake รวมถึงเครื่องของ Contractor ที่ลูกค้าจ้างมาทำงาน Mandiant ระบุว่าในหลายกรณี เครื่องของ Contractor ถูกใช้ทำกิจกรรมส่วนตัวด้วย เช่น เล่นเกมและดาวน์โหลดซอฟต์แวร์เถื่อน ตระกูลมัลแวร์ที่รายงานพบคือ VIDAR, RISEPRO, REDLINE, RACCOON STEALER, LUMMA และ METASTEALER
Credential ชุดนี้ยังใช้ได้เพราะ 3 ปัจจัย คือบัญชีไม่ได้เปิด MFA, Credential ไม่ได้ถูกเปลี่ยนมาหลายปี (บางชุดย้อนไปถึงปี 2020) และไม่มี Network Allow List จำกัดว่าเข้าจาก IP ไหนได้ Mandiant พบว่าอย่างน้อย 79.7% ของบัญชีที่ถูกใช้ เคยมี Credential หลุดมาก่อนแล้ว
จากเคสของ Snowflake เราจะเห็นได้ชัดเจนว่า ภัยเงียบอย่าง Infostealer นั้นไม่ได้น่ากลัวแค่ตัว Malware แต่มันคือ "ข้อมูลที่หลุดไปแล้ว" ซึ่งพร้อมจะถูกนำมาใช้โจมตีเราเมื่อไหร่ก็ได้
หากเป็นเครื่องคอมพิวเตอร์ภายในองค์กร เราย่อมมีวิธีการควบคุมที่รัดกุม มีการติดตั้ง Endpoint Protection เพื่อเฝ้าระวัง แต่คำถามสำคัญที่ท้าทายทุกองค์กรในตอนนี้คือ "ถ้าเป็นเครื่องของ 3rd Party หรือเครื่องส่วนตัวของพนักงานล่ะ... เรามี Visibility เพียงพอแล้วหรือยัง?" เพราะเราไม่สามารถควบคุมสิ่งที่เกิดขึ้นบนเครื่องเหล่านั้นได้เลย จนกว่าข้อมูลจะรั่วไหลออกไปสู่สาธารณะ
นี่คือเหตุผลที่ RedAlert https://redalertlab.com โดย Incognito Lab เข้ามามีบทบาทสำคัญ เราไม่ได้แค่รอให้การโจมตีเกิดขึ้น แต่เราช่วยคุณ "เฝ้าระวังเชิงรุก" (Proactive Monitoring) เพื่อตามหาข้อมูลที่หลุดออกไปในตลาดมืด (Dark Web) และระบุต้นตอของการรั่วไหลได้อย่างแม่นยำ เพื่อให้คุณสามารถจัดการปัญหาที่ต้นเหตุและปิดความเสี่ยงได้ทันท่วงที ก่อนที่ความเสียหายจะขยายวงกว้างเหมือนเคสที่เกิดขึ้นในระดับโลก
Reference: https://cloud.google.com/blog/topics/threat-intelligence/unc5537-snowflake-data-theft-extortion
คำถามที่พบบ่อย
เหตุการณ์ Snowflake ส่งผลกระทบกับองค์กรกี่แห่ง
Mandiant และ Snowflake แจ้งองค์กรที่อาจถูกเปิดเผยข้อมูลแล้วประมาณ 165 แห่ง ผู้โจมตีส่งออกข้อมูลลูกค้าจำนวนมาก ข่มขู่เรียกเงินจากเหยื่อหลายราย และพยายามขายข้อมูลในฟอรัมอาชญากรรมไซเบอร์
ผู้โจมตีเข้าถึงและดึงข้อมูลจากบัญชี Snowflake ด้วยอะไร
Mandiant พบการเข้าผ่านหน้าเว็บ Snowflake (SnowSight) หรือเครื่องมือบรรทัดคำสั่ง SnowSQL รวมถึง DBeaver Ultimate และเครื่องมือชื่อ FROSTBITE ที่ Mandiant ประเมินว่าใช้สำรวจระบบเป้าหมาย โดยเชื่อมต่อผ่าน VPN เช่น Mullvad หรือ Private Internet Access
รายงานของ Mandiant แนะนำให้ป้องกันอย่างไร
บังคับใช้ MFA กับทุกบัญชี จำกัดการเข้าถึงระบบสำคัญให้มาจากตำแหน่งที่เชื่อถือได้ (เช่น ใช้ Network Allow List) ตั้งแจ้งเตือนเมื่อมีการเข้าถึงผิดปกติ และเฝ้าระวัง Credential ที่รั่ว
 พาร์ทเนอร์อย่างเป็นทางการ
RedAlert
Incognito Lab เป็นพาร์ทเนอร์อย่างเป็นทางการของ RedAlert ในไทย ขอใบเสนอราคา ดู demo ทดลองใช้ หรือทำ PoC ได้ พร้อมทีมของเราคอยสนับสนุน
ให้เราช่วยดูแลความปลอดภัยให้คุณ
หากท่านสนใจและต้องการทราบข้อมูลเพิ่มเติมเกี่ยวกับบริการของเรา สามารถนัดหมายเพื่อพูดคุยผ่านเว็บไซต์ได้ทันที ทีมงานยินดีให้คำปรึกษาและตอบทุกข้อสงสัยอย่างเต็มที่
บทความอื่นเกี่ยวกับ RedAlert
Up Next
ARTICLES/3 Sep 2025
Lumma Stealer กับ Unmanaged Device ช่องทางที่ข้อมูลองค์กรรั่วออกไป
Lumma Stealer ขโมยข้อมูลได้หลายแบบ ขายกันเป็นธุรกิจ และกลับมาได้อีกหลังถูกปราบครั้งใหญ่ พอมันอยู่บน unmanaged device ที่องค์กรดูแลไม่ถึง credential ที่รั่วออกไปก็เป็นจุดเริ่มของการถูกเจาะ
ARTICLES/17 Apr 2025
Oracle ออก 378 แพตช์ หลังเหตุเจาะ Legacy Cloud
Oracle ปล่อยแพตช์ 378 รายการ ครอบคลุมทั้ง Database, MySQL และ WebLogic บทความโยงกับเหตุเจาะระบบ Oracle Legacy Cloud (OCI Classic) ที่คาดว่าเป็นต้นเหตุ
ARTICLES/2 Apr 2025
RockYou2021 และ RockYou2024 รหัสผ่านหมื่นล้านรายการใช้โจมตีได้จริงแค่ไหน
ย้อนรอย rockyou.txt ตั้งแต่เหตุแฮ็ก RockYou ปี 2009 จนถึง Rockyou2024 และเหตุผลที่ไฟล์รหัสผ่านจากเหตุปี 2009 ยังใช้เดารหัสได้ผลอยู่