Communication Plan and Security Breach Notification Law
เรียกได้ว่า Post นี้เกิดจากความสงสัยของผมที่ว่าเวลาที่ผมต้องหาข่าวเกี่ยวกับหน่วยงานหรือบริษัทที่ถูก Hack ในกรณีที่เป็นบริษัทในต่างประเทศเปรียบเทียบกับบริษัทในประเทศไทยแล้วมันมีความแตกต่างกัน สิ่งที่แตกต่างชัดเจนที่สุดคือ
กรณีเว็บในต่างประเทศถูก Hack ส่วนใหญ่ถ้า Search หาข่าวมักจะเจอแหล่งข่าวที่มาจาก Source เดียวกัน ซึ่งโดยส่วนใหญ่ผู้ให้ข่าวก็คือบริษัทหรือหน่วยงานที่ถูก Hack แต่ในทางกลับกันถ้าเป็นของประเทศไทย มักจะมีข่าวมากมายบน Social Network บางอันจริงบางอันก็เกินจริง ซึ่งแหล่งที่มาของข่าวนั้นเรียกได้ว่าแทบไม่มีที่มาจากบริษัทหรือหน่วยงานที่ถูก Hack เลย
ทำไมองค์กรต้องมีแผนสื่อสารยามวิกฤต
ถ้าใครเคยได้ศึกษา BCM (Business Continuity Management) จะพบว่าสิ่งหนึ่งที่มีความสำคัญในการทำให้เกิดความต่อเนื่องทางธุรกิจคือเรื่องการทำ Communication Plan** คือในกรณีที่เกิดปัญหาขึ้น บริษัทหรือหน่วยงานจะ**มีตัวแทนที่ทำหน้าที่สื่อความให้กับผู้เกี่ยวข้อง รับรู้ถึงปัญหาและความเคลื่อนไหวต่าง ๆ ที่เกิดขึ้น โดยจะแบ่งออกเป็น 3 ส่วนคือ
- การให้ข่าวสารภายใน (ให้ข่าวสารต่อพนักงานในองค์กร)
- การให้ข่าวสารภายนอก (ให้ข่าวสารกับลูกค้า, vendors, suppliers)
- การให้ข่าวสารกับนักข่าวสื่อมวลชน
โดยทั้ง 3 ส่วนนั้น จะมีการกำหนดข้อความและดำเนินตามแผนซึ่งกำหนดไว้เท่านั้น ถึงแม้ว่าเป็นบุคคลที่เป็นตัวแทนก็ไม่ใช่ว่าจะสามารถพูดอะไรก็ได้ รวมถึงบุคคลอื่น ๆ ภายในองค์กรก็ไม่สามารถให้ข้อมูลกับ 3rd Party โดยเด็ดขาด ทั้งนี้เพื่อเป็นการ Control Information ที่จะออกสู่สาธารณะ
ซึ่งผมคิดว่าเป็นวิธีที่ดีมาก ถ้าได้นำมาใช้ในไทยอาจจะลดเรื่องกระแสด้านลบบน Social Network กรณีที่หน่วยงานราชการถูก Hack ลงได้บ้าง เพราะปัจจุบันพอไม่มีใครที่เป็นผู้รับผิดชอบออกมาให้ข่าว ก็กลายเป็นต่างคนต่างเขียนข่าว ดีบ้างไม่ดีบ้าง ซึ่งบางครั้งอาจส่งผลให้ภาพลักษณ์ของประเทศเสียก็เป็นได้
กฎหมายที่บังคับให้ต้องแจ้งเหตุข้อมูลรั่ว
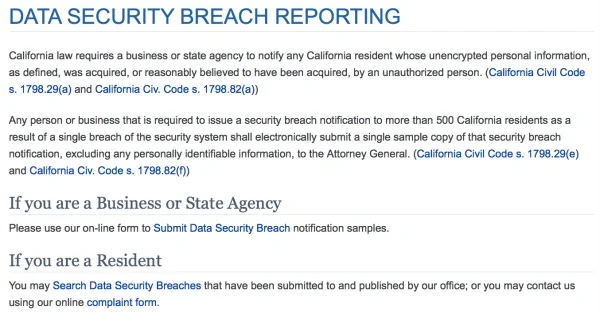
นอกจากนี้ผมลอง Search เกี่ยวกับเรื่องข้อกำหนดทางกฎหมายพบว่าในต่างประเทศนั้นมีกฎหมายที่เรียกว่า "Security Breach Notification Law" ใน USA เริ่มมีการใช้กฎหมายนี้ครั้งแรกที่รัฐ California ซึ่งเริ่มตั้งแต่ในช่วงปี 2002-2003 (13 ปีที่แล้ว)
ถ้าเข้า https://oag.ca.gov/ecrime/databreach/reporting ก็จะเจอรายละเอียดตามรูปด้านล่างนะครับ โดยสรุปก็คือถ้ามีข้อมูลของประชาชนถูกเอาไปโดยไม่ได้รับอนุญาตก็ให้แจ้งด้วย โดยมี Link ให้กดเพื่อ Submit ข้อมูลรายละเอียดด้วย รวมไปถึงมี Link ที่สามารถกดเข้าไปดูได้ว่าในอดีตนั้นเกิด Data Security Breach มามากน้อยแค่ไหนแล้ว
 Reporting
OUR SERVICES
CONSULTING
Cyber security | Risk | Compliance Services Identify your organization’s security gaps, address the pain points, push the proper practice, and drive Security Transformation
Up Next
ARTICLES/7 Jun 2021
PDPA คืออะไร สรุปกฎหมายคุ้มครองข้อมูลส่วนบุคคลฉบับองค์กร อัปเดต 2569
PDPA คือ พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 บังคับใช้เต็มรูปแบบตั้งแต่ 1 มิถุนายน 2565 บทความนี้สรุปว่ากฎหมายคุ้มครองอะไร เจ้าของข้อมูลมีสิทธิอะไร องค์กรต้องทำอะไร โทษหนักแค่ไหน และคดีที่ สคส. ลงโทษไปแล้วบอกอะไรเรา
ARTICLES/26 Jun 2026
Security Hardening รากฐานความปลอดภัยของระบบ ที่ทุกคนควรใส่ใจ
OS และ Server ที่เพิ่งติดตั้งมักเปิด service และ port ทิ้งไว้เพื่อความสะดวก Security Hardening คือการไล่ปิดสิ่งที่ไม่ได้ใช้ เพื่อลดพื้นที่ให้ผู้โจมตีเข้ามา
ARTICLES/19 May 2025
มหาวิทยาลัยทักษิณ เดินหน้าสู่ ISO/IEC 27001:2022
อินค็อกนิโตแล็บร่วมโครงการพัฒนาระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศของมหาวิทยาลัยทักษิณ ตามมาตรฐาน ISO/IEC 27001:2022 พร้อมงาน Cyber Drill และ Pentest