
PCI DSS คืออะไร มาตรฐานความปลอดภัยข้อมูลบัตรชำระเงิน และข้อมูลที่เข้าข่าย
Payment Card Industry Data Security Standard หรือ PCI DSS เป็นมาตรฐาน Payment Card Security Standard เริ่มขึ้นในปี 2006 โดยกลุ่มบริษัทยักษ์ใหญ่ด้าน credit card 5 บริษัท ประกอบไปด้วย Visa Inc., MasterCard Worldwide, JCB International, Discover Financial Services และ American Express
ที่มาก่อนจะรวมเป็นมาตรฐานเดียว
ก่อนหน้าที่จะมี PCI DSS บริษัทบัตรเครดิตแต่ละเจ้าต่างก็มีมาตรฐานเป็นของตัวเอง การบังคับใช้ก็แตกต่างกัน บางเจ้าอาจจะบังคับให้ปฏิบัติตาม บางเจ้าอาจจะบอกว่าเป็น best practice จะทำหรือไม่ทำตามก็ได้ ปัญหาเรื่อง data breach ของ card ในแต่ละปีจึงมีมูลค่าความเสียหายค่อนข้างสูง
ในปี 2006 Payment Card Industry Security Standard Council–PCI SSC ถูกก่อตั้งขึ้นโดยกลุ่มบริษัทที่กล่าวถึง เพื่อทำการ set มาตรฐานด้าน Payment Card Security ให้เป็นมาตรฐานเดียวกัน และสามารถนำไปใช้งานได้อย่างมีประสิทธิภาพในชื่อ PCI DSS
เนื้อหาของ PCI DSS
ตอนที่เขียนบทความนี้ในปี 2555 PCI DSS ที่ใช้งานกันอยู่เป็น version 2.0 ประกอบไปด้วย 6 categories, 12 high level requirements ตามตารางด้านล่าง ส่วนเวอร์ชันล่าสุดตามที่ PCI Security Standards Council ประกาศไว้คือ PCI DSS v4.0.1 เผยแพร่เมื่อวันที่ 11 มิถุนายน 2567 (ค.ศ. 2024) ตารางนี้แสดงโครงสร้างของ version 2.0 เท่านั้น โครงสร้างของเวอร์ชันล่าสุดให้ดูจากเอกสารมาตรฐานฉบับจริง
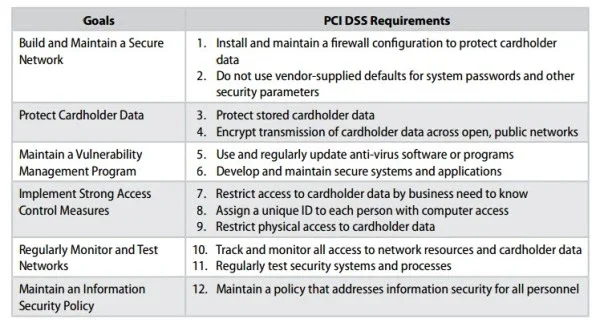 ตารางเป้าหมาย 6 ข้อและ requirement 12 ข้อของ PCI DSS version 2.0 เช่น สร้างและดูแลเครือข่ายที่ปลอดภัย ปกป้องข้อมูลผู้ถือบัตร และดูแลนโยบายความมั่นคงปลอดภัยสารสนเทศ
หัวใจสำคัญของ PCI DSS จะ focus ไปที่เรื่องของ Account Data เป็นหลัก ถ้าหากระบบมีการ process, transmit หรือ store ข้อมูล Card Holder Data หรือ Sensitive Authentication Data จะถือว่าเข้าข่ายที่จะต้องบังคับใช้ PCI DSS
ข้อมูลที่เข้าข่าย
Card Holder Data ประกอบไปด้วย
- PAN (Primary Account Number) หมายเลขบัตร ส่วนใหญ่เป็นเลข 16 หลัก แต่ความยาวต่างกันได้ เช่น 15 หลัก
- Card Holder Name ชื่อเจ้าของบัตร
- Service Code สำหรับควบคุมการทำงานของ Card Machine Response
- Expiration Date แสดงเวลาที่บัตรจะหมดอายุ
ส่วน Sensitive Authentication Data จะประกอบไปด้วย
- Full Magnetic Stripe Data ข้อมูลของแถบแม่เหล็กของบัตร หรือข้อมูลที่อยู่ใน chip ประเภท smartcard
- CVV2/CVC2/CAV2/CID คือ Card Security Code แต่ละเจ้าจะเรียกชื่อต่างกัน โดย Visa เรียก CVV2, MasterCard เรียก CVC2, JCB เรียก CAV2, และ AMEX หรือ American Express เรียก CID Card Security Code มีไว้เพื่อใช้ตรวจสอบความเป็นเจ้าของบัตร เนื่องจากการทำธุรกรรม online หรือผ่าน call centre ระบบหรือเจ้าหน้าที่จะถาม code นี้ด้วย ซึ่งต้องดูจากด้านหลังบัตรหรือด้านหน้าบัตร
- PIN/PIN Block
สำหรับข้อสงสัยว่ากิจการของคุณต้องทำตาม PCI DSS หรือไม่ และมาตรฐานกำหนดให้ทดสอบอะไรบ้าง อ่านต่อได้ที่ การทดสอบเจาะระบบตามมาตรฐาน PCI DSS ครับ
Last reviewed: 12 Oct 2026
คำถามที่พบบ่อย
PCI DSS เวอร์ชันล่าสุดคืออะไร
PCI Security Standards Council ประกาศ PCI DSS v4.0.1 เมื่อวันที่ 11 มิถุนายน 2567 (ค.ศ. 2024) เป็นฉบับปรับปรุงแบบจำกัดของ v4.0 และเป็นเวอร์ชันที่คลังเอกสารของสภาฯ แสดงเป็นเอกสารเด่นในตอนนี้ ส่วน version 2.0 ที่บทความนี้เขียนถึงเป็นฉบับที่ใช้ในปี 2555
เก็บค่า CVV ของบัตรไว้หลังตัดบัตรเสร็จได้ไหม
ไม่ได้ PCI SSC ระบุใน FAQ ว่า PCI DSS ห้ามเก็บ card verification code หลังการ authorize ธุรกรรม และห้ามเก็บไว้เพื่อใช้ในธุรกรรมครั้งต่อไป ซึ่งรวมถึงกรณีที่ซอฟต์แวร์ของกิจการทำงานบนอุปกรณ์ของผู้บริโภค
หมายเลขบัตร (PAN) มี 16 หลักเสมอไหม
ไม่เสมอไป PAN ย่อมาจาก Primary Account Number และ FAQ ของ PCI SSC เรื่องการ truncate หมายเลขบัตรยกตัวอย่าง PAN ทั้งแบบ 16 หลัก 15 หลัก และสั้นกว่า 15 หลัก ระบบที่จัดการหมายเลขบัตรจึงควรรองรับความยาวที่ต่างกัน
ระบบที่ส่งต่อหรือประมวลผลเลขบัตรโดยไม่ได้เก็บไว้ ต้องทำตาม PCI DSS ไหม
เข้าข่ายได้ เพราะเงื่อนไขในบทความคือระบบที่ process, transmit หรือ store ข้อมูล Card Holder Data หรือ Sensitive Authentication Data อย่างใดอย่างหนึ่ง ระบบที่แค่รับเลขบัตรมาส่งต่อจึงไม่หลุดจากขอบเขตเพียงเพราะไม่ได้เก็บลงฐานข้อมูล การกำหนดขอบเขตควรไล่ดูทุกจุดที่เลขบัตรผ่านหรือถูกประมวลผล
Up Next
ARTICLES/26 Jun 2026
ความเสี่ยงของการทำ Security Hardening เอง และ CONFIX Solution
OS และ Server ที่เพิ่งติดตั้งมักเปิด service และ port ทิ้งไว้เพื่อความสะดวก Security Hardening คือการไล่ปิดสิ่งที่ไม่ได้ใช้ เพื่อลดพื้นที่ให้ผู้โจมตีเข้ามา
ARTICLES/19 May 2025
มหาวิทยาลัยทักษิณ เดินหน้าสู่ ISO/IEC 27001:2022
อินค็อกนิโตแล็บร่วมโครงการพัฒนาระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศของมหาวิทยาลัยทักษิณ ตามมาตรฐาน ISO/IEC 27001:2022 พร้อมงาน Cyber Drill และ Pentest
ARTICLES/29 Mar 2025
บทเรียนจากแผ่นดินไหว สู่แผนรับมือด้วย ISO 22301
แผ่นดินไหวเมียนมา 28 มีนาคม 2025 ทำให้หลายธุรกิจในไทยหยุดชะงัก บทความว่าด้วยการวางแผนความต่อเนื่องทางธุรกิจด้วย ISO 22301 ให้พร้อมรับเหตุที่ไม่คาดฝัน

