PHP2SHELL คืออะไร: วิเคราะห์ CVE-2026-109618 และ CVE-2026-109619 ใน PHP
"ก็แค่เว็บเล็ก ๆ ใครจะมาสนใจแฮก" ความคิดนี้คือสิ่งที่ผู้ดูแลระบบจำนวนมากมักใช้หลอกตัวเอง แต่กับเหตุการณ์ล่าสุดของ PHP ความคิดแบบนี้อาจทำให้องค์กรของท่านตกเป็นเป้าได้ภายในไม่กี่นาที วันนี้ ICL Newsletter จะมาสรุปให้ฟังกันว่าเกิดอะไรขึ้น และเหตุใดจึงต้องรีบลงมือ
เมื่อวันที่ 21 ตุลาคม 2569 ทีมความปลอดภัยของ PHP (ภาษาโปรแกรมที่อยู่เบื้องหลังเว็บไซต์ทั่วโลกกว่าครึ่ง ตั้งแต่ WordPress, Joomla ไปจนถึงร้านค้าออนไลน์อย่าง Magento และ WooCommerce) ได้ปล่อยแพตช์ความปลอดภัยฉุกเฉินออกมาแล้ว เพื่ออุดช่องโหว่ระดับวิกฤต 2 รายการพร้อมกัน คือ CVE-2026-109618 และ CVE-2026-109619 ซึ่งทั้งคู่ถูกจัดระดับความรุนแรงที่ CVSS 9.2 จากเต็ม 10 ซึ่งถือเป็นระดับที่สูงมาก
ทีม PHP ยืนยันว่าช่องโหว่ทั้งสองเป็นประเภท Remote Code Execution (RCE) หากให้อธิบายอย่างเข้าใจง่ายก็คือ ช่องโหว่ลักษณะนี้เปิดช่องให้ผู้โจมตีจากภายนอกสามารถสั่งรันคำสั่งหรือโค้ดของตัวเองบนเซิร์ฟเวอร์ของเหยื่อได้โดยตรงจากระยะไกล และที่น่ากังวลที่สุดคือสามารถกระทำการดังกล่าวได้โดยไม่ต้องทำการยืนยันตัวตนหรือมีบัญชีผู้ใช้ใด ๆ บนระบบเหยื่อ (unauthenticated) ซึ่งนักวิจัยได้สาธิตการโจมตีจริงกับเว็บยอดนิยมอย่าง WordPress, Drupal และ Joomla มาแล้ว การถูกโจมตีสำเร็จจึงไม่ได้หมายถึงแค่ข้อมูลรั่วไหล แต่หมายถึงการยึดเครื่องเซิร์ฟเวอร์ของระบบได้ ตั้งแต่การฝังมัลแวร์ ขโมยข้อมูลลูกค้า ไปจนถึงการใช้เครื่องของท่านเป็นฐานโจมตีต่อ
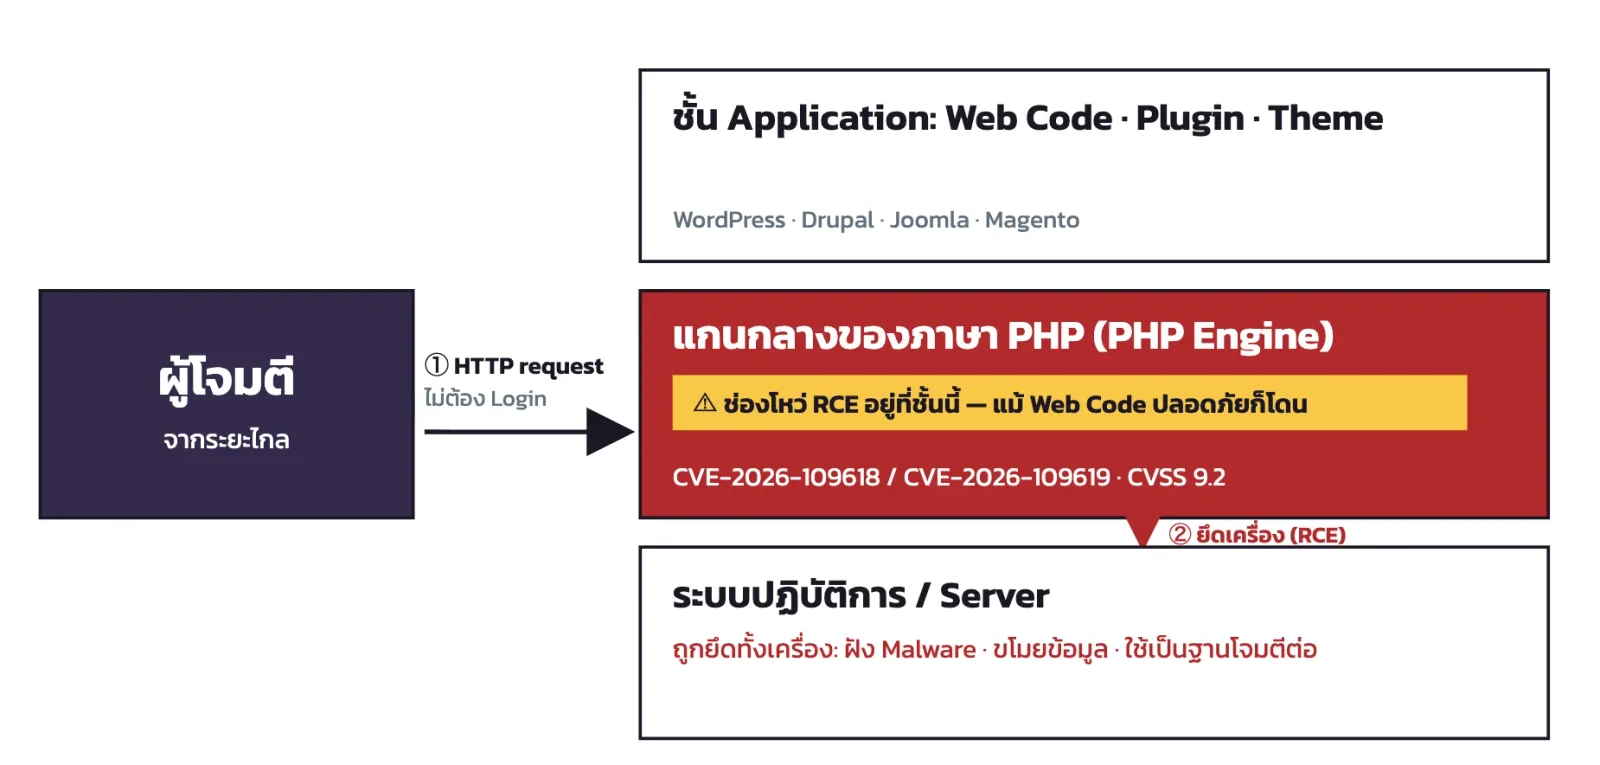
แก้ที่ระดับ Website ยังคงไม่เพียงพอ ต้อง update version ของ PHP เท่านั้น
ประเด็นที่ต้องเน้นย้ำคือ นี่เป็นช่องโหว่ที่ตัวภาษา PHP โดยตรง ไม่ใช่ที่ปลั๊กอินหรือธีม นั่นหมายความว่าแม้โค้ดเว็บไซต์ของท่านจะเขียนมาอย่างปลอดภัยเพียงใด ก็ยังได้รับผลกระทบ และการแก้ที่ระดับเว็บไซต์หรือปลั๊กอินจะไม่ช่วยอะไร ต้องอัปเดตที่ตัว PHP บนเซิร์ฟเวอร์เท่านั้น ยิ่งไปกว่านั้น รายละเอียดของช่องโหว่ยังหลุดออกสู่สาธารณะพร้อมเครื่องมือโจมตีสำเร็จรูปตั้งแต่ก่อนแพตช์จะออก และ Cloudflare รายงานว่าตรวจพบความพยายามโจมตีตั้งแต่ก่อนที่แพตช์จะถูกเปิดเผยต่อสาธารณะด้วยซ้ำ ช่วงเวลานี้จึงถือว่าอันตรายอย่างยิ่งสำหรับเครื่องที่ยังไม่ได้อัปเดต หรือดำเนินการไม่ทัน
อีกมุมหนึ่งที่น่าสนใจและสะท้อนทิศทางของภัยคุกคามยุคใหม่ คือทีมวิจัยจาก Wiz ได้เปิดเผยในรายงานของตนว่า ในการศึกษาช่องโหว่ชุดนี้ได้นำปัญญาประดิษฐ์ (AI) รุ่นใหม่เข้ามาช่วยในกระบวนการค้นหาและประกอบช่องโหว่ จนทำให้นักวิจัยเพียงคนเดียวสามารถทำงานที่โดยปกติต้องใช้ทีมระดับโลกหลายเดือน ให้เสร็จได้ภายในเวลาราวหนึ่งสัปดาห์ ทีมวิจัยยังเปรียบเทียบความสำคัญของเหตุการณ์นี้กับช่องโหว่ระดับตำนานอย่าง Heartbleed และ Log4Shell พร้อมเตือนว่าอาจยังมีช่องโหว่ในลักษณะใกล้เคียงกันหลงเหลืออยู่อีกที่ยังไม่ถูกค้นพบ นั่นหมายความว่าการอัปเดตแพตช์ชุดนี้คือก้าวแรกที่จำเป็น แต่ยังไม่ใช่จุดสิ้นสุดของการเฝ้าระวัง
สำหรับท่านที่อ่านมาถึงตรงนี้แล้วเริ่มกังวลว่าระบบขององค์กรจะได้รับผลกระทบหรือไม่ สิ่งที่ท่านทำได้ทันที มีดังนี้
- ตรวจสอบเวอร์ชัน PHP ที่ใช้งานอยู่บนทุกเซิร์ฟเวอร์ แล้วอัปเดตเป็นเวอร์ชันที่แก้ไขแล้วทันที ได้แก่ PHP 8.5.12, 8.4.27, 8.3.36 หรือ 8.2.35 (เลือกตามเวอร์ชันที่ท่านใช้อยู่) จากนั้นอย่าลืมรีสตาร์ท Apache, PHP-FPM และ worker ที่รันค้างไว้ เพื่อให้โค้ดใหม่มีผลจริง
- หากท่านใช้บริการโฮสติ้งหรือคลาวด์ที่มีผู้ให้บริการดูแลให้ ควรแจ้งผู้ให้บริการทันทีเพื่อยืนยันว่าได้อัปเดต PHP ให้เรียบร้อยแล้วจริง ไม่ควรสันนิษฐานไปเองว่าระบบอัปเดตอัตโนมัติครบทุกเครื่อง
- หากองค์กรยังใช้ PHP เวอร์ชัน 8.1 หรือเก่ากว่า ซึ่งหมดระยะสนับสนุน (End of Life) ไปแล้วและไม่มีแพตช์แบบสำเร็จรูปออกมาให้ ขอให้ทราบว่าทีม PHP ได้จัดเตรียมโค้ดแก้ไขขั้นต่ำ (source backport) สำหรับ PHP 7.4, 8.0 และ 8.1 ไว้ให้ผู้ที่ build เองจากซอร์สโค้ด แต่ทางออกที่ยั่งยืนกว่าคือการวางแผนย้ายขึ้นไปใช้เวอร์ชันที่ยังได้รับการสนับสนุนโดยเร็ว
- หากยังไม่สามารถอัปเดตได้ทันที ทีม PHP แนะนำมาตรการลดความเสี่ยงชั่วคราว เช่น การจำกัดขนาดคำขอด้วย post_max_size ให้เล็กลง ปิดการใช้งาน session.upload_progress.enabled และกำหนดเพดานหน่วยความจำที่ระดับระบบปฏิบัติการแทน (โปรดดูค่าที่แนะนำอย่างเป็นทางการจากประกาศบน php.net) อย่างไรก็ตาม มาตรการเหล่านี้เป็นเพียงการลดความเสี่ยงบางส่วน ไม่สามารถทดแทนการอัปเดตแพตช์ได้
- อีกทางหนึ่งที่ช่วยลดความเสี่ยงเฉพาะหน้าได้เร็วคือการวางเว็บไซต์ไว้หลัง Web Application Firewall (WAF) ซึ่งขณะนี้ผู้ให้บริการ WAF รายใหญ่หลายราย รวมถึง Cloudflare ได้ออกชุดกฎ (ruleset) สำหรับตรวจจับและสกัดการโจมตีช่องโหว่ชุดนี้โดยเฉพาะแล้ว แต่เช่นเดียวกับมาตรการอื่น WAF เป็นเพียงด่านป้องกันชั่วคราวที่ไม่อาจทดแทนการอัปเดตแพตช์ได้
- ตรวจสอบเบื้องต้นได้เร็วขึ้นด้วยการดูที่ HTTP response header ของเว็บไซต์ เพราะในหลายกรณีเซิร์ฟเวอร์จะแสดงเวอร์ชัน PHP ติดมากับ header ทำให้ทราบได้ทันทีว่ากำลังรันเวอร์ชันที่เสี่ยงอยู่หรือไม่ (ทั้งนี้หากเซิร์ฟเวอร์ถูกตั้งค่าให้ซ่อนเวอร์ชันไว้ จะไม่สามารถตรวจด้วยวิธีนี้ได้ ซึ่งการซ่อน banner เองก็ถือเป็นแนวทาง hardening ที่ควรทำอยู่แล้ว) โดยทาง Incognito Lab ของเรามีเครื่องมือเช็กเบื้องต้นแบบนี้ให้ใช้งานฟรีที่ https://incognitolab.com/tools/website-security-check/scan?tool=php2shell
เหตุการณ์นี้สะท้อนบทเรียนสำคัญว่า ความเสี่ยงที่แท้จริงขององค์กรมักไม่ได้อยู่ที่เซิร์ฟเวอร์ตัวหลักที่ดูแลใกล้ชิด แต่อยู่ที่เครื่องเก่า เว็บย่อย หรือระบบที่ถูกลืมไปแล้วว่ายังรัน PHP เวอร์ชันเก่าอยู่ และคำถามที่ตามมาคือ ทุกวันนี้องค์กรของท่านมั่นใจได้แค่ไหนว่าทุกระบบที่ใช้งานอยู่บนอินเทอร์เน็ตนั้นได้รับการแพตช์ครบถ้วนจริงหรือไม่
ทาง Incognito Lab ของเรามีบริการ Hack Driver ที่จะเข้ามาช่วยสแกนหาช่องโหว่ของระบบเครือข่ายและเว็บแอปพลิเคชันขององค์กร พร้อมรายงานผล เพื่อช่วยให้ท่านเห็นภาพว่ายังมีระบบใดที่เปิดช่องโหว่หรือยังอัปเดตไม่ครบ ก่อนที่ผู้โจมตีจะเป็นฝ่ายค้นพบก่อน หากท่านสนใจหรือต้องการประเมินความเสี่ยงนี้ให้กับองค์กรของท่าน สามารถติดต่อ Incognito Lab ได้
คำถามที่พบบ่อย
ช่องโหว่ CVE-2026-109618 และ CVE-2026-109619 มีความรุนแรงและส่งผลกระทบอย่างไร
ช่องโหว่ทั้งสองรายการมีความรุนแรงระดับวิกฤตด้วยคะแนน CVSS 9.2 จากเต็ม 10 และเป็นช่องโหว่ประเภท Remote Code Execution (RCE) ที่เปิดช่องให้ผู้โจมตีสั่งรันคำสั่งบนเซิร์ฟเวอร์ได้จากระยะไกล การโจมตีสามารถทำได้โดยไม่ต้องมีการยืนยันตัวตนหรือมีบัญชีผู้ใช้ใด ๆ บนระบบ (unauthenticated) ส่งผลให้ผู้ไม่หวังดีสามารถยึดเครื่องเซิร์ฟเวอร์ ฝังมัลแวร์ หรือขโมยข้อมูลลูกค้าได้อย่างสมบูรณ์
การอัปเดตหรือแก้ไขโค้ดของเว็บไซต์และปลั๊กอินเพียงพอต่อการป้องกันช่องโหว่นี้หรือไม่
การแก้ไขที่ระดับเว็บไซต์ ปลั๊กอิน หรือธีมไม่สามารถช่วยป้องกันได้ เนื่องจากปัญหาเกิดที่ตัวภาษา PHP โดยตรงบนเซิร์ฟเวอร์ แม้ว่าเว็บไซต์จะเขียนโค้ดมาอย่างปลอดภัยเพียงใดก็ยังคงได้รับผลกระทบ ผู้ดูแลระบบจึงจำเป็นต้องอัปเดตเวอร์ชันของ PHP เพื่อปิดช่องโหว่นี้เท่านั้น
ต้องอัปเดต PHP เป็นเวอร์ชันใดจึงจะปลอดภัยจากการถูกโจมตี
ผู้ดูแลระบบต้องตรวจสอบและอัปเดต PHP ไปยังเวอร์ชันที่ได้รับการแก้ไขแล้ว ได้แก่ PHP 8.5.12, 8.4.27, 8.3.36 หรือ 8.2.35 ตามรุ่นเวอร์ชันหลักที่ใช้อยู่ นอกจากนี้ หลังการอัปเดตจะต้องทำการรีสตาร์ท Apache, PHP-FPM และ worker ต่าง ๆ ที่รันค้างไว้ เพื่อให้โค้ดใหม่เริ่มทำงานและมีผลป้องกันจริง
หากระบบยังใช้งาน PHP เวอร์ชันเก่าที่หมดระยะสนับสนุน (End of Life) ไปแล้ว ต้องทำอย่างไร
สำหรับ PHP เวอร์ชัน 8.1 หรือเก่ากว่าซึ่งหมดระยะสนับสนุนไปแล้วจะไม่มีแพตช์สำเร็จรูปให้ติดตั้งทันที แต่ทางทีม PHP ได้จัดเตรียมซอร์สโค้ดแก้ไขขั้นต่ำ (source backport) สำหรับ PHP 7.4, 8.0 และ 8.1 ไว้ให้ผู้ดูแลระบบที่สามารถคอมไพล์ซอฟต์แวร์เองได้นำไปใช้งาน ทั้งนี้ ทางออกที่ปลอดภัยและยั่งยืนที่สุดคือการวางแผนย้ายระบบขึ้นไปใช้ PHP เวอร์ชันที่ยังได้รับการสนับสนุนอย่างเป็นทางการโดยเร็ว
ในกรณีที่ยังไม่สามารถอัปเดตแพตช์ได้ทันที มีวิธีลดความเสี่ยงชั่วคราวอย่างไรบ้าง
ผู้ดูแลระบบสามารถลดความเสี่ยงเบื้องต้นได้ด้วยการปรับค่าคอนฟิก เช่น จำกัดขนาดคำขอด้วย postmaxsize ให้เล็กลง ปิดการทำงานของ session.uploadprogress.enabled หรือนำเว็บไซต์ไปติดตั้งหลัง Web Application Firewall (WAF) ที่มีชุดกฎตรวจจับช่องโหว่นี้ อย่างไรก็ดี มาตรการเหล่านี้เป็นเพียงการบรรเทาความเสี่ยงเฉพาะหน้าและไม่สามารถทดแทนการอัปเดตแพตช์ความปลอดภัยได้
 พาร์ทเนอร์อย่างเป็นทางการ
VulnWolf
Incognito Lab เป็นพาร์ทเนอร์อย่างเป็นทางการของ VulnWolf ในไทย ขอใบเสนอราคา ดู demo ทดลองใช้ หรือทำ PoC ได้ พร้อมทีมของเราคอยสนับสนุน
PENETRATION TEST
ทีมผู้เชี่ยวชาญที่มีจรรยาบรรณและใบรับรอง ใช้ระเบียบวิธีอิงมาตรฐาน NIST SP800-115 ค้นหาความเสี่ยงไซเบอร์บนแอปพลิเคชัน โครงสร้างพื้นฐาน และโมบาย ให้ตรงกับความต้องการขององค์กร
บทความอื่นเกี่ยวกับ VulnWolf
ARTICLES/16 Apr 2025
ฐานข้อมูล CVE เกือบหยุดให้บริการเมื่อเมษายน 2568 และทางเลือกขององค์กร
เมษายน 2568 สัญญาที่ MITRE ใช้ดูแลโครงการ CVE กับ CISA ใกล้หมดอายุ ก่อนจะได้ต่อออกไปชั่วคราว ถ้าฐานข้อมูลหยุดให้บริการ องค์กรจะกระทบทั้งงานเทคนิคและการปฏิบัติตามข้อกำหนด และทางเลือกที่เหลือมีอะไร
ARTICLES/22 Sep 2020
ชำแหละ Zerologon (CVE-2020-1472)
Zerologon (CVE-2020-1472) คือช่องโหว่ CVSS v3 เต็ม 10 ที่ทำให้ยึด Active Directory และขึ้นเป็น domain admin ได้แทบจะทันที บทความชำแหละว่ามันทำงานอย่างไร
ARTICLES/10 Apr 2014
Take a deep breath with Heartbleed
Heartbleed (CVE-2014-0160) ทำให้ใครก็อ่านข้อมูลใน memory ของเซิร์ฟเวอร์ได้ สรุปสั้น ๆ ว่าช่องโหว่นี้ทำงานอย่างไรและกระทบอะไรบ้าง
Up Next
ARTICLES/3 Nov 2026
CTEM คืออะไร: 5 ขั้นตอนจัดลำดับความเสี่ยงเมื่อช่องโหว่มีมากขึ้น
CTEM (Continuous Threat Exposure Management) คืออะไร ทำความเข้าใจ 5 ขั้นตอนตั้งแต่ Scoping ถึง Mobilization วิธีจัดลำดับ Exposure ที่ดูมากกว่าคะแนน CVSS และส่วนที่ AI กับ Automation ช่วยได้

ARTICLES/26 Oct 2026
SEO Spam Search Reflection หน้า Search และ Review ถูกใช้โฆษณาเว็บพนันได้อย่างไร
เข้าใจ SEO Spam ผ่านหน้า Search คอมเมนต์ และรีวิว พร้อมวิธีตรวจต้นเหตุ แก้เว็บไซต์ และจัดการ URL หรือข้อความสแปมใน Google Search
ARTICLES/7 Oct 2026
AI Security Guardrails: ราวกันตกก่อนนำ AI ไปใช้งานจริง
รู้จัก AI Security Guardrails ราวกันตกที่ช่วยป้องกัน Prompt Injection, ข้อมูลรั่วไหล และ Hallucination พร้อมตัวอย่างโค้ด Python และการใช้ Guardrails AI Framework