หา Path และ Endpoint จาก Wayback Machine ใน Black-box Pentest ที่เจอแต่หน้า Login
บทสนทนาของ Senior Pentester และ Pentester ระดับ rookie ผู้แสวงหาความรู้
เวลาทดสอบเจาะระบบในรูปแบบ black-box หาก target ที่เรา focus อยู่เป็น web application และเราเจอแต่หน้า login จะทำอย่างไร?
มี 2 ทางเลือก
- Authenticated approach คือการหา credential ด้วยรูปแบบต่าง ๆ แล้ว login เข้าไปใน application ให้ได้เช่นทำ OSINT, หาช่องโหว่จาก target อื่นที่ใกล้เคียง และเทคนิคอื่น ๆ แล้วแต่สถานการณ์
- Unauthenticated approach หาช่องโหว่แบบไม่จำเป็นต้อง login วิธีนี้สามารถทำได้ด้วยการหา path, file, endpoint หรืออะไรก็แล้วแต่ที่ access ได้โดยไม่ต้อง authenticate กับ web application อาจจะต้องใช้คำความอดทนนิดนึง
บางครั้งเราก็พบว่าเราเดาหรือหา path/endpoint ไม่ถูกแล้วจะทำอย่างไรต่อ?
- ตั้งหลักและใจเย็น ๆ วิเคราะห์ request และ response อย่างละเอียด ดูว่ามีการ access หรือเรียกใช้อะไรบ้าง
- ให่้ลองหาคู่มือ/manual ของ application มันอาจจะมีความลับซ่อนอยู่ (ถ้ามี)
- หรือไปคุ้ย path/file/endpoint จาก wayback machine ซึ่งเราสามารถทำได้ง่ายขึ้นด้วย waybackurls; https://github.com/tomnomnom/waybackurls หลังจากได้ output แล้วลองดูว่าในอดีตมี path/file/endpoint/key/token/session อะไรบ้างที่เราอาจจะ access ได้
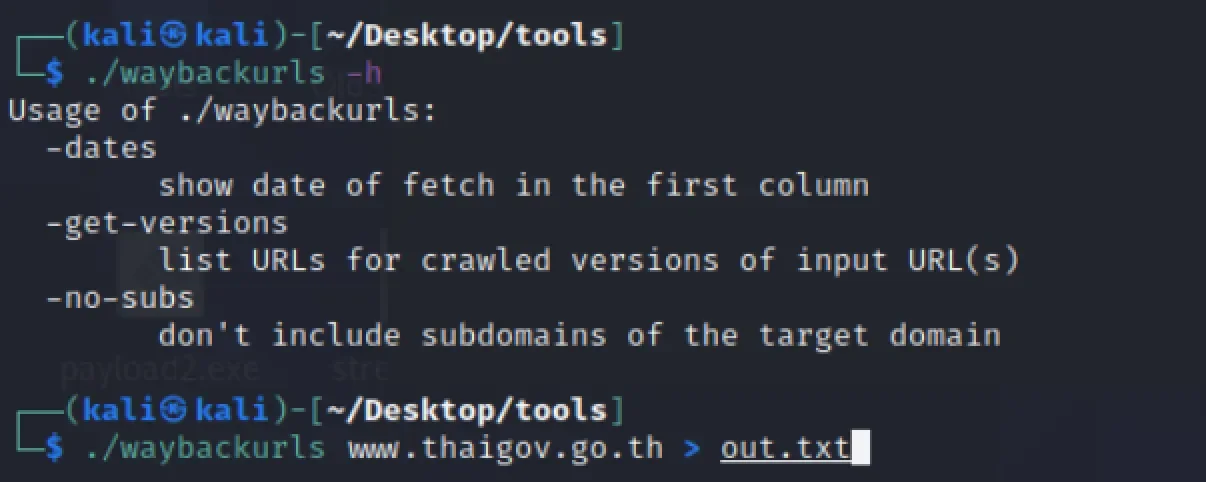 Waybackurls
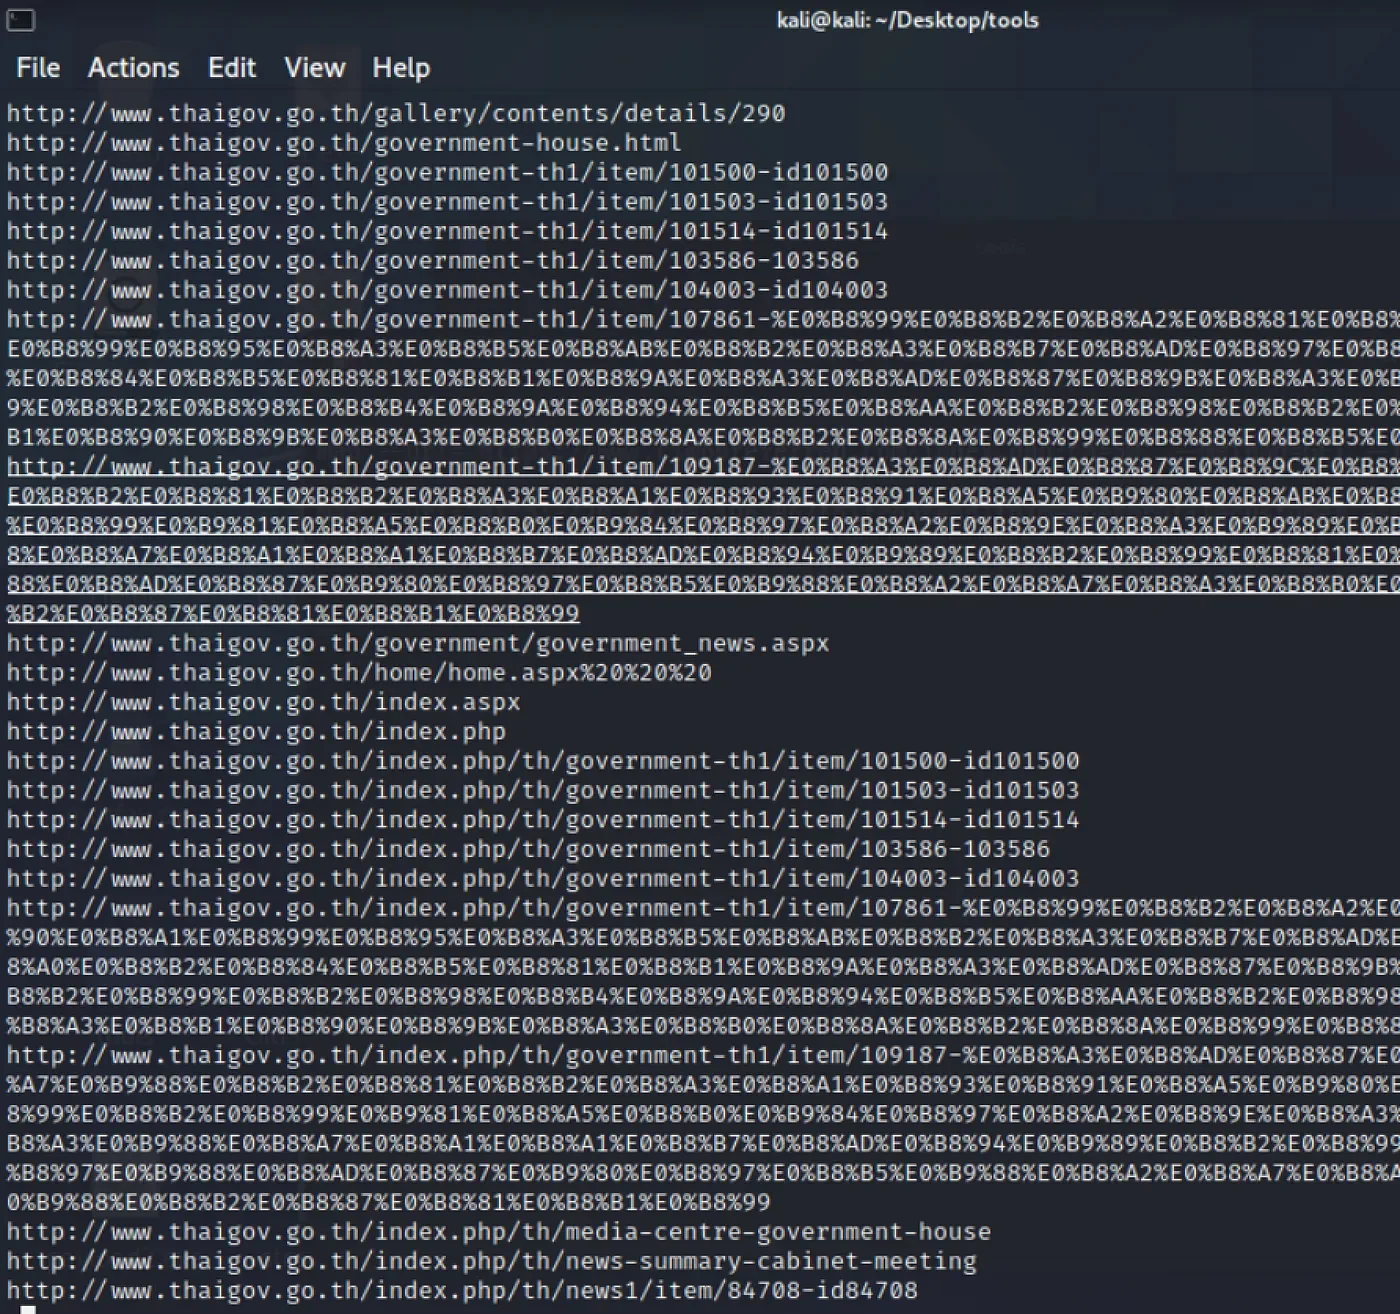 ผลที่ได้จาก waybackurls
ถ้ายังหาอะไรไม่ได้เลยล่ะ
ถ้าเจ้ามุ่งมั่นพอ จงหา 0-day
แล้วถ้าหา 0-day ไม่ได้ล่ะ
แม้แต่วิชาเก้ากระบี่เดียวดายของต๊กโกวคิ้วป้ายผู้แสวงหาความพ่ายแพ้ ถูกสร้างขึ้นเพื่อเป็นเคล็ดวิชาที่ไม่แพ้ มันก็ไม่ได้รับประกันว่าจะชนะเสมอไป
 Way Back Techniques for Black-box Scenario
PENETRATION TEST
ทีมผู้เชี่ยวชาญที่มีจรรยาบรรณและใบรับรอง ใช้ระเบียบวิธีอิงมาตรฐาน NIST SP800-115 ค้นหาความเสี่ยงไซเบอร์บนแอปพลิเคชัน โครงสร้างพื้นฐาน และโมบาย ให้ตรงกับความต้องการขององค์กร
Up Next

ARTICLES/26 Oct 2026
SEO Spam Search Reflection หน้า Search และ Review ถูกใช้โฆษณาเว็บพนันได้อย่างไร
เข้าใจ SEO Spam ผ่านหน้า Search คอมเมนต์ และรีวิว พร้อมวิธีตรวจต้นเหตุ แก้เว็บไซต์ และจัดการ URL หรือข้อความสแปมใน Google Search
ARTICLES/11 Mar 2026
Telegram bot จาก personal assistant สู่ backdoor
รีวิวความเสี่ยงเมื่อ AI Agent อย่าง OpenClaw ถูกเชื่อมกับ Telegram โดยไม่จำกัดสิทธิ์ เปิดทางให้ใครก็เข้ามาสั่งรันสคริปต์ได้
ARTICLES/19 May 2025
Prompt Injection คืออะไร อธิบายแบบเข้าใจง่าย พร้อมตัวอย่างและวิธีป้องกัน
Prompt Injection คือการแทรกคำสั่งให้ AI ทำงานนอกกรอบที่ระบบกำหนดไว้ บทความนี้แยกให้เห็นแบบ Direct และ Indirect พร้อมตัวอย่างจากเกม Gandalf กับ Lab ของ PortSwigger และ Hack The Box รวมถึงแนวทางลดความเสี่ยง