GTA 6 Demo ปลอม ติดตั้งแล้วโดนมัลแวร์ขโมยข้อมูล Vidar
เมื่อวันที่ 27 สิงหาคม พ.ศ. 2569 ทาง Rockstar ได้ปล่อยคลิป Extended Look ของ GTA 6 ไป บวกกับมี leaked footage ของเกมหลุดออกมาจริงก่อนหน้านั้นอีก
แต่ท่ามกลางความ Hype ของชาวแฟนเกม GTA จากที่ได้ดู leaked footage บวกกับ Extended Look อาชญากรไซเบอร์ก็ฉวยโอกาสนี้หลอกแฟนเกมให้โหลดมัลแวร์ขโมยข้อมูล
ขอย้ำอีกครั้งว่า GTA 6 Demo ไม่มีอยู่จริง ถ้าคุณเจอเว็บไซต์ที่บอกให้โหลดตัวเกม Demo ไฟล์ที่โหลดจากเว็บเหล่านั้นคือมัลแวร์
ทาง Rockstar ประกาศเพียงแค่วันเปิดตัวเกมในวันที่ 19 พฤศจิกายน พ.ศ. 2569 โดยลงใน platform PlayStation 5 และ Xbox Series X|S เท่านั้น ไม่มีการประกาศลงใน PC
แล้ว Demo (ปลอม) ที่ปล่อยคืออะไรกันแน่? หากคุณสนใจอยากรู้ว่าเกิดอะไรขึ้น และไฟล์ Demo (ที่เป็นมัลแวร์) ทำงานอย่างไร สามารถอ่านในบทความนี้ได้เลย
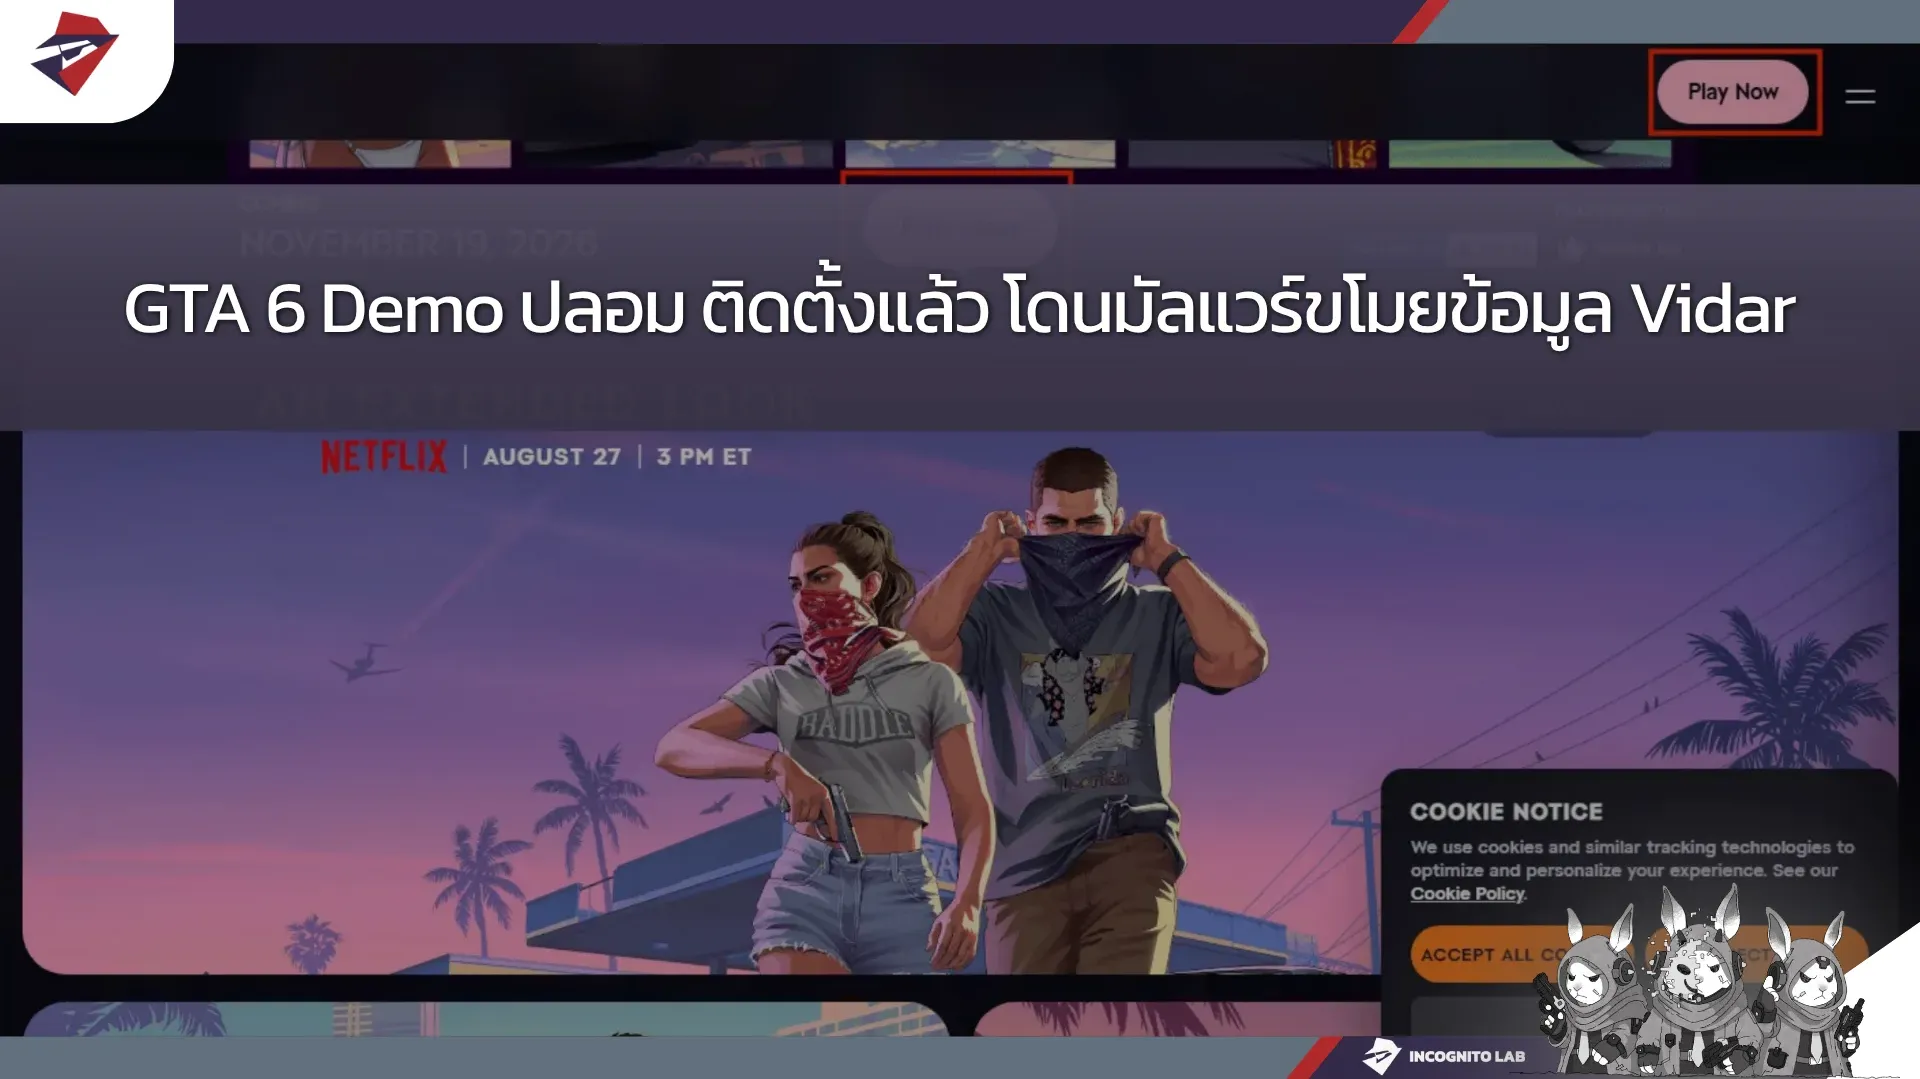
โดยเว็บไซต์ปลอมนำประกาศ Extended Look ของจริงมา และเพิ่มปุ่ม "Play Now" เข้าไป เพื่อหลอกให้เหยื่อกดปุ่มและโหลดมัลแวร์
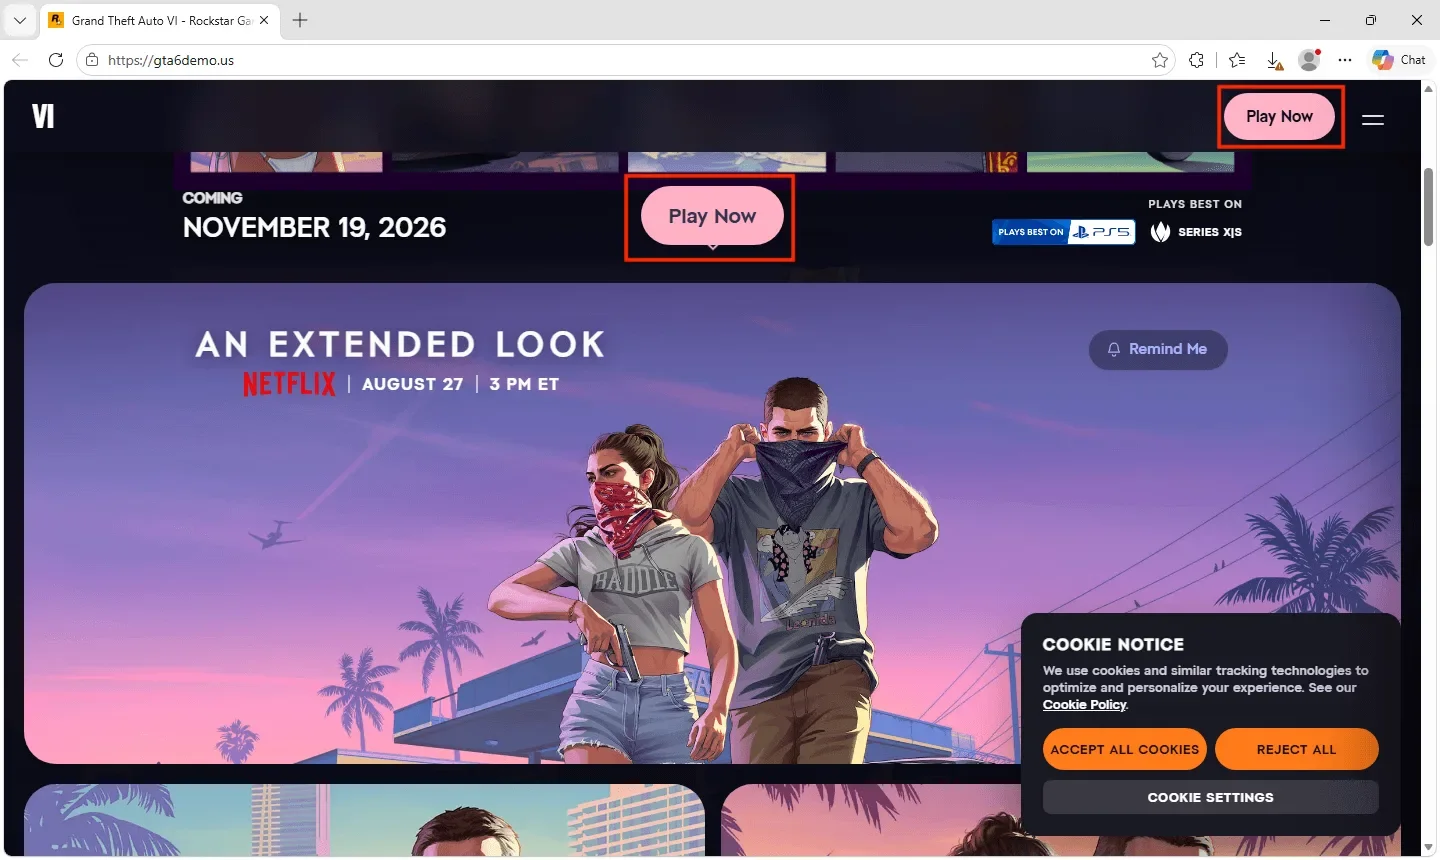 หน้าเว็บไซต์ปลอมที่นำประกาศ Extended Look ของจริงมาหลอกพร้อมปุ่ม "Play Now"
ซึ่งเมื่อโหลดไฟล์มาแล้ว จุดสังเกตแรกที่ควรเอะใจก่อนเลยคือ ไฟล์ installer มีขนาดเพียง 1.1 MB ซึ่งสำหรับเกมระดับ AAA แล้วไม่มีทางเป็นไปได้อย่างแน่นอน
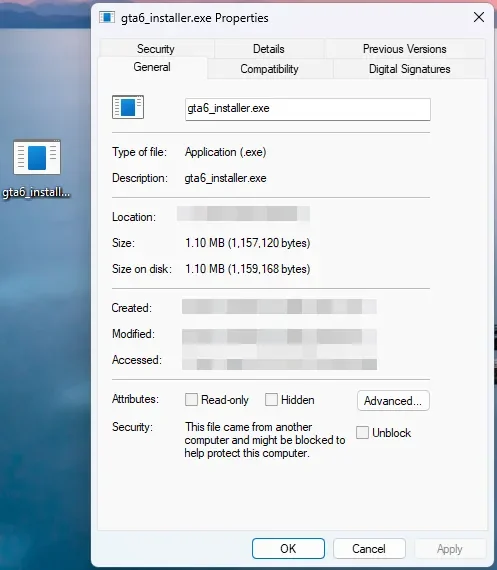 ไฟล์ GTA 6 Demo ซึ่งมีขนาดเพียงแค่ 1.1 MB
Leak ที่เปิดทางให้ชาวเกมถูกหลอก
เมื่อวันที่ 18 สิงหาคม พ.ศ. 2569 กลุ่ม Cyberleek ปล่อย leaked gameplay ของ GTA 6 โดยเป็นแผนที่ของเมือง Leonida
แต่ทาง Rockstar และ Take-Two ก็รีบส่ง DMCA strike เพื่อปิด leak และตามหาตัวคนปล่อย
โดยไฟล์ gta6_installer.exe ถูกค้นพบครั้งแรกเมื่อวันที่ 19 สิงหาคม พ.ศ. 2569 1 วันหลังจาก Cyberleek ปล่อย footage
เมื่อมี leak ถูกปล่อยออกมาจริง ก็ต้องมีแฟนเกมบางส่วนพยายามหา leaked ต่าง ๆ อย่างแน่นอน ไม่ว่าจะเป็น footage gameplay แผนที่เกม รวมไปถึงความหวังว่าจะเจอตัวเกม beta หรือ Demo ที่ยังไม่ปล่อยอยู่จริง
แต่นอกจาก leak ที่ถูกปล่อยจริง ๆ แล้ว บางรายหารายได้หรือยอด engagement จาก leak เช่น Cyberleek ที่รับโดเนทเงินคริปโต แลกกับโฆษณาที่จะนำมาใส่ในคลิป leak GTA 6 ในอนาคต และคลิป AI-generated ที่นำ leak เก่า ๆ มา generate เพื่อหลอกว่าเป็น leak ใหม่
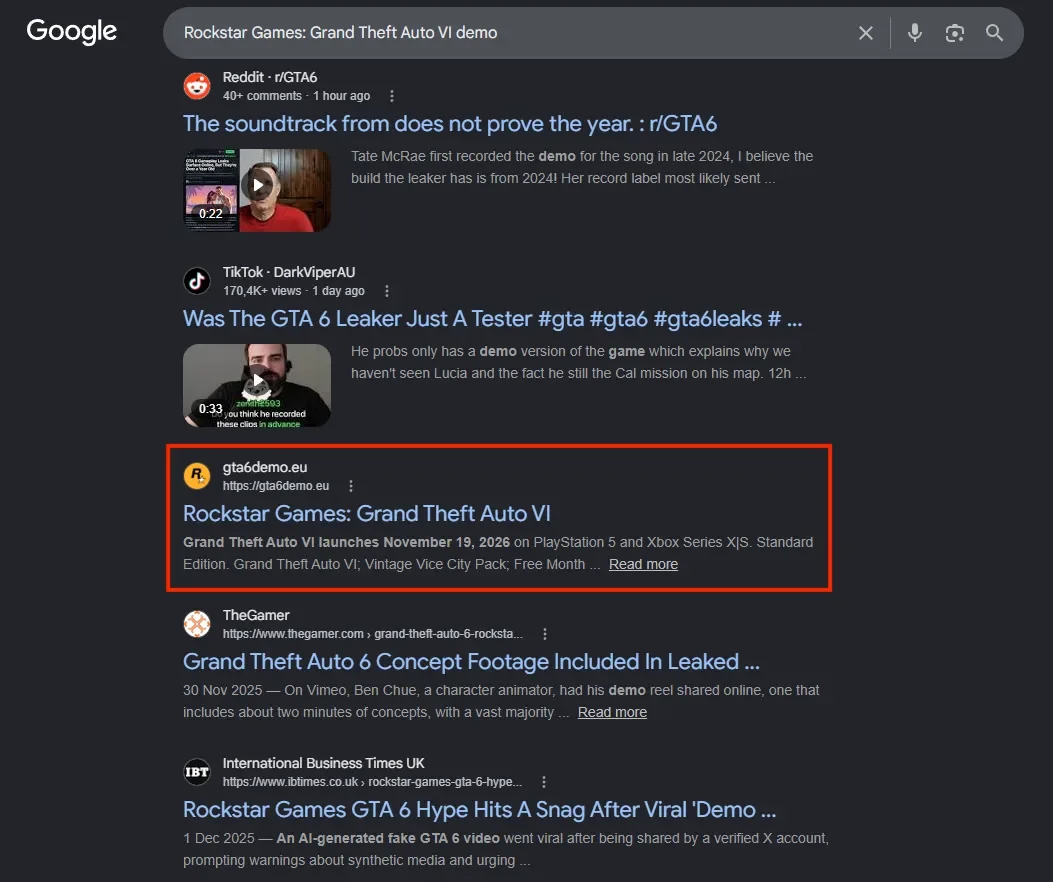 เว็บไซต์ปลอม GTA 6 ที่ขึ้นมาใน Google search พร้อมกับข่าว GTA 6 ต่าง ๆ ที่เป็นของจริง
leak พวกนี้เปิดทางให้แฮกเกอร์ใช้โจมตีเหยื่อได้ เนื่องจากความต้องการที่มากของผู้คน ไม่ว่าจะเป็น leak จริงหรือปลอม
โดย Demo ปลอมในบทความนี้นั้นก็นับเป็นส่วนหนึ่งด้วย เพียงแต่เป็นมัลแวร์ที่สร้างขึ้นมาเพื่อขโมยรหัสผ่านและ browser session โดยเฉพาะ
ไฟล์ Demo (ปลอม) ขโมยข้อมูลอะไรบ้าง
ตัวไฟล์ installer ปลอม จัดอยู่ใน Vidar family ซึ่งเป็นมัลแวร์ประเภทขโมยข้อมูล (Information Stealer)
Vidar ถูกออกแบบมาเพื่อขโมยข้อมูลต่าง ๆ ที่เก็บไว้บน browser ไม่ว่าจะเป็น อีเมล โซเชียลมีเดีย หรือรหัสเข้าเกม เป็นต้น
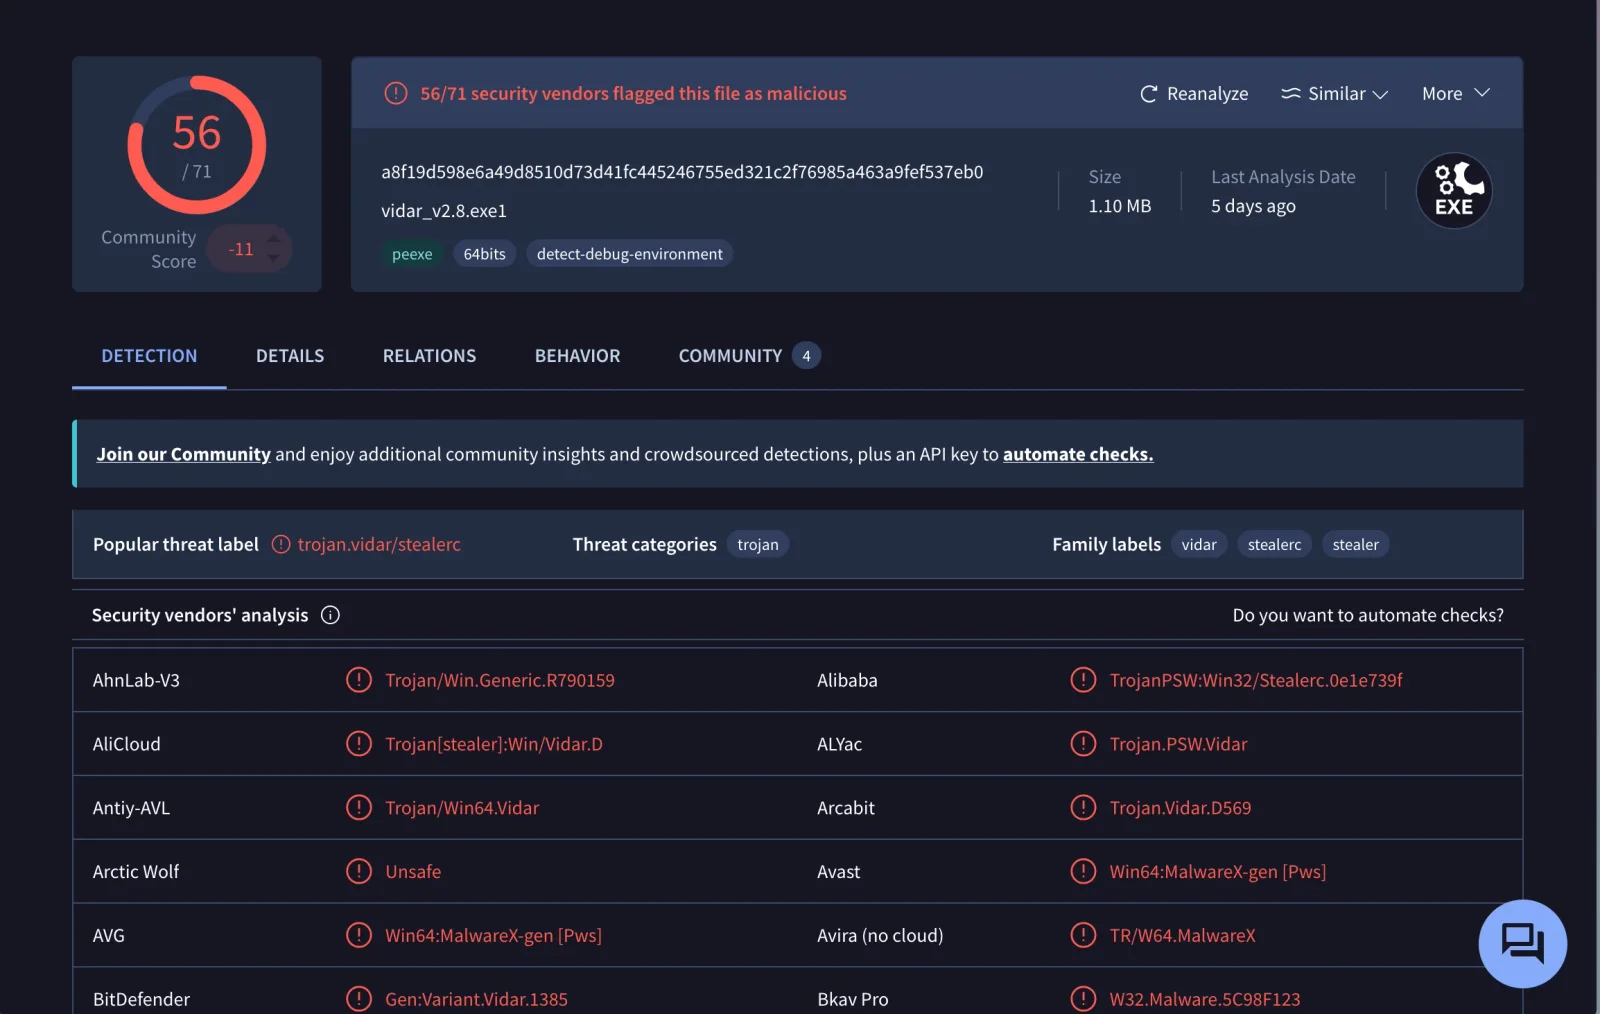 ผลการสแกนตัว installer ด้วย VirusTotal พบว่าเป็น Vidar Stealer
โดยในไฟล์ sample พบว่ามัลแวร์นั้นไปค้นหาข้อมูลที่ถูกเก็บไว้บน browser ดังนี้
- รหัสผ่านและข้อมูลการ login
- Session cookies
- ประวัติการเข้าเว็บไซต์และดาวน์โหลดไฟล์
- ข้อมูล Autofill และรหัสผ่านต่าง ๆ ที่ถูกบันทึกไว้บน browser profile
- รหัสผ่านที่ถูกเก็บไว้กับ FTP clients
ซึ่งจากการวิเคราะห์ผล พบว่ามัลแวร์ดังกล่าวพุ่งเป้าไปที่ 19 browser โดยประกอบไปด้วย Chrome, Edge, Firefox, Brave, Opera และ Vivaldi มัลแวร์ยังค้นหาข้อมูลใน Thunderbird profile (แอปเมลของ Mozilla) และ WebView2 browser ที่ฝังอยู่ใน Roblox Studio อีกด้วย
ในส่วนผลรายงานพฤติกรรมของมัลแวร์ ไม่พบการทำ persistence ถ้าเรา restart เครื่อง มัลแวร์นั้นก็จะหายไป
แต่มัลแวร์ประเภท Infostealer ก็ไม่มีความจำเป็นที่จะต้องอยู่ติดเครื่องตลอด (persistence) มันต้องการแค่ขโมยข้อมูลรหัสผ่านเท่านั้นก็จบ ฝั่งแฮกเกอร์ก็สามารถนำรหัสผ่านพวกนี้ไปใช้งานต่อได้แม้ว่ามัลแวร์นั้นจะไม่อยู่บนเครื่องแล้วก็ตาม
นี่ถือเป็นหนึ่งในสาเหตุที่ Infostealer นั้นตรวจจับได้ยาก ตัวอย่างผลวิเคราะห์ในบทความนี้ ตัวมัลแวร์นั้นไม่แสดงหน้า UI รวมถึงไม่ลงโปรแกรมอะไรเพิ่มเติมเลย ซึ่งผู้ใช้งานทั่วไปไม่มีทางสังเกตเห็นความผิดปกติแน่ ๆ โดยในมุมมองของเหยื่อ อาจจะมองว่าตัว GTA 6 installer (ปลอม) ที่โหลดมานั้น กดติดตั้งแล้วไม่มีอะไรเกิดขึ้นเลย
ทำไมแค่เปลี่ยนรหัสผ่านอาจไม่พอ
ต่อให้ใช้ password manager หรือรหัสผ่านไม่ซ้ำกัน session cookies ที่ถูกขโมยก็ยังเพิ่มความเสี่ยงอีกชั้น
เมื่อเราล็อกอินเข้าสู่เว็บไซต์ เว็บไซต์จะส่งค่า session token กลับมาเก็บที่ browser เพื่อบอกว่า browser นี้ยืนยันตัวตนแล้ว นั่นเป็นสาเหตุว่าทำไมเราไม่ต้องล็อกอินใหม่เวลาที่เข้าเว็บไซต์เดิม
ซึ่งถ้าแฮกเกอร์ขโมย session token ไปได้ ก็อาจนำ session ดังกล่าวมาใช้ซ้ำได้ โดยไม่ต้องผ่านขั้นตอนการล็อกอินที่ต้องกรอกรหัสผ่าน
ความเสี่ยงนี้รวมถึง 2FA ด้วย คุณอาจเคยได้ยินว่า ทำ 2FA = ปลอดภัย แต่ 2FA นั้นป้องกันได้แค่กระบวนการเข้าสู่ระบบ สำหรับ session token ที่ถูกขโมยนั้นถูกสร้างขึ้นหลังจากกระบวนการเข้าสู่ระบบแล้ว แฮกเกอร์จึง bypass 2FA ได้ ทั้งนี้ขึ้นอยู่กับเว็บไซต์ที่ใช้งานด้วย บางเว็บไซต์อาจใช้งานได้โดยไม่ต้องกรอกรหัสผ่านหรือ 2FA อีกเลย บางเว็บไซต์อาจป้องกันโดยให้ต้องกรอกรหัสผ่านหรือ 2FA ใหม่เมื่อทำธุรกรรมสำคัญ
นี่เป็นสาเหตุหนึ่งที่การเปลี่ยนรหัสผ่านอย่างเดียวหลังจากถูกมัลแวร์โจมตีอาจจะไม่พอ โดยควร sign out, revoke active session และลบอุปกรณ์แปลกปลอมที่ขึ้นว่าเข้าสู่ระบบบน browser ด้วย
วิธีป้องกัน ทำยังไงถึงจะไม่ถูกหลอก
- ตรวจสอบแหล่งที่มา: ตรวจสอบเว็บไซต์ official และหน้าร้านค้าจริงก่อนเชื่อ leak ต่าง ๆ และดาวน์โหลดเกมหรือ Demo จากแหล่งที่น่าเชื่อถือเท่านั้น เช่น Steam, Epic Game Store, PlayStation Store, Xbox หรือเว็บไซต์ของผู้พัฒนาเกม
- ตรวจสอบขนาดไฟล์: ไฟล์ขนาดแค่ 1 MB ไม่น่าจะพอสำหรับลงเกม AAA
- อย่าเชื่อผลค้นหาบน search engine: แฮกเกอร์สามารถบูสต์โพสต์หรือทำ SEO ด้วยคำค้นหาต่าง ๆ ที่คนส่วนมากน่าจะค้นหากัน เพื่อให้เว็บไซต์ปลอมขึ้นมาอยู่ในผลการค้นหาแรก ๆ
- อย่าเชื่อเว็บไซต์ตามภาพลักษณ์: แฮกเกอร์สามารถสร้างเว็บไซต์ปลอมที่เหมือนของจริงได้อย่างง่าย แค่ไป clone หน้าเว็บจริงมาเท่านั้น
ถ้าเผลอเปิด Demo (ปลอม) ไปแล้ว ควรทำอย่างไรบ้าง
ถ้าเผลอรันตัวมัลแวร์ไปแล้ว ให้ assume ได้เลยว่ารหัสผ่านและ browser session บนคอมพิวเตอร์นั้นถูกขโมย
สิ่งที่ควรทำได้แก่
- Scan เครื่องด้วย Anti-Virus โดยมีตัวเลือกมากมายทั้งแบบฟรี และจ่ายเงิน ไม่ว่าจะเป็น Microsoft Defender, Malwarebytes, AVG หรือ Bitdefender เป็นต้น
- ใช้เครื่องที่ปลอดภัยในการเปลี่ยนรหัสผ่านสำคัญต่าง ๆ ไม่ว่าจะเป็นอีเมลหลักที่ใช้, บัญชีธนาคาร, payment service และบัญชีต่าง ๆ ที่ผูกกับตัวตนของเรา
- ออกจากระบบทุก ๆ session หา options ต่าง ๆ ที่ใช้ในการออกจากระบบทุกที่ เช่น "sign out everywhere", "log out of all devices" หรือ "active sessions" เพื่อปิดช่องทางการใช้งาน session token
- ตรวจสอบบัญชีของตนว่ามี action ใดที่เราไม่ได้เป็นคนทำหรือไม่ ตัวอย่างเช่น email forwarding rules, authorised applications, ที่อยู่สำรอง, เบอร์โทรศัพท์ และอุปกรณ์แปลกปลอม
- เปิดใช้งาน two-factor authentication สำหรับบัญชีที่ยังไม่มีการเปิดใช้งาน
- คอยหมั่นตรวจสอบ activity บน account สำคัญที่ใช้ว่ามี activity แปลกปลอมหรือไม่
ควรตรวจสอบบัญชีเกมด้วย เช่น Steam, Epic หรือ PlayStation เป็นต้น เนื่องจากบัญชีดังกล่าวอาจบันทึกข้อมูลบัตรสำหรับใช้จ่ายเงิน ไอเทมที่มีมูลค่า รวมไปถึงอาจสามารถเข้าถึงอุปกรณ์เครื่องอื่น ๆ ได้
OUR SERVICES
Get the help you need
Interested in our services or want to know more? Book a call through the website anytime. Our team is happy to advise and answer all your questions.
Up Next
ARTICLES/17 Jul 2026
Wiper Attack Hospital
กลุ่มแฮกเกอร์ Handala ที่เชื่อมโยงกับรัฐบาลอิหร่านโจมตี Stryker บริษัทอุปกรณ์การแพทย์สัญชาติสหรัฐฯ เมื่อ 11 มีนาคม 2569 ด้วย Wiper Malware
ARTICLES/3 Jul 2026
เบื้องหลังเทคนิค Scammer ที่หลอกทั้งเหยื่อ Google และระบบตรวจจับ
เบื้องหลังเทคนิคของ scammer ตั้งแต่การยึดเว็บไซต์ที่มีอยู่แล้ว ไปจนถึงวิธีหลบระบบตรวจจับและทำให้หน้าปลอมขึ้นอันดับแทนของจริง
ARTICLES/19 Mar 2026
SCADA ยังรันได้อยู่ ทำไมต้องอัป OS
โรงงานจำนวนมากยังต้องใช้ Windows รุ่นเก่ากับ SCADA และ HMI เพราะซอฟต์แวร์ไม่รองรับ OS ใหม่ บทความอธิบายว่าทำไมเลิกใช้ไม่ได้ และลดความเสี่ยงด้วย compensating controls อย่างไร