Black Kite ตอนที่ 3 Technical Cyber Risk Score และการหา Digital Footprint
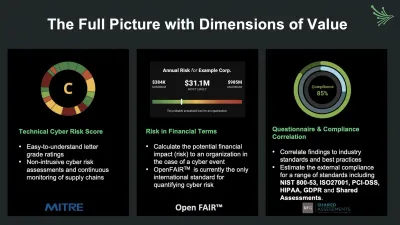
คราวก่อนเราเล่าถึงภาพรวมของ IT VRM Solution และอธิบายการทำงานโดยภาพรวมแล้ว คราวนี้เดี๋ยวเราจะมาเจาะลึก Black Kite เพิ่มในส่วนของ Technical หรือที่เรียกว่า Technical Cyber Risk Score จาก 3 แกนหลักทั้งหมด ได้แก่ ด้าน Technical, Financial และ Compliance ครับ
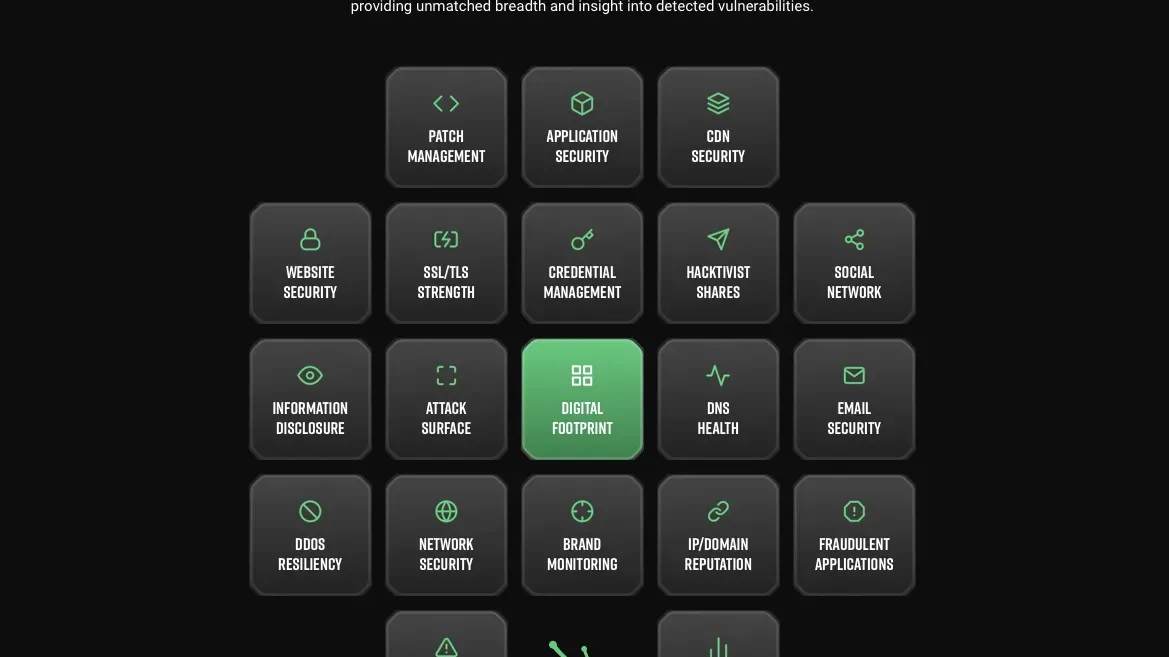
ส่วนของ Technical Cyber Risk Score แบ่ง Category ออกเป็นทั้งหมด 20 Categories
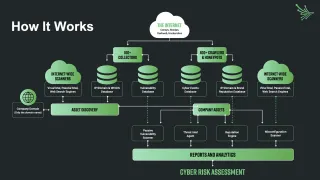
โดยในส่วนนี้จะรวมเรื่องของการทำ Asset Discovery หรือการหา Digital Footprint ขององค์กรซึ่งในขั้นตอนนี้ถือเป็นหัวใจหลักของการทำงานทั้งหมดเลยทีเดียว เหมือนดั่งประโยคที่บอกว่า "You cannot protect what you don’t know" หรือแม้แต่ใน NIST CSF เองนั้น Function แรกที่เริ่มก็คือส่วนของ Identify
หลังจากที่เราใส่ Domain หลัก Black Kite จะเริ่มทำการหา Domain ที่เกี่ยวข้องกับ Domain หลัก โดยดูจากชื่อของผู้จดทะเบียน Domain ใน Whois record ถ้ามีการจดทะเบียนด้วย E-mail (Domain) หลักขององค์กร ก็จะมองว่า Domain นั้นมีความเกี่ยวข้องกับ Domain หลัก การ List ส่วนของ Sub-domain และ IP Address ต่าง ๆ ก็จะรวม Domain นี้ให้ด้วย
เอาแค่จุดนี้เองก็มีความสำคัญสูงมากแล้ว นึกถึง Use case เช่น องค์กรมี Domain TEST.com และทางฝั่ง BU เองมีกำลังภายในสูงมี IT Vendor ภายนอกที่ใช้งานอยู่เป็นประจำ จัดซื้อบริการไม่ผ่าน IT ขององค์กร แล้วเกิดมีดำริว่าชั้นอยากได้ Domain ใหม่เพื่อมาใช้ทำ Campaign ที่จะ Launch เร็ว ๆ นี้ เช่น TESTanywhere.com เป็นต้น การบริหารจัดการ Domain ในลักษณะนี้จะทำให้การจัดการ Domain ไม่ได้อยู่ในมือของฝั่ง IT ทั้งหมด เป็นไปได้ยากมากที่องค์กรจะรู้ว่าองค์กรเป็นเจ้าของ Domain อะไรอยู่บ้าง แต่!!! Black Kite สามารถ ช่วย List ออกมาให้คุณได้นะครับ
นี่เป็นเพียงแค่ 1 ใน Category ของ Technical Cyber Risk Score เท่านั้น ยังมีส่วนอื่นอีก เช่น Credential Management ซึ่งจะทำหน้าที่ไปค้นหาว่ามี Credential อะไรขององค์กรที่มีการรั่วไหล หรือ มีการซื้อขายกันใน Darkweb บ้าง โดย Output ของ Module นี้ก็จะบอกว่า Credential อะไรที่หลุดบ้าง หลุกจากไหน หลุดเมื่อไร รูปแบบที่หลุดออกมาเป็นอะไร เช่น Hash, Plaintext (แต่จะไม่มีบอกรายละเอียดของ Hash, Plaintext)
หากท่านใดสนใจสามารถติดต่อสอบถามเพิ่มเติมได้ที่ contact@incognitolab.com
 พาร์ทเนอร์อย่างเป็นทางการ
Black Kite
Incognito Lab เป็นพาร์ทเนอร์อย่างเป็นทางการของ Black Kite ในไทย ขอใบเสนอราคา ดู demo ทดลองใช้ หรือทำ PoC ได้ พร้อมทีมของเราคอยสนับสนุน
CONSULTING
ค้นหาช่องว่างด้านความปลอดภัยขององค์กร แก้ที่จุดเจ็บจริง วางแนวปฏิบัติที่เหมาะสม และขับเคลื่อน Security Transformation ด้วยบริการ Cyber Security | Risk | Compliance
บทความอื่นเกี่ยวกับ Black Kite
ARTICLES/28 Mar 2025
Black Kite คืออะไร ใช้บริหาร Third-Party Risk อย่างไร
เมื่อการโจมตีลามมาทาง supply chain การประเมินความเสี่ยงของคู่ค้าจึงเลี่ยงไม่ได้ ทำความรู้จัก Black Kite แพลตฟอร์ม Third-Party Risk Management ว่าให้อะไรกับองค์กร
ARTICLES/23 Jun 2024
Black Kite กับการประเมินความเสี่ยงจาก Ransomware
Black Kite ประเมินความเสี่ยงจาก ransomware ของคู่ค้าได้อย่างไร ต่อจากสามตอนที่อธิบายหลักการทำงานไปแล้ว คราวนี้เจาะที่ตัวชี้วัดด้าน ransomware โดยเฉพาะ
ARTICLES/7 Mar 2023
Black Kite ตอนที่ 1 รู้จัก IT Vendor Risk Management และเหตุผลที่เราเลือกใช้
Black Kite คือ solution ประเภท IT Vendor Risk Management ตอนแรกเล่าว่าทำไม Incognito Lab เลือกใช้ตัวนี้ และมันประเมินความเสี่ยงของคู่ค้าด้วยวิธีไหน
Up Next
ARTICLES/7 Mar 2023
Black Kite ตอนที่ 2 Asset Discovery และคะแนนความเสี่ยงสามแกน
Black Kite ทำงานเป็น SaaS ใส่ domain แล้วระบบหา domain, sub-domain และ IP ขององค์กรเอง จากนั้นให้คะแนนความเสี่ยงสามแกน คือ Technical, Financial และ Compliance
ARTICLES/13 Nov 2026
Checkpoint Exposure Management CTEM
Check Point Exposure Management เชื่อม Cyberint และ Veriti เพื่อทำ CTEM
ARTICLES/3 Nov 2026
Shadow AI: พนักงานใช้ AI ทำงาน องค์กรควรดูแลข้อมูลและสิทธิ์เข้าถึงอย่างไร
แนวทางจัดการ Shadow AI พร้อมตัวอย่าง AI Usage Policy การจำกัดสิทธิ์ Agent และขอบเขตของ Check Point Workforce AI Security