Post-Quantum Cryptography คืออะไรและทำไมเราต้องเปลี่ยน
What is Quantum Computing?
Quantum Computing เป็นการประมวลผลที่อาศัยหลักการของกลศาสตร์ควอนตัมในการประมวลผลและเก็บข้อมูล แทนการใช้ระดับสัญญาณไฟฟ้าแบบดั้งเดิม
คอมพิวเตอร์ทั่วไปใช้ระดับแรงดันไฟฟ้าแทนสถานะได้เพียง 2 สถานะ คือสูงหรือต่ำ ซึ่งเป็นหน่วยย่อยที่สุดในการเก็บและประมวลผลข้อมูล เรียกว่า “บิต” เก็บค่าได้เป็น 0 หรือ 1 อย่างใดอย่างหนึ่งเท่านั้น และแต่ละบิตทำงานเป็นอิสระจากกัน
ในทางตรงข้าม คอมพิวเตอร์ควอนตัมใช้อนุภาคควอนตัม เช่น อิเล็กตรอนหรือโฟตอน เป็นพื้นฐานในการคำนวณ อนุภาคเหล่านี้ทำงานตามกฎของกลศาสตร์ควอนตัม โดยนำหลักการซ้อนทับเชิงสถานะและการพัวพันเชิงควอนตัมมาพัฒนาเป็นหน่วยพื้นฐานในการเก็บและประมวลผลข้อมูลรูปแบบใหม่ที่เรียกว่า “ควอนตัมบิต” หรือ “คิวบิต”
คิวบิตต่างจากบิตทั่วไปตรงที่มีสถานะเป็นได้ทั้ง 0 และ 1 ในเวลาเดียวกันด้วยการซ้อนทับเชิงสถานะ คิวบิตเพียงตัวเดียวจึงแทนหลายค่าได้พร้อมกัน และคิวบิตแต่ละตัวยังเชื่อมโยงสถานะถึงกันได้ผ่านการพัวพันเชิงควอนตัม เมื่อมีคิวบิตหลายตัวทำงานร่วมกัน ความสามารถในการประมวลผลจึงเพิ่มขึ้นแบบทวีคูณ คอมพิวเตอร์ควอนตัมจึงแก้ปัญหาที่ซับซ้อนได้เร็วกว่าคอมพิวเตอร์ทั่วไปมาก
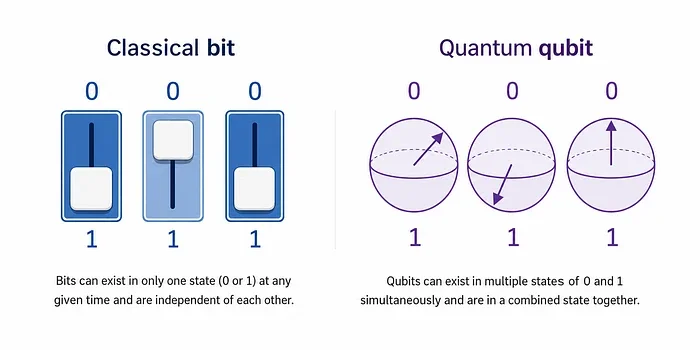 Classical bit vs Quantume qubit / Source: https://www.krungsri.com/th/research/research-intelligence/quantum-computing-2025
คอมพิวเตอร์ควอนตัมประมวลผลและวิเคราะห์ข้อมูลได้เร็วขึ้นมาก จึงช่วยแก้ปัญหาได้หลายด้าน เช่น เภสัชกรรมใช้จำลองโมเลกุลเพื่อพัฒนายาใหม่, เคมีใช้พัฒนาตัวเร่งปฏิกิริยาและลดการปล่อยคาร์บอน รวมถึงงานด้าน Machine Learning ที่อัลกอริทึมควอนตัมอาจมองชุดข้อมูลในมุมมองใหม่ แต่พลังการประมวลผลเดียวกันนี้ถอดรหัสการเข้ารหัสที่ปกป้องข้อมูลสำคัญทั่วโลกได้เช่นกัน ไม่ว่าจะเป็นข้อมูลธนาคาร การสื่อสารของรัฐบาล หรือความเป็นส่วนตัวของผู้คน
 Google’s Willow quantum processor / Source: https://blog.google/company-news/inside-google/around-the-globe/google-europe/united-kingdom/national-quantum-computing-centre-collaboration/
How Do Quantum Algorithms Break Encryption?
คอมพิวเตอร์ควอนตัมเป็นภัยคุกคามต่อการเข้ารหัส เพราะมีอัลกอริทึมควอนตัมที่แก้ปัญหาทางคณิตศาสตร์เฉพาะทางได้เร็วกว่าคอมพิวเตอร์ทั่วไปแบบทวีคูณ โดยเฉพาะการแยกตัวประกอบของตัวเลขขนาดใหญ่และการคำนวณลอการิทึมแบบไม่ต่อเนื่อง ปัญหาทางคณิตศาสตร์ทั้งสองนี้เป็นรากฐานสำคัญของการเข้ารหัสที่ใช้งานอยู่ในปัจจุบัน
Shor’s Algorithm
Shor’s Algorithm เป็นอัลกอริทึมควอนตัมที่นักคณิตศาสตร์ชื่อ Peter Shor คิดค้นขึ้นในปี 1994 แก้ปัญหาทางคณิตศาสตร์สองประเภทได้เร็วกว่าอัลกอริทึมที่ใช้งานกันบนคอมพิวเตอร์ทั่วไปอย่างมหาศาล ได้แก่ การแยกตัวประกอบของตัวเลขขนาดใหญ่ และการคำนวณลอการิทึมแบบไม่ต่อเนื่อง
หากสร้างคอมพิวเตอร์ควอนตัมในสเกลที่ใหญ่เพียงพอ ก็จะถอดรหัส RSA ได้ การเข้ารหัสแบบ RSA อาศัยความยากของการแยกตัวประกอบของผลคูณจากจำนวนเฉพาะขนาดใหญ่สองตัว ซึ่งปัจจุบันนิยมใช้กุญแจขนาด 2048 บิต ในทางปฏิบัติคอมพิวเตอร์ทั่วไปไม่มีทางถอดรหัสได้เลย แต่ Shor’s Algorithm จะเปลี่ยนปัญหาที่เป็นไปไม่ได้ในทางปฏิบัตินี้ให้กลายเป็นปัญหาที่จัดการได้
นอกจาก RSA แล้ว Shor’s Algorithm ยังแก้ลอการิทึมแบบไม่ต่อเนื่องได้ด้วย จึงทำลายการเข้ารหัสที่อาศัยปัญหานี้เป็นรากฐานได้ทั้งหมด ไม่ว่าจะเป็น Elliptic Curve Cryptography (ECC) และ Diffie-Hellman Key Exchange นี่คือเหตุผลที่ Public Key Cryptography แทบทั้งหมดที่ใช้งานอยู่ในปัจจุบันเสี่ยงเหมือนกัน
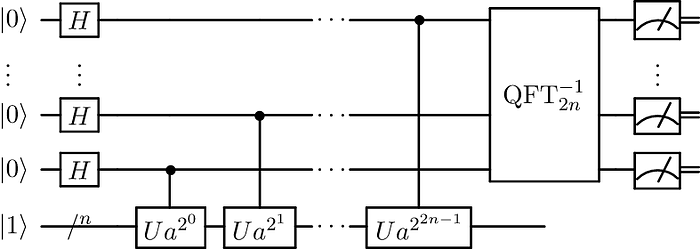 Quantum subroutine in Shor’s algorithm / Source: https://en.wikipedia.org/wiki/Shor%27s_algorithm
Grover’s Algorithm
Grover’s Algorithm เป็นอัลกอริทึมควอนตัมที่ถูกคิดค้นโดย Lov Grover ในปี 1996 ซึ่งค้นหาข้อมูลในฐานข้อมูลที่ไม่ได้เรียงลำดับได้เร็วขึ้นแบบกำลังสอง ทำให้นำมาใช้โจมตีแบบ Brute-force กับการเข้ารหัสแบบสมมาตร เช่น AES (Advanced Encryption Standard) ได้
ผลกระทบของ Grover’s Algorithm น้อยกว่า Shor’s Algorithm มาก เพราะเป็นการเพิ่มความเร็วในระดับกำลังสองเท่านั้น ในเชิงทฤษฎี หากปัจจุบันมีการใช้งาน AES-128 (กุญแจขนาด 128 บิต) Grover’s Algorithm จะลดความปลอดภัยลงเหลือเทียบเท่ากุญแจขนาด 64 บิต (จาก 2¹²⁸ เหลือ ~2⁶⁴ รอบการค้นหา) แต่ตัวเลข 64 บิตนี้เป็นเพียงค่าทางทฤษฎีเท่านั้น ในทางปฏิบัติ Grover’s Algorithm ต้องทำงานแบบเรียงลำดับต่อเนื่องและพร้อมกันได้ไม่ดี การแบ่งงานไปหลายเครื่องจึงกลับทำให้ต้นทุนโดยรวมยิ่งสูงขึ้น ต้นทุนในการถอด AES-128 จริง ๆ จึงสูงถึงราว 2¹⁰⁴·⁵ NIST และ BSI จึงยังถือว่า AES-128 ปลอดภัยเพียงพอต่อภัยควอนตัม
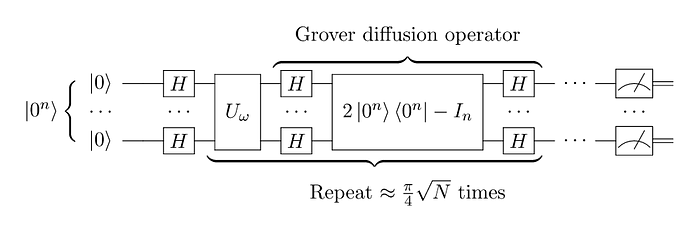 Quantum circuit representation of Grover’s algorithm / Source: https://en.wikipedia.org/wiki/Grover%27s_algorithm
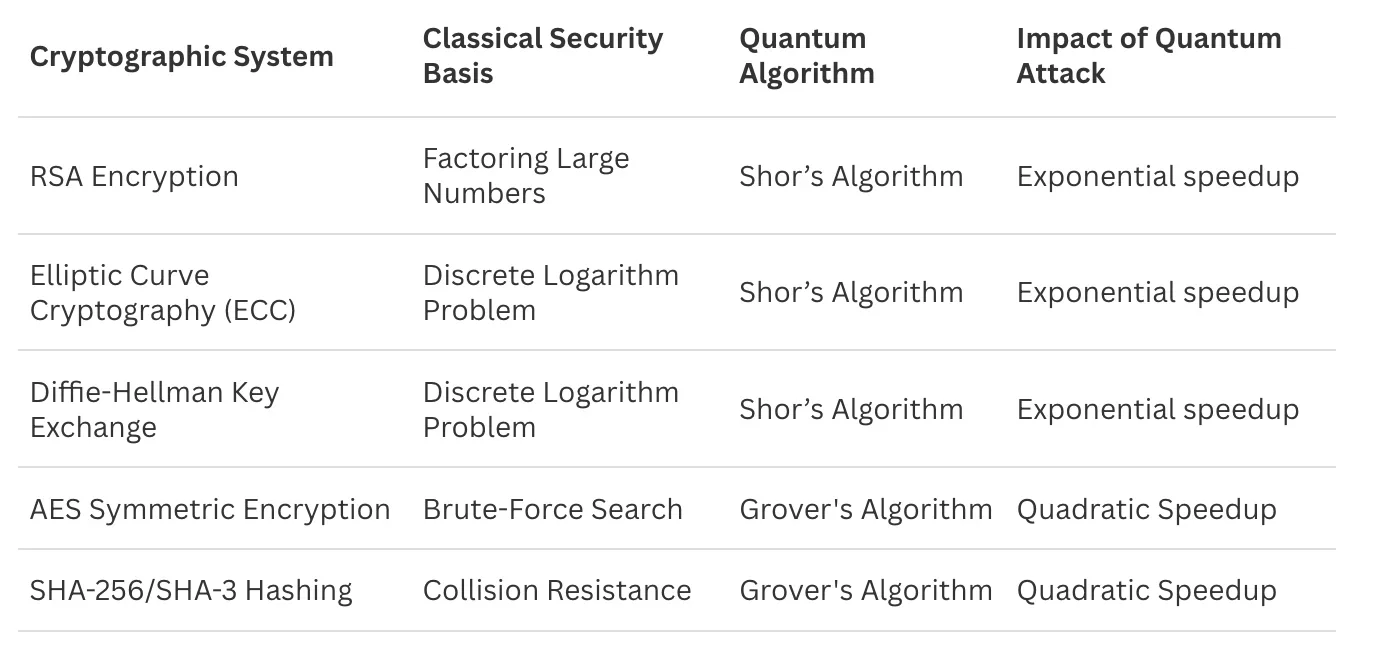 The Impact of Quantum Computing on Current Cryptographic Systems
การเข้ารหัสแต่ละประเภทเสี่ยงต่อคอมพิวเตอร์ควอนตัมไม่เท่ากัน ขึ้นอยู่กับว่าใช้ “ปัญหาทางคณิตศาสตร์” แบบใดเป็นรากฐานความปลอดภัย
กลุ่มที่ได้รับผลกระทบมากที่สุดคือ Public Key Cryptography (PKC) เพราะถูกทำลายได้ด้วย Shor’s Algorithm ที่แก้ปัญหาการแยกตัวประกอบของตัวเลขขนาดใหญ่ และการคำนวณลอการิทึมแบบไม่ต่อเนื่องได้ใน Polynomial Time
- RSA Encryption มีการใช้งานแพร่หลายไม่ว่าจะเป็นใน Email, VPN หรือ HTTPS
- Elliptic Curve Cryptography (ECC) มีการใช้งานทั้งใน Blockchain และ Modern TLS ซึ่งสามารถถูกถอดได้ง่ายกว่า RSA
- Diffie-Hellman ใช้สำหรับแชร์ Secret สามารถถูกโจมตีในรูปแบบ Harvest Now, Decrypt Later (HNDL) ที่จะกล่าวถึงในส่วนถัดไป
กลุ่มที่ได้รับผลกระทบรองลงมาคือ การเข้ารหัสแบบสมมาตร และ Hash Function เพราะได้รับผลกระทบจาก Grover’s Algorithm ที่ทำให้สามารถถูกโจมตีได้เร็วขึ้นแบบกำลังสอง
- AES-128 ในทางปฏิบัติยังถือว่าปลอดภัยเพียงพอและไม่จำเป็นต้องเปลี่ยน แต่หากต้องการเพิ่มความปลอดภัยสามารถขยับไปใช้ AES-256
- SHA-256 และ Hash Functions อื่น ๆ ยังถือว่าปลอดภัยพอสมควร แต่หากต้องการเพิ่มความปลอดภัยควรใช้ SHA-384/SHA-512
ความเสียหายส่วนใหญ่จึงตกอยู่ที่ Public Key Cryptography เพราะเป็นระบบที่อยู่เบื้องหลังความปลอดภัยของแทบทุกอย่างที่เราใช้กันทุกวัน
What Is “Harvest Now, Decrypt Later”?
Harvest Now, Decrypt Later (HNDL) เป็นรูปแบบการโจมตีที่ถูกพูดถึงมากขึ้นเมื่อคอมพิวเตอร์ควอนตัมพัฒนาขึ้น ผู้ไม่ประสงค์ดีจะดักจับการรับส่งข้อมูลบนเครือข่ายหรือขโมยข้อมูลที่ถูกเข้ารหัสในปัจจุบันมาเก็บสะสมไว้ก่อน เพื่อรอวันที่คอมพิวเตอร์ควอนตัมมีพลังประมวลผลมากพอจะถอดรหัสข้อมูลเหล่านั้นได้
ภัยคุกคามนี้สำคัญตรงที่ข้อมูลลับมีอายุยาวกว่าการเข้ารหัสที่ใช้ป้องกัน ข้อมูลสำคัญจำนวนมากในปัจจุบันถูกเข้ารหัสด้วย RSA หรือ ECC แต่ยังต้องเก็บรักษาเป็นความลับต่อไปอีกหลายปีหรือหลายสิบปี เช่น ข้อมูลสุขภาพ ความลับของรัฐบาล หรือความลับทางการค้าของบริษัท แม้วันนี้จะยังถอดรหัสไม่ได้ แต่หากการเข้ารหัสที่ใช้ป้องกันถูกเจาะได้ในวันข้างหน้า ข้อมูลที่ถูกเก็บสะสมไว้ก็จะถูกเปิดเผยทันที
ช่องทางในการเก็บข้อมูลเข้ารหัสมีหลายรูปแบบ เช่น การดักจับการรับส่งข้อมูลบนเครือข่าย, การเจาะเครื่องเป้าหมาย, การโจมตี Server, การเข้าถึง Cloud Storage หรือแม้กระทั่งการดักข้อมูลในระดับ Data Center ซึ่งการโจมตีระดับนี้มักเป็นฝีมือของกลุ่มที่มีทรัพยากรสูงอย่าง Nation-state
องค์กรที่มีความเสี่ยงสูงคือองค์กรที่ต้องเก็บรักษาข้อมูลความลับเป็นเวลานาน ตัวอย่างเช่น
- หน่วยงานราชการ: เก็บข้อมูลความมั่นคงของประเทศ ความลับของรัฐ การเจรจาทางการทูต และข่าวกรอง หากรั่วไหลจะกระทบความมั่นคงของชาติอย่างรุนแรงและส่งผลยาวนาน
- การแพทย์: เก็บข้อมูลสุขภาพและพันธุกรรม หากข้อมูลรั่วไหลจะละเมิดความเป็นส่วนตัวของบุคคลอย่างร้ายแรงเพราะข้อมูลเหล่านี้แก้ไขไม่ได้และต้องปกปิดไปตลอดชีวิต
- สถาบันการเงิน: เก็บบันทึกธุรกรรม ข้อมูลลูกค้า สัญญา และข้อมูลการชำระเงิน หากข้อมูลรั่วไหลอาจเปิดเผยกลยุทธ์การลงทุนระยะยาว ดีลควบรวมกิจการ หรืออัลกอริทึมการซื้อขาย จนสูญเสียความได้เปรียบในการแข่งขัน
- บริษัทกฎหมาย: เก็บข้อมูลการพูดคุยระหว่างทนายความกับลูกความ หากรั่วไหลจะละเมิดความลับระหว่างทนายกับลูกความ และอาจกระทบรูปคดี
- ผู้ให้บริการคลาวด์: เก็บข้อมูลลูกค้าจากหลายภาคส่วน หากรั่วไหลจะกระทบลูกค้าจำนวนมากพร้อมกัน เพราะเป็นจุดที่รวบรวมข้อมูลละเอียดอ่อนไว้มาก
- โครงสร้างพื้นฐานสำคัญ: เก็บข้อมูลการดำเนินงาน และข้อมูลการออกแบบระบบ หากรั่วไหลอาจกระทบความมั่นคงและการดำเนินงาน
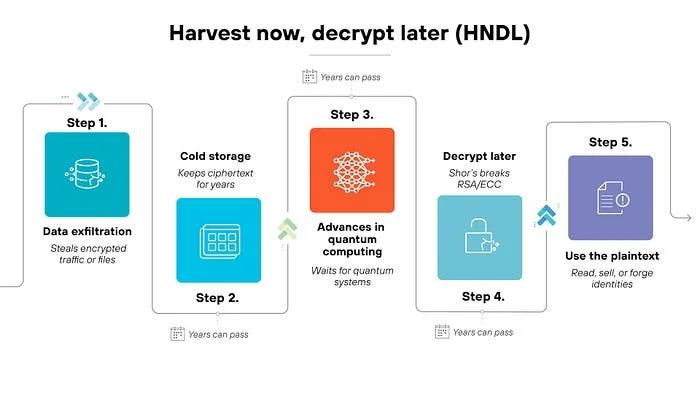 Harvest Now, Decrypt Later (HNDL) / Source: https://www.paloaltonetworks.com/cyberpedia/harvest-now-decrypt-later-hndl
Harvest Now, Decrypt Later เกี่ยวข้องกับ “Q-Day” ซึ่งเป็นวันที่คอมพิวเตอร์ควอนตัมมีพลังมากพอที่จะถอดรหัสการเข้ารหัสที่มีการใช้งานกันอยู่ในปัจจุบันได้สำเร็จ ปัจจุบันยังไม่มีใครรู้วันที่แน่นอนของ Q-Day แต่ผู้เชี่ยวชาญส่วนใหญ่คาดการณ์ไว้ว่าอยู่ที่ราว 10–30 ปี กรอบเวลานี้อาจคลาดเคลื่อนได้ เพราะขึ้นอยู่กับความก้าวหน้าของฮาร์ดแวร์ควอนตัม การแก้ไขข้อผิดพลาด ความสามารถในการขยายขนาด และอัลกอริทึม ซึ่งยังมีความไม่แน่นอนสูง
เราทำนายวัน Q-Day ให้แม่นยำไม่ได้ เป้าหมายในการรับมือจึงเป็นการลดปริมาณข้อมูลที่ผู้ไม่ประสงค์ดีเก็บเกี่ยวไปได้ก่อนวันที่ Q-Day จะมาถึง
How Can We Defend Against It?
เมื่อการเข้ารหัสในปัจจุบันแข็งแกร่งไม่เพียงพอต่อการป้องกันการโจมตีจากคอมพิวเตอร์ควอนตัม จึงเป็นที่มาของ Post-Quantum Cryptography (PQC) ซึ่งเป็นอัลกอริทึมการเข้ารหัสที่ออกแบบมาให้ทำงานได้บนคอมพิวเตอร์ทั่วไป แต่ป้องกันการโจมตีจากทั้งคอมพิวเตอร์ทั่วไปและคอมพิวเตอร์ควอนตัม โดยอาศัยปัญหาทางคณิตศาสตร์ที่เชื่อว่าต่อให้เป็นคอมพิวเตอร์ควอนตัมก็แก้ได้ยาก
ซึ่งแตกต่างจาก Quantum Cryptography ที่เป็นการใช้งานหลักการเชิงฟิสิกส์ควอนตัมตรง ๆ
ในช่วงปี 2016 สถาบันมาตรฐานและเทคโนโลยีแห่งชาติสหรัฐอเมริกา (NIST) ได้จัดแข่งขันเพื่อคัดเลือก Post-Quantum Cryptographic Algorithms ที่จะมาเป็นมาตรฐานความปลอดภัยในอนาคต จากผู้สมัครเริ่มต้น 82 รายจาก 25 ประเทศ ผ่านการคัดเลือกจนในปี 2024 ได้ประกาศมาตรฐานชุดแรกออกมา 3 ตัว ได้แก่ ML-KEM (CRYSTALS-Kyber), ML-DSA (CRYSTALS-Dilithium) และ SLH-DSA (SPHINCS+) ต่อมาในปี 2025 ได้เลือก HQC เพิ่ม และล่าสุดได้เลือก FN-DSA (FALCON) ซึ่งกำลังอยู่ระหว่างร่างมาตรฐานเพื่อประกาศต่อไป
หากแบ่งตามปัญหาทางคณิตศาสตร์ที่เป็นรากฐาน จะแยกได้เป็น 3 กลุ่มหลัก
กลุ่มที่ 1: Lattice-based Cryptography เป็นกลุ่มที่อาศัยความยากในการหา Vector ที่สั้นที่สุดใน High-Dimensional Lattice ซึ่งปัจจุบันยังไม่มีอัลกอริทึมควอนตัมที่สามารถแก้ปัญหานี้ได้อย่างมีประสิทธิภาพ ตัวอย่างเช่น
- Module-Lattice-Based Key-Encapsulation Mechanism (ML-KEM): FIPS 203, ชื่อเดิมคือ CRYSTALS-Kyber ใช้สำหรับ Key Establishment คือการแชร์ Secret Key ซึ่งมาทำหน้าที่แทน Diffie-Hellman และ RSA Key Exchange
- Module-Lattice-Based Digital Signature Algorithm (ML-DSA): FIPS 204, ชื่อเดิมคือ CRYSTALS-Dilithium ใช้สำหรับ Digital Signature เพื่อยืนยันตัวตนและตรวจสอบความถูกต้องของข้อมูล ซึ่งมาทำหน้าที่แทน RSA และ ECDSA Signature
- Fast-Fourier Transform over NTRU-Lattice-Based Digital Signature Algorithm (FN-DSA): FIPS 206, ชื่อเดิมคือ FALCON ใช้สำหรับ Digital Signature เช่นกัน เหมาะใช้กับงานที่มีข้อจำกัดเรื่องขนาดพื้นที่ ยังอยู่ระหว่างร่างมาตรฐาน ยังไม่ได้ประกาศเป็นมาตรฐานสมบูรณ์เหมือน 3 ตัวข้างต้น
กลุ่มที่ 2: Hash-based Cryptography เป็นกลุ่มที่อาศัยความแข็งแรงของ Hash Function แม้ Grover’s Algorithm จะสามารถเพิ่มความเร็วในการหา Collision ได้ แต่การใช้ Hash ที่ยาวมากขึ้นก็เพียงพอต่อการป้องกัน ตัวอย่างเช่น
- Stateless Hash-Based Digital Signature Algorithm (SLH-DSA): FIPS 205, ชื่อเดิมคือ SPHINCS+ เป็นทางเลือกสำหรับ Digital Signature ซึ่งใช้ Hash-based แทน Lattice-based เผื่อกรณีที่ Lattice-based ถูกค้นพบช่องโหว่ในอนาคต
กลุ่มที่ 3: Code-based Cryptography เป็นกลุ่มที่อาศัยความยากในการถอดรหัส Random Linear Code ซึ่งสามารถป้องกันการโจมตีจากทั้งคอมพิวเตอร์ทั่วไปและคอมพิวเตอร์ควอนตัม ตัวอย่างเช่น
- Hamming Quasi-Cyclic (HQC): ตัวสำรองที่ NIST เพิ่มมาในปี 2025 ใช้สำหรับ Key Establishment เช่นเดียวกับ ML-KEM ซึ่งใช้ Code-based แทน Lattice-based เผื่อกรณีที่ Lattice-based ถูกค้นพบช่องโหว่ในอนาคต
ตัวอย่างการนำ Post-Quantum Cryptography มาใช้งานจริงที่เริ่มเห็นแล้ว คือใน Transport Layer Security (TLS) ผ่านการทำ Hybrid Handshake ซึ่งเป็นการใช้ Key Exchange ทั้งแบบเดิมและแบบ Post-Quantum Cryptography ควบคู่กัน ตัวอย่างที่นิยมที่สุดคือ X25519MLKEM768 ที่ผสานระหว่าง X25519 (Classical Algorithm) กับ ML-KEM-768 (Post-Quantum Cryptographic Algorithm) เข้าด้วยกัน
หลักการของ Hybrid คือ “กุญแจสองชั้น” ผู้โจมตีต้องถอดให้ได้ทั้งสองตัวถึงจะถอดรหัสได้ หากวันหนึ่งคอมพิวเตอร์ควอนตัมสามารถถอด X25519 ได้ ก็ยังมี ML-KEM-768 ป้องกันอยู่ ในทางกลับกัน หาก ML-KEM-768 ถูกพบช่องโหว่ในภายหลัง X25519 ก็ยังสามารถป้องกันได้อยู่
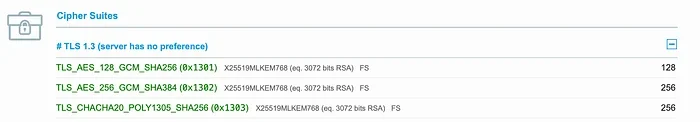 TLS 1.3 with X25519MLKEM768 / Source: Qualys SSL Labs
The Clock Is Already Ticking
ถ้าพูดถึงภัยคุกคามต่อการเข้ารหัสที่ใช้กันอยู่ในทุกวันนี้ ชื่อที่หลีกเลี่ยงไม่ได้คือ Shor’s Algorithm แต่ Peter Shor เองเคยบอกไว้ว่าเรายังอยู่ห่างไกลจากวันที่อัลกอริทึมนั้นจะกลายเป็นภัยจริง ๆ Steve Brierley ผู้ก่อตั้งและ CEO ของ Riverlane บริษัทที่พัฒนา Operating System สำหรับคอมพิวเตอร์ควอนตัม เคยให้ข้อมูลเปรียบเทียบไว้ว่าคอมพิวเตอร์ควอนตัมที่ดีที่สุดในวันนี้ ไม่ว่าจะที่จีนหรือ Google ทำได้แค่ประมาณ 100 Operations ก่อนระบบจะล้มเหลว ในขณะที่ Shor’s Algorithm ต้องการมากถึงล้านล้าน Operations โดยไม่มีข้อผิดพลาด ช่องว่างนี้ห่างกันคนละมิติเลย การจะปิดช่องว่างต้องอาศัยทั้ง Conceptual Breakthrough หลายรอบและ Engineering ในระดับที่ยังไม่เคยมีมาก่อน เพื่อ Scale คอมพิวเตอร์ควอนตัมขึ้นไปถึง 1 ล้านคิวบิต ซึ่ง Peter Shor เคยประเมินไว้ว่าต้องใช้เวลาอีก 20–40 ปี หรือในกรณีที่แย่ที่สุดถ้าโจทย์ทาง Physics ยากเกินไปจริง ๆ ก็อาจ “ไม่มีวันสำเร็จ” เลยก็เป็นได้
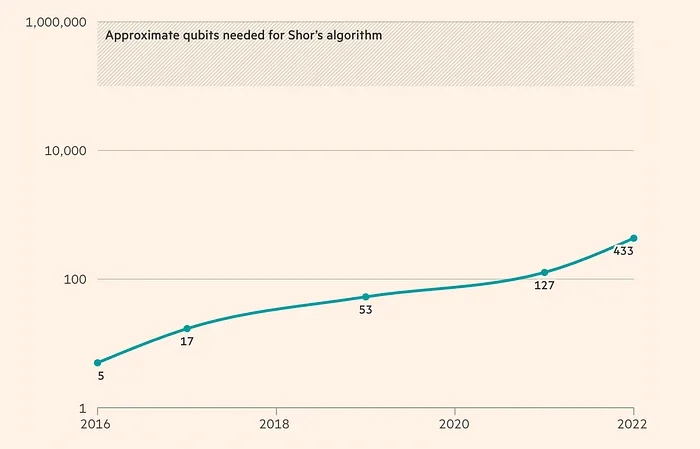 Number of qubits in the largest IBM quantum processor, by year (log scale) / Source: https://ig.ft.com/quantum-computing/
แต่ไม่ใช่ทุกคนที่ใช้กรอบเวลาเดียวกับ Peter Shor เช่น Julie Love หัวหน้าฝ่ายผลิตภัณฑ์ควอนตัมของ Microsoft กล่าวตรงกันข้ามเกือบทั้งหมดว่าการพัฒนาในระดับที่เราพูดกันอยู่เป็น “หน่วยปี ไม่ใช่หน่วยทศวรรษ” นักวิจัยทั่วโลกกำลังงัดเทคนิคสารพัดเพื่อเอาชนะข้อจำกัดที่มีอยู่ ช่วงเวลาที่เราคิดว่ายังอีกไกลจึงอาจมาถึงเร็วกว่าที่คาด
ธนาคาร รัฐบาล หรือโครงสร้างอินเทอร์เน็ตทั้งระบบต้องใช้เวลา “หลายปี” กว่าจะเปลี่ยนไปใช้การเข้ารหัสรูปแบบใหม่ได้ ผู้เชี่ยวชาญด้านความปลอดภัยจึงเตือนว่าทุกองค์กรที่มีข้อมูล Sensitive ควรเริ่มเตรียมรับมือตั้งแต่วันนี้ ไม่ว่า Q-Day จะมาเมื่อไหร่
ตรวจสอบด้วยตัวเองได้เลย
เว็บไซต์ของคุณเองตอนนี้ตกลงใช้ key exchange แบบไหนอยู่ ตรวจได้จากตรงนี้เลย
Resource & Links
- https://thequantuminsider.com/2026/04/06/how-quantum-computing-affects-cryptography/
- https://thequantuminsider.com/2026/04/14/quantum-vs-classical-computing-guide/
- https://thequantuminsider.com/2026/04/21/cryptologist-finds-aes-128-likely-safe-from-quantum-attack/
- https://blog.st.com/pqc-post-quantum-cryptography/
- https://www.krungsri.com/th/research/research-intelligence/quantum-computing-2025
- https://www.cloudflare.com/learning/ssl/quantum/what-is-quantum-computing/
- https://www.ibm.com/think/topics/quantum-computing
- https://pqshield.com/the-new-nist-post-quantum-cryptography-standards/
- https://www.paloaltonetworks.com/cyberpedia/harvest-now-decrypt-later-hndl
- https://medium.com/microsoft-student-partners-kmitl/%E0%B8%84%E0%B8%AD%E0%B8%A1%E0%B8%9E%E0%B8%B4%E0%B8%A7%E0%B9%80%E0%B8%95%E0%B8%AD%E0%B8%A3%E0%B9%8C%E0%B8%84%E0%B8%A7%E0%B8%AD%E0%B8%99%E0%B8%95%E0%B8%B1%E0%B8%A1-quantum-computer-%E0%B8%84%E0%B8%B7%E0%B8%AD%E0%B8%AD%E0%B8%B0%E0%B9%84%E0%B8%A3-254a1ec4d70b
- https://www.nist.gov/news-events/news/2024/08/nist-releases-first-3-finalized-post-quantum-encryption-standards
- https://csrc.nist.gov/pubs/fips/203/final
- https://csrc.nist.gov/pubs/fips/204/final
- https://csrc.nist.gov/pubs/fips/205/final
- https://www.ietf.org/archive/id/draft-turner-lamps-cms-fn-dsa-00.html
- https://ig.ft.com/quantum-computing/
คำถามที่พบบ่อย
เรามีเวลาเหลืออีกกี่ปีก่อนที่คอมพิวเตอร์ควอนตัมจะเจาะระบบเข้ารหัสได้ทั้งหมด?
แม้ผู้เชี่ยวชาญจะประเมินว่าอาจใช้เวลาอีกสิบถึงสามสิบปี แต่การพัฒนาเทคโนโลยีของกลุ่มแฮกเกอร์ระดับรัฐอาจทำได้เร็วกว่าที่เราคาดการณ์ไว้ หากองค์กรของคุณมีข้อมูลที่ต้องเก็บรักษาความลับนานกว่าสิบปี คุณควรเริ่มวางแผนปรับปรุงระบบตั้งแต่ตอนนี้เพื่อไม่ให้ข้อมูลที่ผู้โจมตีดักเก็บไว้วันนี้ถูกถอดรหัสได้ในอนาคต
ผู้ใช้งานทั่วไปต้องเปลี่ยนรหัสผ่านใหม่เพื่อป้องกันภัยจากคอมพิวเตอร์ควอนตัมหรือไม่?
ผู้ใช้งานทั่วไปยังไม่ต้องเปลี่ยนอะไรเองเพราะผู้ให้บริการแพลตฟอร์มต่างๆ จะเป็นผู้อัปเกรดการเข้ารหัสอยู่เบื้องหลัง สิ่งที่คุณควรทำคือการอัปเดตระบบปฏิบัติการและเว็บเบราว์เซอร์ให้เป็นเวอร์ชันล่าสุดเสมอเพื่อให้รองรับมาตรฐานความปลอดภัยใหม่ทันทีที่มีการปล่อยอัปเดตออกมา
ถ้าระบบขององค์กรใช้การเข้ารหัส AES อยู่ในปัจจุบัน ต้องรีบรื้อระบบใหม่ทั้งหมดเลยหรือไม่?
ระบบที่ใช้ AES ยังคงมีความปลอดภัยสูงและไม่จำเป็นต้องรื้อทำใหม่ทั้งหมดในทันที เนื่องจากอัลกอริทึมควอนตัมมีผลกระทบต่อการเข้ารหัสแบบสมมาตรน้อยมาก ถ้าต้องการเผื่อไว้สำหรับข้อมูลความลับขององค์กร เปลี่ยนไปใช้ AES-256 ได้ไม่ยาก
การอัปเกรดระบบไปใช้ Post-Quantum Cryptography จะทำให้เว็บไซต์หรือแอปพลิเคชันทำงานช้าลงไหม?
อัลกอริทึมเข้ารหัสแบบใหม่มักใช้ขนาดของกุญแจที่ใหญ่ขึ้นและอาจต้องการพลังประมวลผลมากขึ้น ซึ่งอาจทำให้เกิดความล่าช้าเล็กน้อยในระหว่างเริ่มการเชื่อมต่อ หากองค์กรของคุณใช้งานอุปกรณ์รุ่นเก่าหรืออุปกรณ์ IoT ที่มีข้อจำกัดด้านทรัพยากร คุณอาจต้องทดสอบประสิทธิภาพและเตรียมแผนอัปเกรดฮาร์ดแวร์ควบคู่ไปด้วย
ทำไมถึงควรใช้ระบบเข้ารหัสแบบลูกผสมแทนที่จะเปลี่ยนไปใช้ Post-Quantum Cryptography ไปเลยร้อยเปอร์เซ็นต์?
มาตรฐาน Post-Quantum Cryptography ถือเป็นของใหม่ที่อาจยังมีช่องโหว่ทางคณิตศาสตร์แบบดั้งเดิมซ่อนอยู่ซึ่งนักวิจัยอาจจะยังหาไม่พบ การใช้ระบบแบบลูกผสมจะช่วยให้ข้อมูลของคุณยังได้รับการปกป้องจากระบบเข้ารหัสมาตรฐานเดิมที่ผ่านการพิสูจน์ความแข็งแกร่งมาแล้วหลายสิบปี แม้มาตรฐานใหม่จะถูกแฮกได้
OUR SERVICES
CONSULTING
Cyber security | Risk | Compliance Services Identify your organization’s security gaps, address the pain points, push the proper practice, and drive Security Transformation
Up Next
ARTICLES/19 May 2025
Let's Encrypt กับใบรับรองที่จะมีอายุแค่ 47 วัน
เบื้องหลังความง่ายของ Let’s Encrypt คือโปรโตคอล ACME ที่ทำให้ขอ ต่ออายุ และยืนยันใบรับรองได้อัตโนมัติ และทำไมอายุใบรับรองกำลังจะเหลือ 47 วัน
ARTICLES/7 Jun 2021
PDPA คืออะไร สรุปกฎหมายคุ้มครองข้อมูลส่วนบุคคลฉบับองค์กร อัปเดต 2569
PDPA คือ พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 บังคับใช้เต็มรูปแบบตั้งแต่ 1 มิถุนายน 2565 บทความนี้สรุปว่ากฎหมายคุ้มครองอะไร เจ้าของข้อมูลมีสิทธิอะไร องค์กรต้องทำอะไร โทษหนักแค่ไหน และคดีที่ สคส. ลงโทษไปแล้วบอกอะไรเรา
ARTICLES/16 Jan 2016
Communication Plan and Security Breach Notification Law
ทำไมข่าวองค์กรถูกแฮ็กในต่างประเทศมักมาจากตัวองค์กรเอง แต่ในไทยมาจากที่อื่น เปรียบเทียบแนวปฏิบัติการแจ้งเหตุข้อมูลรั่วและกฎหมายที่บังคับให้ต้องแจ้ง