
มาตรฐานและกรอบงาน
ตั้งแต่ gap assessment วางระบบ ไปจนถึงเตรียมพร้อมก่อนตรวจรับรอง สำหรับ ISO/IEC 27001 และมาตรฐานที่ต่อยอดจากมัน รวมถึง CIS Controls และ NIST CSF
ข้อกำหนดหน่วยงานกำกับของไทย
BOT, SEC, OIC, SET, พ.ร.บ. ไซเบอร์ และ PDPA แปลงเป็นแผนที่จับต้องได้ ข้อไหนที่หน่วยงานกำกับสั่งให้ทดสอบ ทีมทดสอบของเราทำเอง
Managed Security Services
ช่วยเลือกและบริหารโปรเจกต์ด้านความปลอดภัยด้วยจุดยืนที่เป็นกลางต่อเวนเดอร์ ทั้งปรับปรุง infrastructure ติดตั้ง security solution ยกระดับงาน IT operation และดูแล IT support
ที่ปรึกษาของเรามาจากทีมเดียวกับที่ทำ penetration test และงาน red team เราจึงใช้สิ่งที่พบจากการทดสอบจริงมาจัดลำดับงานใน roadmap เปลี่ยนรายการ finding ให้เป็นแผนที่ทีมลงมือทำได้ และทำงานเคียงข้างทีมภายในของคุณโดยไม่ผูกกับเวนเดอร์รายใด
มาตรฐานและกรอบงานที่รองรับ
เราช่วยองค์กรไปให้ถึงและรักษามาตรฐานที่ลูกค้า หน่วยงานกำกับ และพาร์ทเนอร์คาดหวัง ตั้งแต่ gap assessment วางระบบ ไปจนถึงเตรียมพร้อมก่อนตรวจรับรอง
ความมั่นคงสารสนเทศและ governance
- ISO/IEC 27001: มาตรฐานที่ขอรับรองได้สำหรับ Information Security Management System (ISMS) เราช่วยวาง จัดทำเอกสาร และดูแล ISMS ที่เป็นฐานให้มาตรฐานอื่นในลิสต์นี้ต่อยอดขึ้นไป
บริการ IT และความต่อเนื่องทางธุรกิจ
- ISO/IEC 20000-1: มาตรฐาน IT Service Management System (SMS) สอดคล้องกับแนวปฏิบัติ ITIL เหมาะกับทีมที่ต้องการให้การส่งมอบบริการเป็นระบบ วัดได้ และตรวจสอบได้
- ISO 22301: มาตรฐาน Business Continuity Management System (BCMS) เราช่วยทำ business impact analysis และวางแผนที่ทำให้ธุรกิจเดินต่อได้แม้เจอเหตุขัดข้อง แบบที่ แผ่นดินไหวปี 2025 ทำให้หลายธุรกิจไทยเห็นภาพชัด
ความเป็นส่วนตัว
- ISO/IEC 27701: Privacy Information Management System (PIMS) ต่อยอดจาก ISO/IEC 27001 (ต้องมี 27001 ก่อน) ครอบคลุมทั้งบทบาท controller และ processor
- ISO/IEC 27018: code of practice สำหรับคุ้มครองข้อมูลส่วนบุคคลเมื่อคุณเป็น processor บน public cloud
Cloud
- ISO/IEC 27017: code of practice สำหรับ security control เฉพาะบน cloud นำมาใช้ภายใน ISMS ตาม ISO/IEC 27001 ไม่ได้ขอรับรองแยกเดี่ยว
- CSA STAR: โปรแกรม assurance ของ Cloud Security Alliance บน Cloud Controls Matrix (CCM) Level 1 เป็น self-assessment ส่วน Level 2 เป็นการรับรองโดยบุคคลที่สามที่อิง ISO/IEC 27001
AI
- ISO/IEC 42001: มาตรฐาน AI Management System (AIMS) ระดับสากลตัวแรกของโลก ออกปี 2023 สำหรับองค์กรที่พัฒนาหรือใช้ AI แล้วต้องการ governance การจัดการความเสี่ยง และการดูแลตลอด lifecycle
Control framework
- CIS Critical Security Controls: ชุดปฏิบัติการป้องกันที่ทั่วโลกยอมรับ จัดลำดับความสำคัญมาให้ สกัดการโจมตีที่พบบ่อยและสร้างความเสียหายมากที่สุดก่อน พัฒนาโดยชุมชนผู้เชี่ยวชาญด้านไอทีที่นำประสบการณ์ตรงในฐานะ cyber defender มากลั่นเป็นแนวปฏิบัติ
- NIST CSF: กรอบงานเชิงความเสี่ยงสำหรับจัดระเบียบและยกระดับโปรแกรมความปลอดภัย ครอบคลุม identify, protect, detect, respond และ recover
ตัวใบรับรองออกโดยหน่วยรับรองที่ได้รับการรับรอง หน้าที่ของเราคือให้คำปรึกษาและวางระบบให้คุณพร้อมผ่าน ตัวเราเองก็ถือ ISO/IEC 27001 โดยได้รับการรับรองครอบคลุมงาน consulting, testing และ training ของบริษัท คำแนะนำที่คุณได้จึงมาจากทีมที่เคยยืนอยู่ฝั่งผู้ถูกตรวจมาแล้วจริง ISO/IEC 27017 และ ISO/IEC 27018 เป็น code of practice ที่นำมาใช้ภายใน ISMS ตาม ISO/IEC 27001 ไม่ได้ออกใบรับรองแยกเดี่ยว
เราแมปสถานะปัจจุบันและ roadmap ของคุณกับมาตรฐานเหล่านี้ ความคืบหน้าจึงวัดได้และตรวจสอบได้ และคุณแสดงต่อผู้ตรวจสอบและพาร์ทเนอร์ได้ชัดว่ายืนอยู่ตรงไหน ถ้าโปรแกรมต้องการหลักฐานในรูปแบบเฉพาะ บอกเราตอน scoping เลย เราจัดเอกสารส่งมอบให้ตรงตามความต้องการที่ตกลงกันตอนวาง scope
การปฏิบัติตามข้อกำหนดของหน่วยงานกำกับ (ประเทศไทย)
องค์กรไทยต้องตอบโจทย์หน่วยงานกำกับรายอุตสาหกรรมควบคู่ไปกับมาตรฐานสากล และหน่วยงานเหล่านี้ส่วนใหญ่ก็บังคับให้ทดสอบและวาง governance แบบเดียวกับที่ทีมเราทำอยู่แล้ว เรานำข้อกำหนดที่คุณต้องทำมาจัดเป็นแผนปฏิบัติที่ชัดเจน และตรงจุดที่หน่วยงานกำกับกำหนดให้ทำ penetration test, vulnerability assessment หรือ source code review ทีมทดสอบของเราลงมือทำเอง แล้วออกหลักฐานในรูปแบบที่หน่วยงานกำกับและผู้ตรวจสอบของคุณต้องการ เราให้คำปรึกษาและเตรียมความพร้อมให้ ไม่ได้เป็นตัวหน่วยงานกำกับ และไม่ได้เป็นผู้ตรวจสอบของคุณเอง
BOT
ใช้กับ: สถาบันการเงินที่อยู่ภายใต้ธนาคารแห่งประเทศไทย (BOT)
ข้อกำหนดหลัก: ข้อกำหนดด้าน IT risk และ cyber resilience ของ ธปท. กำหนดให้มี secure development lifecycle ทั้งทำ vulnerability assessment ก่อนระบบขึ้นใช้งานจริงและหลังมีการเปลี่ยนแปลงอย่างมีนัยสำคัญ ทำ penetration test กับระบบที่เชื่อมต่อกับเครือข่ายภายนอก และทำ source code review กับระบบสำคัญ รวมถึง Internet Banking และ Mobile Banking
สิ่งที่เราทำ: เราลงมือทดสอบให้และช่วยคุณจัดทำหลักฐาน
SEC
ใช้กับ: องค์กรที่อยู่ภายใต้ประกาศด้าน IT governance ของสำนักงาน ก.ล.ต. (SEC)
ข้อกำหนดหลัก: ทำ penetration test โดยผู้ที่เป็นอิสระ กับระบบสำคัญที่เชื่อมต่อกับเครือข่ายที่ไม่น่าเชื่อถือ อย่างน้อยทุกสามปีสำหรับระบบที่สำคัญสูงสุด และรอบยาวกว่านั้นสำหรับระบบอื่น พร้อมทำ vulnerability assessment กับระบบสำคัญอย่างน้อยปีละครั้ง
สิ่งที่เราทำ: เราทดสอบแบบอิสระให้ และจัดเตรียมรายงานที่คุณต้องยื่น
OIC
ใช้กับ: บริษัทประกันที่อยู่ภายใต้สำนักงาน คปภ. (OIC)
ข้อกำหนดหลัก: ข้อกำหนดด้านความปลอดภัย IT และ governance ของ คปภ.
สิ่งที่เราทำ: เราช่วยบริษัทประกันให้เป็นไปตามข้อกำหนดเหล่านี้ โดยจัดวาง control และหลักฐานการทดสอบให้ตรงกับที่ภาคธุรกิจต้องการ
SET
ใช้กับ: บริษัทจดทะเบียนในตลาดหลักทรัพย์ฯ (SET)
ข้อกำหนดหลัก: แนวทาง IT governance ของตลาดหลักทรัพย์ฯ
สิ่งที่เราทำ: เราจัดโปรแกรมความปลอดภัยและรอบการทดสอบให้สอดคล้องกับแนวทางเหล่านี้
สกมช.
ใช้กับ: องค์กรที่จัดอยู่ในกลุ่มโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII) ตาม พ.ร.บ. การรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562
ข้อกำหนดหลัก: การประเมินความเสี่ยง การทดสอบ และการเตรียมพร้อมรับมือเหตุ ตามที่สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติกำกับดูแล
สิ่งที่เราทำ: เราช่วยสนับสนุนงานในแต่ละเรื่องนี้
PDPA
ข้อกำหนดหลัก: พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 เป็นทั้งภาระด้าน governance และข้อกฎหมาย
สิ่งที่เราทำ: เราจัดวาง control ด้านความเป็นส่วนตัวให้สอดคล้อง และจับคู่กับ ISO/IEC 27701 เมื่อคุณอยากได้ระบบจัดการความเป็นส่วนตัวที่ขอรับรองได้
ข้อไหนบังคับใช้กับคุณจริงขึ้นอยู่กับภาคธุรกิจและวิธีที่หน่วยงานกำกับจัดประเภทองค์กรของคุณ เรายืนยันข้อที่ใช้จริงตอน scoping เพื่อให้ roadmap เล็งไปที่ภาระที่บังคับใช้จริง ไม่ใช่ checklist กว้าง ๆ
Managed Security Services
องค์กรไทยจำนวนมากกำลังลงทุนทั้งด้านเทคโนโลยีและบริการ outsource เพื่อพลิกโฉมธุรกิจ แต่หลายโปรเจกต์กลับไม่ประสบผล เพราะทีมไอทีต้องจมอยู่กับงาน operation ที่ซับซ้อนและการตัดสินใจระดับบริหารที่ไม่ชัดเจน ผู้นำไอทีจึงต้องรับมือโจทย์นี้ไปพร้อมกับจัดสรรทรัพยากรที่จำกัดให้ครอบคลุมทั้งการดำเนินงาน ประสิทธิภาพ ความน่าเชื่อถือ และความปลอดภัย ดึงผู้เชี่ยวชาญด้านความปลอดภัยของเราเข้ามาช่วยเลือกและบริหารโปรเจกต์ด้วยจุดยืนที่เป็นกลางต่อเวนเดอร์ได้ เช่น:
- ปรับปรุง infrastructure
- ติดตั้ง security solution
- ยกระดับงาน IT operation
- ดูแล IT support
เราทำงานเคียงข้างทีมภายในของคุณในฐานะที่ปรึกษา นำความรู้จากการทำงานกับลูกค้าและพาร์ทเนอร์ด้าน IS มาใช้จริง เราช่วยคัดเลือก SI ที่มีประสบการณ์อย่างเป็นกลาง และให้ที่ปรึกษาด้านไซเบอร์ของเราทำงานร่วมกับทีมเหล่านั้น เพื่อให้คุณมีข้อมูลประกอบการตัดสินใจ
ขั้นตอนการทำงาน
ทุกงานที่ปรึกษาเดินตามกระบวนการห้าขั้นเหมือนกัน คำแนะนำจึงกลายเป็นการลงมือ
Scoping
ตกลงกันว่างานนี้ต้องบรรลุอะไร เช่น เตรียมพร้อมรับการรับรองตามมาตรฐานที่กำหนด ยกระดับ maturity โดยรวม หรือแก้ปัญหาเฉพาะจุด proposal ระบุเป้าหมาย สิ่งที่ส่งมอบ ไทม์ไลน์ และราคาไว้ชัดเจน
proposal ที่ระบุไทม์ไลน์และราคาชัดเจน
Gap assessment
เราวัดสถานะปัจจุบันของคุณเทียบกับกรอบงานที่เกี่ยวข้อง ทั้ง ISO/IEC 27001, CIS Controls หรือทั้งคู่ ผ่านการรีวิวเอกสาร สัมภาษณ์ และตรวจจริงด้วยมือ
ภาพตรงไปตรงมาว่าคุณยืนอยู่ตรงไหนวันนี้
Roadmap
เรานำผล gap assessment มาจัดทำ roadmap ที่เรียงลำดับว่าอะไรต้องแก้ก่อน อะไรรอได้ และแต่ละขั้นต้องใช้ทรัพยากรเท่าไร ลำดับความสำคัญพิจารณาจากความเสี่ยงจริง รวมถึงช่องโหว่ที่ทีมทดสอบของเราเห็นว่าผู้โจมตีใช้ประโยชน์ได้ แผนจึงครอบคลุมทั้งสิ่งที่แก้ได้เร็วและการเปลี่ยนแปลงเชิงโครงสร้าง
roadmap ที่เรียงลำดับงาน พร้อมประเมินทรัพยากรที่ต้องใช้แต่ละข้อ
Execution support
เราทำงานเคียงข้างทีมภายในเพื่อช่วยให้ลงมือทำตาม roadmap ทั้งขัดเกลานโยบาย เลือกและติดตั้ง solution อย่างเป็นกลางต่อเวนเดอร์ และยกระดับงาน IT operation
ที่ปรึกษาที่ทำงานร่วมกับทีมคุณ
Review & advisory cadence
เราประเมินความคืบหน้าเทียบ roadmap ตามรอบที่ตกลงไว้ ปรับลำดับความสำคัญเมื่อสภาพแวดล้อมและภัยเปลี่ยน และทำให้โปรแกรมเดินหน้าต่อ
โปรแกรมที่เดินหน้าต่อเนื่อง
สิ่งที่คุณได้รับ
การให้คำปรึกษาส่งมอบเป็นโปรแกรมที่ทีมลงมือทำได้จริง
รายงาน gap assessment
ภาพตรงไปตรงมาที่แมปกับกรอบงานว่าความปลอดภัยของคุณยืนอยู่ตรงไหนวันนี้ เขียนให้ทั้งผู้บริหารและคนลงมือใช้ได้
Roadmap จัดลำดับ
แผนเรียงลำดับว่าจะแก้อะไรเมื่อไหร่ แต่ละข้อถ่วงน้ำหนักด้วยความเสี่ยงจริงและประเมินแรงที่ต้องใช้ ทีมคุณจึงรู้ชัดว่าเริ่มตรงไหน
สนับสนุนนโยบายและเอกสาร
ช่วยจริงในการสร้างนโยบาย มาตรฐาน และหลักฐานที่ ISMS หรือกรอบ control ต้องการ ปั้นให้เข้ากับองค์กรของคุณ
Advisory cadence
นัดตามรอบเพื่อติดตามความคืบหน้า ปรับลำดับความสำคัญ และให้โปรแกรมเดินต่อ จึงไม่หยุดชะงักหลังส่งรายงาน
คำแนะนำที่เป็นกลางต่อเวนเดอร์
ข้อเสนอเรื่อง solution และการปรับปรุงที่ทำเพื่อประโยชน์ของคุณ อิงจากงานกับลูกค้าจำนวนมากและพาร์ทเนอร์ด้าน IS ที่เชื่อถือได้ โดยไม่มีสินค้าจะขายคุณ
เราไม่ขายผลิตภัณฑ์ด้านความปลอดภัย จึงเสนอได้ว่า "ของที่มีอยู่แล้วใช้ได้ ตั้งค่าให้ถูกก็พอ"
ทีมและใบรับรอง
- OSCP
- OSCE
- CREST CRT
- CREST CPSA
- GIAC GREM
ทีมภายในของเราเป็นคนให้คำปรึกษาเอง ถือใบรับรองในวงการอย่างที่แสดงไว้ข้างต้น ใบรับรองเหล่านี้ได้มาจากการสอบภาคปฏิบัติที่เข้มข้น ทีมเดียวกันนี้ขึ้นนำเสนองานวิจัยในเวทีระดับนานาชาติ และดูแลลูกค้ามาแล้วกว่า 180 รายทั้งสายการเงิน องค์กรขนาดใหญ่ และภาคส่วนสำคัญ พื้นฐานสายบุกทำให้คำปรึกษาของเราอิงสถานการณ์จริง เราแนะนำ control เพราะเห็นมากับตาว่าเกิดอะไรขึ้นเมื่อมันขาดไป ดูใบรับรองทั้งหมดที่ทีมถือ
การให้คำปรึกษาได้ผลดีที่สุดเมื่อจับคู่กับการทดสอบภาคปฏิบัติ
ตรวจทานล่าสุด: 14 Oct 2026
CONSULTING
เราแมปภาระที่คุณต้องทำให้เป็นแผนที่จับต้องได้ และยืนยันข้อที่ใช้จริงตอน scoping ข้อเสนอระบุไทม์ไลน์และราคาไว้ชัดเจน
คำถามที่พบบ่อย
การให้คำปรึกษาของคุณต่างจากบริษัทที่ปรึกษาทั่วไปอย่างไร?
ที่ปรึกษาของเรามาจากทีมเดียวกับที่ลงมือทำ penetration test และงาน red team เวลาจัดลำดับความสำคัญ เราจึงอ้างอิงได้ว่าช่องโหว่แบบไหนถูกใช้โจมตีจริงและแบบไหนเป็นเพียงความเสี่ยงตามทฤษฎี ข้อดีอีกอย่างคือถ้าแผนที่วางไว้ต้องมีการทดสอบเพื่อพิสูจน์ ทีมเดียวกันนี้ทำต่อได้เลยโดยไม่ต้องอธิบายบริบทใหม่ทั้งหมด
คุณช่วยให้เราไปถึงมาตรฐานและกรอบงานใดได้บ้าง?
ISO/IEC 27001 (ISMS), ISO/IEC 20000-1 (การจัดการบริการ IT), ISO 22301 (ความต่อเนื่องทางธุรกิจ), ตระกูลความเป็นส่วนตัวและ cloud อย่าง ISO/IEC 27701, ISO/IEC 27017, ISO/IEC 27018, ISO/IEC 42001 (การจัดการ AI) และ control framework อย่าง CIS Critical Security Controls กับ NIST CSF เราถือ ISO/IEC 27001 เอง ตัวใบรับรองออกโดยหน่วยรับรองที่ได้รับการรับรอง หน้าที่ของเราคือให้คำปรึกษาและวางระบบให้คุณพร้อมผ่าน audit
คุณช่วยให้เราทำตามข้อกำหนดของหน่วยงานกำกับไทยอย่าง BOT, SEC และ PDPA ได้ไหม?
ได้ ทั้ง BOT, SEC, OIC, SET, พ.ร.บ. ไซเบอร์ และ PDPA งานมักแบ่งเป็นสองส่วน ส่วนแรกคือข้อที่ต้องมีเอกสารหรือกระบวนการเขียนไว้และผ่านการอนุมัติ ส่วนที่สองคือข้อที่ต้องลงมือทดสอบแล้วเก็บหลักฐานไว้ยื่น ส่วนที่สองทีมทดสอบของเราทำเองในบ้าน พอหน่วยงานกำกับสั่งให้ทำ penetration test หรือ source code review จึงไม่ต้องไปเปิดจัดซื้อรอบใหม่ สิ่งที่เราเป็นให้ไม่ได้คือผู้ตรวจสอบหรือหน่วยงานกำกับของคุณเอง เราทำหน้าที่เตรียมคุณให้พร้อมเจอทั้งสองฝ่าย
คุณขายผลิตภัณฑ์ด้านความปลอดภัยไหม?
ไม่ขาย เราจึงยังเสนอทางเลือกที่ว่า 'ของที่มีอยู่แล้วใช้ได้ ตั้งค่าให้ถูกก็พอ' ได้ และหลายครั้งนั่นคือคำตอบที่ถูกต้อง ส่วนกรณีที่ต้องซื้อของจริง ๆ เราช่วยคัดเลือกและคุมโปรเจกต์ให้ ส่วนไลเซนส์ซื้อกับเวนเดอร์โดยตรง
จากที่ปรึกษาของเรา
ARTICLES/24 Jul 2026
Cybersecurity Compliance พื้นฐานที่นำไปใช้ได้จริง
Cybersecurity Compliance คือการสร้างกระบวนการและมาตรการด้าน Cybersecurity ที่สามารถนำไปปฏิบัติได้จริง และพิสูจน์ได้ว่าองค์กรมีการบริหารความเสี่ยงอย่างเหมาะสม
ARTICLES/19 May 2025
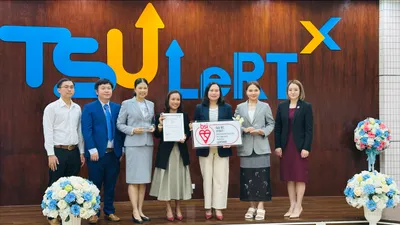
มหาวิทยาลัยทักษิณ เดินหน้าสู่ ISO/IEC 27001:2022
อินค็อกนิโตแล็บร่วมโครงการพัฒนาระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศของมหาวิทยาลัยทักษิณ ตามมาตรฐาน ISO/IEC 27001:2022 พร้อมงาน Cyber Drill และ Pentest
ARTICLES/29 Mar 2025
บทเรียนจากแผ่นดินไหว สู่แผนรับมือด้วย ISO 22301
แผ่นดินไหวเมียนมา 28 มีนาคม 2025 ทำให้หลายธุรกิจในไทยหยุดชะงัก บทความว่าด้วยการวางแผนความต่อเนื่องทางธุรกิจด้วย ISO 22301 ให้พร้อมรับเหตุที่ไม่คาดฝัน
บอกเราว่าคุณต้องตอบมาตรฐานหรือหน่วยงานกำกับใด
เรายืนยันว่าข้อไหนใช้กับคุณ แล้วเสนอแผนที่ระบุไทม์ไลน์และราคาชัดเจน

