CognitoRange ซ้อมรับมือภัยไซเบอร์ ด้วยเหตุการณ์ที่สร้างใหม่เพื่อองค์กรคุณ
ซ้อมรับมือภัยไซเบอร์ด้วย cyber range ที่สร้างใหม่ตามเป้าหมายขององค์กร ทีมลงมือกับเครื่องจริงผ่าน browser พร้อมความเห็นจากผู้ออกแบบโจทย์
CognitoRange มาจาก Incognito Lab และ Cyber Range
CognitoRange
- cognito มาจาก cognition คือการเรียนรู้
- range สนามฝึกที่ทั้งทีมได้ลงมือทำ
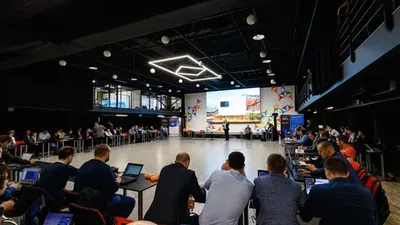
CognitoRange คือ cyber range จาก Incognito Lab ทีมของคุณลงมือสืบสวนเหตุการณ์ด้วยตัวเองบนเครื่องจริง ทีละขั้น พร้อม instructor คอยดู เราออกแบบ drill ให้องค์กรในประเทศไทย เช่น ธนาคาร หน่วยงานรัฐ และบริษัทประกัน
- สร้างใหม่ ทุก drill ตามเป้าหมายของงาน
- ทั้งทีม ฝึกด้วยกันใน lab เดียว
- แค่ browser ไม่ต้องติดตั้งอะไร
cyber drill จากเหตุการณ์ที่องค์กรของคุณอาจต้องเจอ
เราเริ่มจากเป้าหมายเดียว เช่น รับมือ ransomware ให้เร็วขึ้น แล้วสร้างเหตุการณ์ให้ตรงเป้านั้น
เลือกตัวอย่าง drill
Operation Night Harbor (forensics)
ลองตอบข้อ 2 ว่า harborsync
Operation Paper Trail (secure code review)
ลองตอบข้อ 2 ว่า invoiceId
Operation Iron Gate (hardening)
ลองตอบข้อ 1 ว่า SMBv1
- ทั้งมือใหม่และมือเก่าได้ฝึกในรอบเดียวกัน มี hint ทีละขั้น คนที่ติดก็ไปต่อได้ ไม่มีใครนั่งดูเฉย ๆ ครึ่งวัน
- ผู้สอนอ่านและให้ความเห็นต่อคำตอบที่เขียน instructor ของเราอ่านคำตอบที่สรุปเหตุการณ์และวิธีแก้ แล้วให้ความเห็นเอง ทีมจึงได้ฝึกเขียนรายงานแบบที่ต้องส่งผู้บริหาร
- ซ้อมกับเหตุการณ์ที่ใกล้ตัว scenario อิงระบบและภัยที่องค์กรคุณต้องรับมืออยู่ สิ่งที่ฝึกจึงเอากลับไปใช้ได้ในวันทำงานถัดไป
drill.example.co.th/challenges/night-harbor
COGNITORANGE CHALLENGESSCOREBOARDLIVE
Operation Night Harbor
forensics, lab, difficulty
10 / 60 pts
08:12 น. หน้า portal ของท่าเรือถูกเปลี่ยนข้อความ log จาก IIS และ endpoint ของ WEB01 อยู่ใน lab ของทีมแล้ว ไล่ดูว่าผู้โจมตีเข้ามาทางไหน
TEAM ALERT
cyber range ที่ทุกคนได้เครื่องของตัวเอง
แต่ละทีมได้ lab ของตัวเอง หน้าตาเหมือนระบบที่ทุกคนใช้ในงานประจำ สืบสวนเหตุการณ์ข้ามหลายเครื่อง ทุกคนได้พิมพ์คำสั่ง เปิด log และตัดสินใจเอง
- ลองได้ทุกอย่าง ไม่กระทบ production ลบไฟล์ kill process หรือเปลี่ยนค่าตั้งของระบบ ก็ไม่แตะระบบ production ขององค์กร
- พลาดได้ แล้วเริ่มใหม่ได้ทันที ทำเครื่องพังก็ spawn ชุดเดิมแล้วทำต่อ
drill.example.co.th/challenges/night-harbor
COGNITORANGE CHALLENGESLIVE
Lab
STOPPED- queued
- provisioning
- configuring
- running
lab นี้มี 4 เครื่อง สร้างใหม่ทั้งหมดเมื่อกด spawn
Start here
WKS01 10.20.3.30
user
analystpass
••••••••••The rest of the lab0 of 3 up
- WEB01 10.20.3.20RDPstopped
- SOC01 10.20.3.200VNCstopped
- DC01 10.20.3.10RDPstopped
AccessWireGuardOpenVPNBrowser
แค่ notebook ที่ต่อ internet ได้
ทุกอย่างเปิดใน browser ไม่มีอะไรลงบนเครื่องบริษัท ไม่ต้องส่งเรื่องให้ IT ล่วงหน้า
- ไม่ต้องรอ IT ฝ่าย IT ไม่ต้องเตรียมอะไร
- จัดได้ทุกที่ ห้องอบรม หรือให้ทุกคนเข้าจากบ้าน ขอแค่มี internet
- เวลาทั้งหมดเป็นของการฝึก login แล้วเริ่มได้เลย ชั่วโมงแรกจึงเป็นการฝึกตั้งแต่ต้น ใครถนัดเครื่องมือตัวเองก็ต่อ VPN เข้ามาได้
drill.example.co.th/console/night-harbor/WKS01
lab ยังไม่ได้เปิด กด Spawn lab ด้านบนก่อน
1280×600, 10.20.3.30
คะแนนเป็นของทีม
lab คะแนน และความคืบหน้าเป็นของทีม ทุกคนจึงแบ่งงานกันเหมือนตอนเกิดเหตุ คนหนึ่งดู SIEM อีกคนดู web server อีกคนเขียนสรุป
- เจอจุดอ่อนของการประสานงานตั้งแต่เนิ่น ๆ ใครรอใคร ข้อมูลส่งต่อช้าตรงไหน เห็นได้ใน drill ตอนที่ยังมีเวลาแก้
- ทีมต่างแผนกได้ทำงานด้วยกัน SOC, IT และผู้ดูแลระบบอยู่ใน lab เดียวกัน เห็นว่าใครทำอะไรอยู่ตลอดเวลา
- ซ้อมบทบาทเดียวกับตอนเกิดเหตุ แต่ละคนรับบทของตัวเองได้ เช่น SOC analyst, IR lead, ผู้ดูแลระบบ หรือคนเขียนรายงาน
drill.example.co.th/team
COGNITORANGE TEAMLIVE
Blue Team 3
4 members, 1 live lab
1/ 3 solved
- PPloySOC analystin SOC01
- KKritIR leadin WEB01
- NNokSystem adminin DC01
- TTonReporteridle
RECENT TEAM ACTIVITY
- Nok เปิด console DC01
- Krit เปิด console WEB01
- Ploy ตอบข้อ 1 ถูก ได้ +10 pts
ทีมแข่งกันบน scoreboard แบบเรียลไทม์
พอมีคะแนนและทีมคู่แข่ง คนตั้งใจขึ้นเองโดยไม่ต้องบังคับ บรรยากาศห้องอบรมเปลี่ยนจากนั่งฟังเป็นแข่งกันหาคำตอบ
- ผู้เข้าอบรมตื่นตัวทั้งวัน คะแนนขยับให้เห็นทุกครั้งที่มีทีมตอบถูก มือถือเลยอยู่ในกระเป๋า
- ผู้จัดเห็นว่าทีมไหนต้องเสริมเรื่องอะไร กราฟบอกว่าแต่ละทีมติดข้อไหนและนานเท่าไร ใช้คุยตอน debrief และวางแผนอบรมรอบถัดไปได้
drill.example.co.th/scoreboard
COGNITORANGE SCOREBOARDLIVE
Scoreboard
4 teams, updated live
3/ 4 your rank
SCORE OVER TIME
Blue Team 1Blue Team 2Blue Team 3Blue Team 4
| Rank | Team | Solves | Score |
|---|---|---|---|
| 1 | Blue Team 1 | 3 | 60 |
| 2 | Blue Team 2 | 3 | 40 |
| 3 | Blue Team 3 (you) | 1 | 10 |
| 4 | Blue Team 4 | 1 | 10 |
ออกแบบโดยทีมที่ลงแข่ง CTF และทำ pentest ทุกวัน
ทีมของคุณได้ฝึกกับคนที่รู้ว่าความท้าทายที่ดีควรยากแค่ไหน และรู้ว่าผู้โจมตีคิดอย่างไร ทีมนี้ทำ pentest ทุกวัน ให้สถาบันการเงิน หน่วยงานรัฐ และบริษัทประกัน
ในนามทีม ได้อันดับ 1 จากการแข่งขัน TCSD Cyber Security Competition 2019 และอันดับ 3 จาก ASEAN Student Contest on Information Security 2019 ส่วน Narawit กับ Suppawej ยังได้อันดับ 3 จาก STDIO CTF 2020 ด้วย
Wisawa Ploypradub
Penetration Tester
Suppawej Kerdphol
Penetration Testerสิ่งที่องค์กรได้กลับไป
สร้างใหม่ทุกงาน
เหตุการณ์และคำถามออกแบบจากจุดประสงค์ของงานนั้นและสภาพแวดล้อมขององค์กร
รู้ว่าทีมพร้อมแค่ไหน
เห็นว่าทีมผ่านขั้นไหนได้เร็ว และติดที่ขั้นไหน ก่อนจะไปรู้ตอนเกิดเหตุ
คำแนะนำจากคนที่ทำงานด้านนี้
ทีมผู้ออกแบบ drill อ่านคำตอบเชิงวิเคราะห์ที่ทีมคุณเขียน และให้ความเห็นจากประสบการณ์ทำ penetration test ให้ลูกค้า
จัดซ้ำเพื่อวัดพัฒนาการ
เก็บ drill ชุดเดิมไว้จัดซ้ำกับทีมเดิมหรือทีมใหม่ได้ เทียบผลรอบก่อนกับรอบนี้เพื่อดูว่าทีมเก่งขึ้นไหม
จัด drill ให้ทีมของคุณ
บอกเป้าหมายและขนาดทีมมา เราจะออกแบบ scenario และขอบเขตงานให้