ภาพรวม
RedAlert ให้บริการ threat intelligence ที่โฟกัสภัย infostealer สแกน malware log และ dark web อย่างต่อเนื่องเพื่อหา credential ที่รั่วจากอุปกรณ์ส่วนตัวของพนักงาน ลูกค้า และ third-party vendor — จุดบอดที่ endpoint protection แบบเดิมมองไม่เห็น ตรวจจับและจัดการบัญชีที่ถูกขโมยก่อนผู้โจมตีจะนำไปใช้
เราใช้ทำอะไร
เราใช้ RedAlert เฝ้าดูรหัสผ่านที่รั่วจากเครื่องที่องค์กรคุมไม่ได้ ทั้งเครื่องส่วนตัวของพนักงาน ลูกค้า และคู่ค้า เครื่องมือฝั่ง endpoint ไปไม่ถึงตรงนั้น และการบุกรุกจำนวนมากก็เริ่มจากรหัสผ่านที่หลุดออกไป
บทความที่เกี่ยวข้อง
ARTICLES/9 Mar 2026
เฝ้าระวัง Infostealer Log ด้วย RedAlert
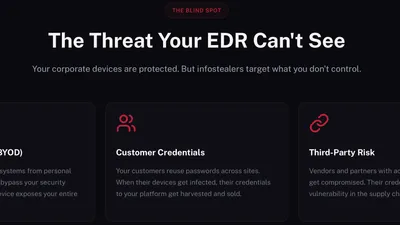
EDR ติดตั้งได้เฉพาะเครื่องที่องค์กรคุม แต่ credential มักรั่วจากเครื่องพนักงานและ outsource ที่ไม่มี agent อยู่ RedAlert หาเจอโดยไม่ต้องติดตั้งอะไร
ARTICLES/20 Feb 2026
Snowflake Breach 2024 เมื่อ Infostealer ทำให้ EDR มองไม่เห็น
กรณีศึกษา Snowflake Breach 2024 ว่า credential ที่หลุดจากเครื่องของ 3rd Party กลายเป็นทางเข้าได้อย่างไร และ Stealer Log ที่อยู่เบื้องหลังคืออะไรกันแน่