Checkpoint Exposure Management CTEM
ทำ CTEM ให้เกิดขึ้นจริงด้วย Check Point Exposure Management: จาก Cyberint สู่ Veriti
ในบทความก่อนหน้า เราพูดถึง Continuous Threat Exposure Management (CTEM) ว่าเป็นแนวทางที่ช่วยให้องค์กรเปลี่ยนจากการไล่จัดการ Finding จำนวนมาก ไปสู่การค้นหา จัดลำดับ และลด Exposure ที่มีความเสี่ยงจริง อย่างต่อเนื่อง
แต่ความท้าทายของ CTEM ไม่ได้อยู่ที่การเข้าใจ Framework
สิ่งที่ยากกว่าคือ
“จะทำให้ CTEM เกิดขึ้นจริงใน Security Operations ได้อย่างไร?”
เพราะการทำ CTEM ให้ครบทั้ง 5 ขั้นตอน — Scoping, Discovery, Prioritization, Validation และ Mobilization — ต้องเชื่อมข้อมูลจากหลายระบบ ตั้งแต่ Attack Surface, Threat Intelligence, Vulnerability ไปจนถึง Security Controls และทีมที่รับผิดชอบ Remediation
นี่คือแนวคิดเบื้องหลัง Check Point Exposure Management ซึ่งนำความสามารถจาก Cyberint และ Veriti มาต่อกันเป็นวงจรตั้งแต่การมองเห็น Exposure ไปจนถึงการลดความเสี่ยงจริง
Check Point วาง Exposure Management ให้เป็นแพลตฟอร์มที่รวม Threat Intelligence, Exposure Prioritization และ Safe Remediation เข้าไว้ใน workflow เดียว เพื่อให้ SOC, Vulnerability Management และ Infrastructure Team สามารถทำงานต่อเนื่องจาก Signal ไปสู่ Validated Exposure และ Remediation ได้
Cyberint: เริ่มจากการเข้าใจว่าองค์กรกำลัง Exposure กับอะไร
CTEM เริ่มต้นจากคำถามพื้นฐานสองข้อ
เรามีอะไรที่ต้องปกป้อง?
และ
ภัยคุกคามอะไรที่กำลังเกี่ยวข้องกับเรา?
นี่คือส่วนที่ Cyberint เข้ามามีบทบาทสำคัญ
Cyberint เดิมเป็นแพลตฟอร์มด้าน External Risk Management ก่อนถูก Check Point เข้าซื้อกิจการในปี 2024 และนำความสามารถด้าน External Attack Surface และ Threat Intelligence เข้ามาเสริม Check Point Exposure Management
แทนที่จะมองเฉพาะ Vulnerability ที่ Scanner ตรวจพบ Cyberint สามารถเพิ่ม Context จากภายนอก เช่น
- External Attack Surface
- Domains และ Internet-facing Assets
- Leaked Credentials
- Dark Web
- Phishing
- Brand Impersonation
- Malicious Infrastructure
- Threat Actors และ Campaigns
- CVE และ IoC ที่เกี่ยวข้องกับ Threat ที่กำลัง Active
ใน Check Point Exposure Management ข้อมูล Threat Intelligence เหล่านี้ถูกนำมาประกอบกับ Asset และ Exposure ขององค์กร เพื่อช่วยตอบว่า สิ่งที่ตรวจพบเกี่ยวข้องกับ Threat ที่กำลังเกิดขึ้นจริงมากน้อยแค่ไหน
ในมุมของ CTEM ความสามารถของ Cyberint จึงช่วยสนับสนุนตั้งแต่
Scoping → Discovery → Prioritization
ไม่ใช่เพียงค้นหาว่า “มีอะไรเปิดอยู่” แต่ช่วยเพิ่ม Context ว่า
อะไรที่ Attacker กำลังมองหา และอะไรที่เกี่ยวข้องกับองค์กรของเราจริง
จาก Finding สู่ Exposure ที่ควรจัดการก่อน
หนึ่งในปัญหาหลักของ Vulnerability Management คือทุกระบบมี Finding ของตัวเอง
- Scanner มี Vulnerability
- EDR มี Alert
- Cloud มี Misconfiguration
- Threat Intelligence มี IoC
- External Attack Surface มีอีกชุดหนึ่ง
ถ้าข้อมูลเหล่านี้ไม่ถูกเชื่อมกัน Security Team ก็ยังต้องนำมาวิเคราะห์ด้วยตัวเอง
Exposure Management จึงไม่ได้มีเป้าหมายเพิ่ม Finding อีกหนึ่งชุด แต่ต้องช่วยลด Noise และตอบให้ได้ว่า
Exposure ไหนควรจัดการก่อน เพราะมีโอกาสสร้างความเสี่ยงจริง
Check Point ใช้ Context อย่าง Exploitability, Reachability, Threat Activity, Business Impact และ Existing Security Controls มาประกอบการ Prioritization แทนการพิจารณา Severity เพียงอย่างเดียว
จากนั้น Agentic Exposure Validation (AEV) ใช้ AI agents วิเคราะห์ Exposure ในบริบทของ Environment จริง โดยเชื่อม Threat Intelligence เช่น CVE, leaked credentials และ dark-web research เข้ากับ Attack Surface เช่น domain, service, open port และ exposed asset เพื่อช่วยพิสูจน์ว่า Exposure นั้นสามารถถูกใช้ได้จริงหรือไม่
ตรงนี้ตรงกับขั้น
Prioritization → Validation
ของ CTEM โดยตรง
Veriti: จาก “รู้ว่าต้องทำอะไร” ไปสู่ “ลงมือทำ”
ถ้า Cyberint ช่วยให้องค์กรเข้าใจว่า อะไรคือ Exposure ที่สำคัญ
อีกครึ่งหนึ่งของโจทย์คือ
แล้วเราจะทำอะไรกับมันต่อ?
นี่คือบทบาทสำคัญของ Veriti
Check Point เข้าซื้อ Veriti ในปี 2025 เพื่อเพิ่มความสามารถด้าน automated และ preemptive threat exposure management โดยจุดเด่นคือการเชื่อม Exposure เข้ากับ Security Controls ที่องค์กรมีอยู่แล้วใน Multi-vendor Environment
แทนที่จะจบกระบวนการด้วยการเปิด Ticket ให้ทีมอื่น Veriti ช่วยนำข้อมูลที่ผ่านการ Prioritize และ Validate แล้วไปสู่ Safe Remediation
เช่น
- Virtual Patching
- IPS หรือ Security Control Update
- IoC Blocking
- Endpoint และ OS Hardening
- Configuration Changes
- Phishing / Brand Takedown
- ITSM, SOAR และ SIEM Workflow
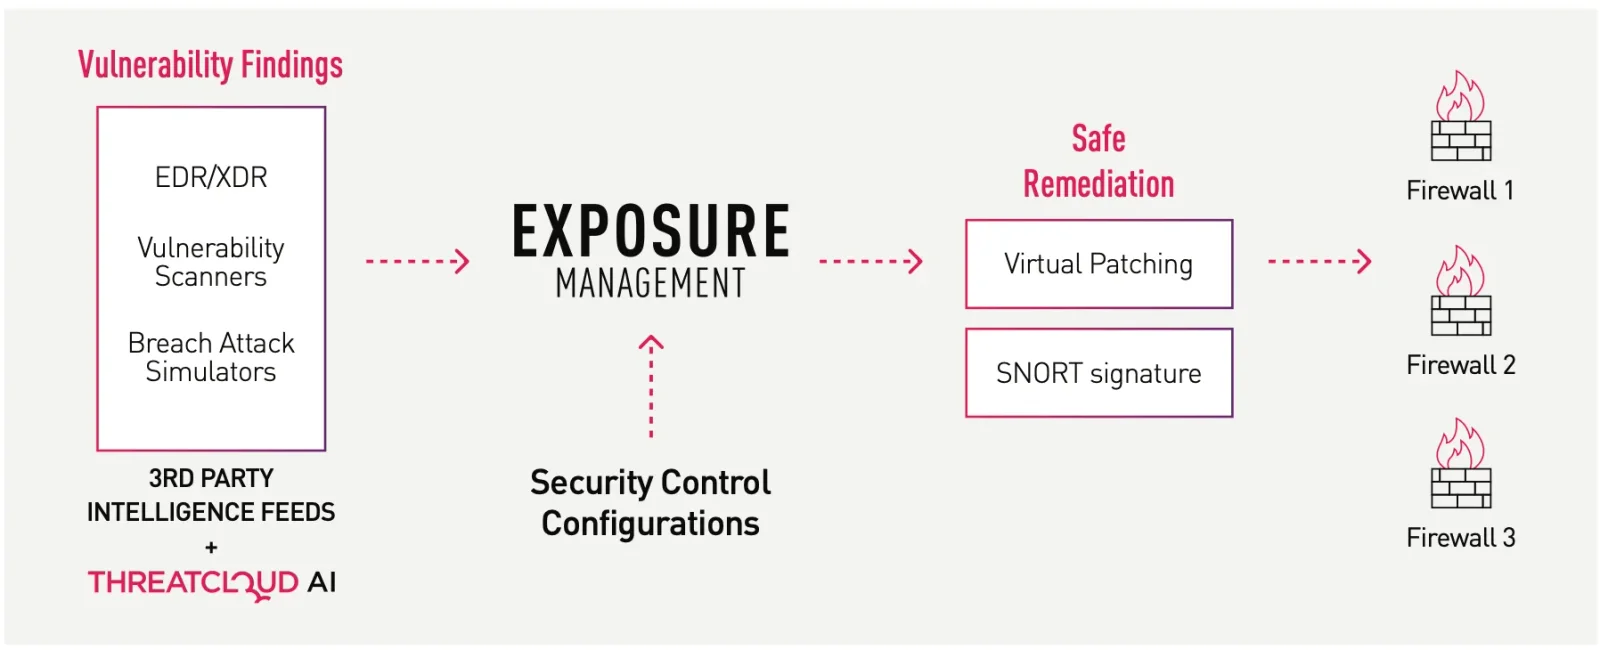 Image 20261113 040132.336Z 5744
Check Point ระบุว่า Exposure Management สามารถเชื่อมต่อกับ Security, IT และ Cloud Ecosystem แบบ bi-directional มากกว่า 150 integrations เพื่อให้การ Remediation ไม่ถูกจำกัดอยู่เฉพาะ Check Point products เท่านั้น
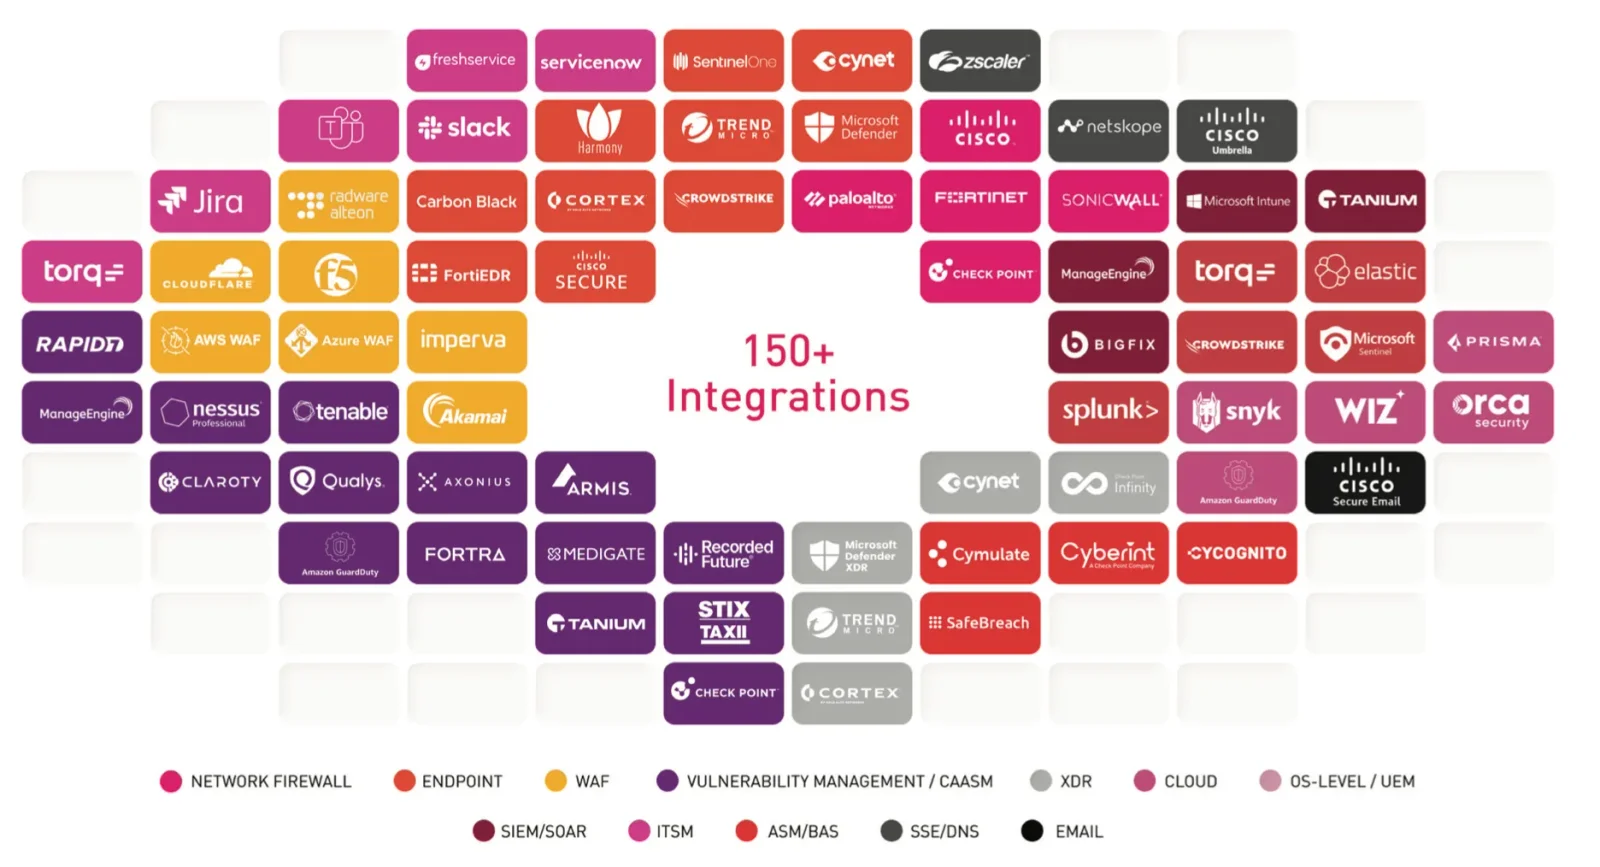 Image 20261113 035427.237Z 5245
จุดสำคัญจึงไม่ใช่แค่ Automation
แต่คือ
การ Automate สิ่งที่ผ่านการ Prioritize และ Validate แล้ว
Cyberint + Veriti ทำให้วงจร CTEM ต่อกันได้อย่างไร
หากนำสองส่วนมามองตาม CTEM Framework จะเห็น Workflow ที่ค่อนข้างชัดเจน
1. Scoping
Cyberint และ Asset Discovery ช่วยสร้าง Visibility ว่าองค์กรมี Internal และ External Attack Surface อะไรบ้าง
2. Discovery
ค้นหา Vulnerability, Misconfiguration, Leaked Credential, External Exposure และ Threat ที่เกี่ยวข้อง
3. Prioritization
เชื่อม Exposure กับ Threat Intelligence, Exploitability, Reachability, Business Context และ Security Control ที่มีอยู่
4. Validation
ใช้ Exposure Validation เพื่อแยกสิ่งที่เป็นเพียง Theoretical Risk ออกจากสิ่งที่สามารถถูก Exploit ได้จริง
5. Mobilization
Veriti และ Safe Remediation นำ Exposure ที่ได้รับการ Validate แล้วไปสู่ Security Controls หรือ Workflow ที่สามารถลดความเสี่ยงได้จริง
Check Point จึงวาง Exposure Management ให้รองรับ CTEM ทั้งห้าขั้นตอนในแพลตฟอร์มเดียว ตั้งแต่ Scoping จนถึง Mobilization
จาก CTEM Framework สู่ Continuous Security Operations
สิ่งที่น่าสนใจของแนวทางนี้คือ CTEM ไม่ได้ถูกนำมาใช้เป็นเพียง Framework สำหรับทำ Assessment หรือสร้าง Dashboard
แต่ถูกเปลี่ยนให้เป็น Operational Loop
Discover → Prioritize → Validate → Remediate → Assess Again
เมื่อมี Asset ใหม่
Threat ใหม่
Vulnerability ใหม่
หรือ Campaign ใหม่
ระบบสามารถนำ Context เหล่านั้นกลับมาประเมิน Exposure ใหม่ได้อย่างต่อเนื่อง
จุดนี้สำคัญมากในยุคที่ Attacker เริ่มใช้ AI และ Automation เช่นเดียวกับ Defender เพราะการทำงานแบบ Manual ตั้งแต่ Discovery ไปจนถึง Remediation ย่อมยากที่จะ Scale ตามความเร็วของ Threat ได้
Check Point จึงวาง Exposure Management ไว้ตรงกลางระหว่าง Intelligence และ Action:
Cyberint ช่วยให้รู้ว่าอะไรเกิดขึ้นและอะไรเกี่ยวข้องกับเรา
ขณะที่
Veriti ช่วยเปลี่ยนสิ่งที่รู้ให้กลายเป็น Action ผ่าน Security Controls ที่องค์กรมีอยู่แล้ว
แนวคิดนี้สอดคล้องกับเป้าหมายของ CTEM ที่ไม่ได้ต้องการเพียง Visibility แต่ต้องการ Continuous Risk Reduction จริง ๆ
Check Point Exposure Management: จาก Knowing สู่ Doing
ท้ายที่สุด การทำ CTEM ให้สำเร็จไม่ควรจบที่คำถามว่า
“เรามี Exposure อะไร?”
แต่ต้องตอบต่อให้ได้ว่า
อะไรสำคัญจริง?
อะไรถูก Exploit ได้จริง?
และเราจะลดความเสี่ยงจากมันอย่างไร?
การนำความสามารถของ Cyberint มารวมกับ Veriti ทำให้ Check Point Exposure Management เชื่อมสองโลกที่มักแยกออกจากกัน
Exposure Intelligence
กับ
Exposure Remediation
เข้าด้วยกัน
จากเดิมที่ Security Team ต้องรับข้อมูลจากหลายระบบ วิเคราะห์เอง เปิด Ticket และรอให้แต่ละทีมดำเนินการ
แนวคิดของ Check Point Exposure Management คือทำให้วงจรนี้กลายเป็นกระบวนการต่อเนื่อง
See the Exposure → Understand the Risk → Validate It → Act on It
และนั่นคือจุดที่ CTEM เปลี่ยนจาก Framework บนกระดาษ ไปเป็น Security Operations ที่เกิดขึ้นจริงในองค์กร
 พาร์ทเนอร์อย่างเป็นทางการ
Check Point
Incognito Lab เป็นพาร์ทเนอร์อย่างเป็นทางการของ Check Point ในไทย ขอใบเสนอราคา ดู demo ทดลองใช้ หรือทำ PoC ได้ พร้อมทีมของเราคอยสนับสนุน
CONSULTING
ค้นหาช่องว่างด้านความปลอดภัยขององค์กร แก้ที่จุดเจ็บจริง วางแนวปฏิบัติที่เหมาะสม และขับเคลื่อน Security Transformation ด้วยบริการ Cyber Security | Risk | Compliance
บทความอื่นเกี่ยวกับ Check Point
Up Next
ARTICLES/19 Aug 2026
Post-Quantum Cryptography คืออะไรและทำไมเราต้องเปลี่ยน
Post-Quantum Cryptography คืออะไร ทำไมคอมพิวเตอร์ควอนตัมถึงเป็นภัยต่อการเข้ารหัส และนโยบาย Quantum-Ready 2030 ของ สกมช. ที่องค์กรควรเริ่มเตรียมตัว
ARTICLES/24 Jul 2026
Cybersecurity Compliance พื้นฐานที่นำไปใช้ได้จริง
Cybersecurity Compliance คือการสร้างกระบวนการและมาตรการด้าน Cybersecurity ที่สามารถนำไปปฏิบัติได้จริง และพิสูจน์ได้ว่าองค์กรมีการบริหารความเสี่ยงอย่างเหมาะสม
ARTICLES/17 Jul 2026
Handala ใช้ Wiper Malware โจมตี Stryker และผลกระทบที่ลามถึงโรงพยาบาล
กลุ่ม Handala ที่เชื่อมโยงกับรัฐบาลอิหร่านใช้ Wiper Malware โจมตี Stryker บริษัทอุปกรณ์การแพทย์สัญชาติสหรัฐฯ เมื่อ 11 มีนาคม 2569 ไล่ตั้งแต่ wiper ต่างจาก ransomware อย่างไร Microsoft stack ที่ถูก compromise ไปจนถึงผลกระทบที่เกิดขึ้นจริง