Shadow AI: พนักงานใช้ AI ทำงาน องค์กรควรดูแลข้อมูลและสิทธิ์เข้าถึงอย่างไร
ฝ่ายขายใช้ AI ช่วยร่าง Proposal, Developer ส่ง Source Code ให้ Coding Assistant ช่วยแก้ Bug หรือฝ่ายการตลาดอัปโหลดแผนธุรกิจเพื่อเตรียม Presentation งานเหล่านี้ช่วยลดเวลาได้ แต่ก็อาจมีข้อมูลลูกค้า ข้อมูลภายใน หรือ Credentials ถูกส่งไปพร้อมกับคำสั่งโดยที่ผู้ใช้ไม่ได้สังเกต
หากทีม IT และ Security ไม่ทราบว่าพนักงานใช้เครื่องมือใดอยู่ ก็ยากที่จะตรวจสอบว่าข้อมูลถูกส่งไปที่ไหน ใช้ผ่านบัญชีส่วนตัวหรือบัญชีองค์กร และเป็นไปตามนโยบายที่กำหนดหรือไม่
จาก Shadow AI ไปถึง AI Agent ที่เข้าถึงระบบภายใน
การใช้ AI โดยที่องค์กรยังไม่ได้รับรู้หรืออนุมัติ มักเรียกว่า Shadow AI ซึ่งอาจอยู่ในรูปของเว็บแชต แอปบนเครื่อง Browser Extension หรือฟีเจอร์ที่มากับ SaaS ที่พนักงานใช้อยู่แล้ว
ส่วน AI Agent มีประเด็นเรื่องสิทธิ์เข้าถึงเพิ่มเข้ามา หากพนักงานเชื่อม Agent กับ Google Drive หรือระบบภายใน Agent อาจอ่านไฟล์หรือดำเนินการกับข้อมูลได้ตามสิทธิ์ที่ได้รับ องค์กรจึงต้องตรวจสอบทั้งข้อมูลที่พนักงานส่งให้ AI และสิ่งที่ Agent ได้รับอนุญาตให้ทำ
จุดเริ่มต้นคือสำรวจการใช้งานจริง แล้วกำหนดให้ชัดว่าเครื่องมือใดใช้ได้ ข้อมูลประเภทใดส่งได้ และการเชื่อมต่อใดต้องผ่านการอนุมัติ
ตัวอย่าง AI Usage Policy ที่นำไปปรับใช้ได้
นโยบายควรช่วยให้พนักงานตัดสินใจได้ว่างานตรงหน้าใช้ AI ได้หรือไม่ ตารางนี้เป็นตัวอย่างสำหรับเริ่มร่าง องค์กรควรปรับตามชั้นความลับของข้อมูล ข้อตกลงกับลูกค้า และเครื่องมือที่ใช้งานจริง
| เรื่องที่ต้องกำหนด | ตัวอย่างนโยบาย | วิธีนำไปใช้ |
|---|---|---|
| เครื่องมือและบัญชีที่อนุญาต | ใช้เฉพาะบริการและ Workspace ที่องค์กรอนุมัติสำหรับงานนั้น | จัดทำรายชื่อเครื่องมือพร้อมเจ้าของระบบและประเภทข้อมูลที่รับได้ การอนุมัติแอปหนึ่งตัวไม่ครอบคลุมทุก Plugin หรือ Connector |
| ข้อมูลที่ห้ามส่ง | ห้ามใส่ Password, API Key, Private Key และข้อมูลที่สัญญาลูกค้าห้ามเปิดเผยลงใน Prompt หรือไฟล์แนบ | ใช้ข้อมูลสมมติหรือตัวอย่างโค้ดที่นำ Secrets ออกแล้ว หากต้องจัดการ Secrets ให้ใช้ระบบที่ออกแบบมาสำหรับงานนั้น |
| ข้อมูลที่ต้องพิจารณาก่อนใช้ | ข้อมูลส่วนบุคคล Source Code ภายใน และเอกสารธุรกิจใช้ได้เฉพาะช่องทางและวัตถุประสงค์ที่อนุมัติ | ให้เจ้าของข้อมูลตรวจความจำเป็น ขอบเขตข้อมูล และเงื่อนไขผู้ให้บริการก่อนส่ง |
| การเชื่อม Agent | การเชื่อม Drive, Email, CRM หรือระบบภายในต้องผ่านเจ้าของระบบและทีม IT/Security | ระบุแหล่งข้อมูล สิทธิ์อ่าน/เขียน/ลบ ผู้รับผิดชอบ และวิธีเพิกถอนสิทธิ์ |
| การกระทำที่ต้องยืนยัน | การส่งอีเมลออกนอกองค์กร แชร์ไฟล์ แก้ข้อมูลสำคัญ หรือลบข้อมูลต้องมีผู้อนุมัติก่อนทำ | แสดงรายการเปลี่ยนแปลงและปลายทางให้ตรวจ โดยบังคับการอนุมัติที่ระบบหรือเครื่องมือที่ทำงานจริง |
| การแจ้งเหตุและทบทวน | แจ้งทันทีเมื่อส่งข้อมูลผิดหรือพบ Agent ทำงานเกินขอบเขต | กำหนดช่องทางแจ้งเหตุและผู้รับผิดชอบ ทบทวนสิทธิ์เมื่อเปลี่ยนงาน ยกเลิกโครงการ หรือเลิกใช้เครื่องมือ |
รายชื่อเครื่องมือที่อนุมัติควรระบุด้วยว่า "ใช้กับข้อมูลอะไรได้" เช่น อนุมัติให้ช่วยร่างข้อความจากข้อมูลสาธารณะ ไม่ได้หมายความว่าสามารถอัปโหลดฐานข้อมูลลูกค้าทั้งชุดได้
ให้สิทธิ์ Agent เท่าที่งานต้องใช้
สมมติว่าต้องการให้ Agent สรุปรายงานประจำสัปดาห์จาก Google Drive งานนี้ต้องอ่านเอกสารที่เกี่ยวข้อง แต่ไม่ได้จำเป็นต้องแก้ไขต้นฉบับ ลบไฟล์ หรือเปลี่ยนสิทธิ์การแชร์ การให้สิทธิ์ตามหลัก Least Privilege จึงควรจำกัดทั้งชุดข้อมูลและการกระทำที่อนุญาต
| งานของ Agent | สิทธิ์เริ่มต้นที่เหมาะกับงาน | สิทธิ์ที่ควรแยกพิจารณา |
|---|---|---|
| สรุปเอกสาร | อ่านเฉพาะไฟล์หรือโฟลเดอร์ที่กำหนด | อ่านทั้ง Drive, แก้ไข, ลบ หรือแชร์ไฟล์ |
| เตรียมร่างแก้ไขรายงาน | อ่านต้นฉบับและเขียนร่างในพื้นที่แยก | เขียนทับเอกสารฉบับใช้งานจริง |
| เตรียมอีเมลสรุป | สร้างร่างและระบุผู้รับเพื่อให้คนตรวจ | ส่งอีเมลหรือแนบเอกสารออกนอกองค์กรโดยอัตโนมัติ |
แม้ให้สิทธิ์ Read-only ก็ยังต้องเลือกขอบเขตไฟล์ให้เหมาะสม เพราะข้อมูลที่อ่านได้อาจถูกนำไปใส่ในคำตอบหรือส่งต่อไปยังบริการอื่น ควรตรวจทั้งสิทธิ์ที่ Connector ขอและสิทธิ์ของบัญชีที่ใช้เชื่อมต่อ หากเครื่องมือจำกัดสิทธิ์ได้ไม่ละเอียดพอ อาจต้องแยกบัญชีหรือพื้นที่เอกสารสำหรับงานนั้น
ข้อจำกัดเหล่านี้ควรบังคับที่ระบบปลายทาง เช่น สิทธิ์ของบัญชีและ API Scope ไม่ควรพึ่งข้อความใน System Prompt ว่า "ห้ามลบไฟล์" เพียงอย่างเดียว ส่วนการกระทำที่มีผลกระทบสูงควรมีขั้นตอนให้คนตรวจและอนุมัติก่อนดำเนินการ
ประเด็นนี้เกี่ยวข้องกับ Excessive Agency ซึ่งเกิดจากการให้ AI มีความสามารถ สิทธิ์ หรืออิสระในการทำงานมากเกินจำเป็น หาก Agent อ่านเอกสารที่มีคำสั่งแฝงแบบ Prompt Injection ความเสียหายก็อาจขยายไปถึงระบบที่เชื่อมต่อไว้ได้
Check Point Workforce AI Security ช่วยจัดการอะไรได้บ้าง
Check Point Workforce AI Security เป็นเครื่องมือสำหรับตรวจสอบและกำกับการใช้ AI ของพนักงาน โดยแบ่งความสามารถหลักเป็น Discover, Govern และ Protect
Discover: ตรวจสอบว่าใครใช้ AI อะไรอยู่
ระบบช่วยแสดงแอป AI และ Agent ที่ตรวจพบ พร้อมข้อมูลการใช้งาน เช่น จำนวนผู้ใช้ Session และระดับความเสี่ยง เพื่อให้ทีม Security นำไปตรวจสอบว่าเครื่องมือใดได้รับอนุมัติแล้ว และส่วนใดควรได้รับการดูแลเพิ่มเติม
ข้อมูลเหล่านี้ช่วยให้องค์กรวางนโยบายจากการใช้งานจริง เช่น พบว่าทีมพัฒนาใช้ Coding Assistant หลายตัว ก็สามารถนำมาประเมินและกำหนดเครื่องมือที่อนุญาตให้ใช้ร่วมกันได้
Govern: กำหนดนโยบายตามผู้ใช้ แอป และข้อมูล
องค์กรสามารถกำหนดนโยบายให้เหมาะกับแอป ผู้ใช้ และประเภทข้อมูล รวมถึงกำกับการใช้งานบนแพลตฟอร์มที่องค์กรจัดการ และการทำงานของ Agent ผ่าน MCP ตามความสามารถที่ระบบรองรับ
ก่อนตั้งค่า ควรระบุให้ชัดว่าต้องการควบคุมอะไร เช่น จำกัดการใช้งานไว้ที่บัญชีองค์กร หรือป้องกันการส่งข้อมูลลูกค้าบางประเภท แล้วตรวจสอบว่านโยบายที่เลือกบังคับใช้กับช่องทางนั้นได้จริง
Protect: ตรวจจับข้อมูลสำคัญก่อนส่งให้ AI
ระบบมีความสามารถด้าน Data Loss Prevention (DLP) สำหรับตรวจจับข้อมูลสำคัญ โดยรองรับทั้งการตรวจตามรูปแบบข้อมูล Keyword และการวิเคราะห์บริบทด้วย AI ในประเภทข้อมูลและเหตุการณ์ที่รองรับ
เมื่อเข้าเงื่อนไข ระบบสามารถขอให้ผู้ใช้ยืนยัน ระงับการส่ง หรือปกปิดข้อมูลสำคัญตามนโยบายและประเภทการใช้งาน อย่างไรก็ตาม Action แต่ละแบบมีขอบเขตต่างกัน เช่น คู่มือ Chats ระบุว่า Redact ไม่รองรับไฟล์ จึงควรทดสอบกับข้อความและไฟล์ที่องค์กรใช้งานจริงก่อนนำไปบังคับใช้
ขอบเขตการตรวจสอบและป้องกันยังขึ้นอยู่กับแพ็กเกจ แอปที่รองรับ และองค์ประกอบที่ติดตั้งด้วย การเปิดใช้งานบน Browser จึงไม่ควรถูกตีความว่าครอบคลุม AI ทุกตัวบนเครื่องแล้ว
เริ่มจากสำรวจ แล้วค่อยบังคับใช้นโยบาย
สำหรับองค์กรที่ยังไม่มีข้อมูลการใช้ AI ภายใน อาจเริ่มจากการติดตามการใช้งานในกลุ่มนำร่อง เพื่อดูว่าเครื่องมือใดเกี่ยวข้องกับงานประจำ และมีข้อมูลประเภทใดถูกส่งออกไป จากนั้นจึงปรับนโยบายและทดสอบผลกระทบก่อนขยายการใช้งาน คู่มือเริ่มต้นของ Check Point ก็แนะนำให้เริ่มจาก Discovery แล้วค่อยเพิ่มข้อจำกัด
หากองค์กรกำลังจัดทำ AI Usage Policy หรือต้องการประเมินการใช้ Shadow AI สามารถติดต่อ Incognito Lab เพื่อหารือแนวทาง Assessment หรือสอบถาม Demo ของ Check Point Workforce AI Security ได้ที่ contact@incognitolab.com
แหล่งอ้างอิง
Last reviewed: 04 Nov 2026
คำถามที่พบบ่อย
Shadow AI คืออะไร และต่างจาก Shadow IT อย่างไร
Shadow AI คือการใช้เครื่องมือหรือบริการ AI โดยที่องค์กรยังไม่รับรู้หรือไม่ได้อนุมัติ ถือเป็นส่วนหนึ่งของ Shadow IT แต่การตรวจสอบต้องดูเพิ่มถึงข้อมูลใน Prompt ไฟล์ที่อัปโหลด และสิทธิ์ที่มอบให้ Agent แม้ตัวแอปหลักจะผ่านการอนุมัติแล้ว ฟีเจอร์ AI หรือ Integration ที่เปิดเพิ่มก็อาจยังไม่ผ่านการประเมิน
องค์กรห้ามพนักงานใช้ AI ได้ไหม
องค์กรกำหนดนโยบายห้ามใช้ AI กับงานหรือข้อมูลบางประเภทได้ แต่ควรระบุขอบเขต เหตุผล และทางเลือกในการทำงานให้ชัด หากเปิดให้ขอใช้เครื่องมือใหม่ ควรมีผู้รับผิดชอบและขั้นตอนพิจารณาที่พนักงานทำตามได้ การบล็อกเว็บไซต์อย่างเดียวไม่ครอบคลุมแอปบนเครื่องหรือ AI ที่มากับ SaaS
บัญชี AI ส่วนตัวกับบัญชีองค์กรต่างกันอย่างไร
สิ่งที่ควรเปรียบเทียบคือสิทธิ์ของผู้ดูแล การปิดบัญชีเมื่อพนักงานออก การเก็บและลบข้อมูล Logs และเงื่อนไขการนำข้อมูลไปใช้ ไม่ควรตัดสินจากชื่อแพ็กเกจหรือการใช้อีเมลบริษัทสมัครเพียงอย่างเดียว ต้องตรวจสัญญาและการตั้งค่าของบริการนั้นก่อนอนุญาตให้ใช้กับข้อมูลภายใน
ลบชื่อและเบอร์โทรก่อนส่งให้ AI เพียงพอหรือไม่
อาจยังไม่พอ เพราะตำแหน่งงาน รายละเอียดโครงการ หรือข้อมูลหลายรายการประกอบกันอาจระบุตัวบุคคลได้ หากงานต้องการเพียงตัวอย่าง ควรใช้ข้อมูลสมมติและตรวจทั้งเนื้อหา ชื่อไฟล์ และข้อมูลประกอบก่อนส่ง การแทนชื่อด้วยรหัสที่ยังเชื่อมกลับถึงบุคคลได้ไม่ใช่การทำให้ข้อมูลไม่สามารถระบุตัวบุคคลได้เสมอไป
หากเผลอส่งข้อมูลลับเข้า AI ควรทำอย่างไร
หยุดส่งข้อมูลเพิ่มและแจ้งทีม Security ตามช่องทางขององค์กร พร้อมชื่อบริการ บัญชีที่ใช้ เวลา และประเภทข้อมูล โดยไม่ส่งข้อมูลลับซ้ำในช่องทางแจ้งเหตุ หากมี Password หรือ API Key ให้ประสานเจ้าของระบบเพื่อเพิกถอนหรือเปลี่ยนค่า ทีมที่รับผิดชอบควรตรวจเงื่อนไขการลบและการเก็บข้อมูลของผู้ให้บริการต่อ การลบแชตที่เห็นบนหน้าจอไม่ได้ยืนยันว่าข้อมูลทุกสำเนาถูกลบแล้ว
Up Next
ARTICLES/26 Jun 2026
ความเสี่ยงของการทำ Security Hardening เอง และ CONFIX Solution
OS และ Server ที่เพิ่งติดตั้งมักเปิด service และ port ทิ้งไว้เพื่อความสะดวก Security Hardening คือการไล่ปิดสิ่งที่ไม่ได้ใช้ เพื่อลดพื้นที่ให้ผู้โจมตีเข้ามา
ARTICLES/19 May 2025
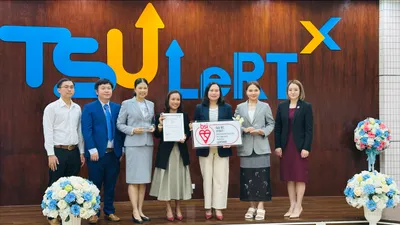
มหาวิทยาลัยทักษิณ เดินหน้าสู่ ISO/IEC 27001:2022
อินค็อกนิโตแล็บร่วมโครงการพัฒนาระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศของมหาวิทยาลัยทักษิณ ตามมาตรฐาน ISO/IEC 27001:2022 พร้อมงาน Cyber Drill และ Pentest
ARTICLES/29 Mar 2025
บทเรียนจากแผ่นดินไหว สู่แผนรับมือด้วย ISO 22301
แผ่นดินไหวเมียนมา 28 มีนาคม 2025 ทำให้หลายธุรกิจในไทยหยุดชะงัก บทความว่าด้วยการวางแผนความต่อเนื่องทางธุรกิจด้วย ISO 22301 ให้พร้อมรับเหตุที่ไม่คาดฝัน