RockYou2021 และ RockYou2024 รหัสผ่านหมื่นล้านรายการใช้โจมตีได้จริงแค่ไหน
หากคุณทำงานในสาย Cybersecurity ต้องเคยได้ยินชื่อของ "rockyou.txt" แน่นอน
ไฟล์นี้ไม่ได้เป็นเพียง password dictionary ธรรมดา ๆ แต่เป็นไฟล์สำคัญที่แฮ็กเกอร์ใช้ในการโจมตีแบบ brute-force มานานนับสิบปี โดยล่าสุดในปี 2024 ไฟล์ Rockyou ได้กลับมาเป็นกระแสอีกครั้งในชื่อ Rockyou2024 ซึ่งถือว่าเป็นหนึ่งในไฟล์รวบรวมรหัสผ่านที่ใหญ่ที่สุดในโลก
จุดเริ่มต้น: rockyou.txt ดั้งเดิม (ปี 2009)
ไฟล์ rockyou.txt เริ่มเป็นที่รู้จักหลังจาก เว็บไซต์ของ RockYou ถูกแฮ็กในปี 2009 ส่งผลให้รหัสผ่านกว่า 14 ล้านรายการจากบัญชีผู้ใช้งานกว่า 32 ล้านบัญชีถูกเปิดเผย จุดเด่นของไฟล์นี้คือการรวบรวมรหัสผ่านจริงที่ผู้ใช้เคยใช้ ทำให้มันกลายเป็นทรัพยากรทองคำสำหรับนักทดสอบเจาะระบบ (Penetration Testers) และอาชญากรไซเบอร์ หากต้องการดูว่ารหัสผ่านที่องค์กรใช้อยู่ทนต่อการเดาแบบนี้ได้แค่ไหน เป็นหนึ่งในสิ่งที่ตรวจได้ในงานทดสอบเจาะระบบ
Rockyou2021: การรวมรหัสผ่านมหาศาล
กลางปี 2021 มีการเปิดเผยไฟล์ "rockyou2021.txt" ซึ่งอ้างว่าได้รวบรวมรหัสผ่านจากการรั่วไหลก่อนหน้านี้รวมแล้วกว่า 8.4 พันล้านรายการ แม้จะไม่ใช่ข้อมูลใหม่ทั้งหมด แต่การรวมไว้ในไฟล์เดียวทำให้แฮ็กเกอร์สามารถนำไปใช้งานได้ทันที
โดยพบว่าข้อมูลใน Rockyou2021 นั้นได้รับการรวบรวมและ normalize จากแหล่งต่อไปนี้:
- Collection #1–5: คลังรหัสผ่านจากหลาย breach ขนาดมหาศาล (เช่น LinkedIn, MySpace, Dropbox, Adobe)
- COMB (Compilation of Many Breaches) – กว่า 3.2 พันล้าน record จากหลายแหล่ง
- Breach forums dumps: ฐานข้อมูล dump ที่ถูกปล่อยในฟอรั่มต่าง ๆ
- Rockyou.txt เวอร์ชันดั้งเดิม ที่มีรหัสผ่านกว่า 14 ล้านชุด
Rockyou2024: เวอร์ชันปรับปรุงใหม่ที่ "ใหญ่กว่า"
ไฟล์ rockyou2024.txt ถูกปล่อยใน เดือนกรกฎาคม 2024 บน BreachForums โดยผู้ใช้งานที่ชื่อว่า "ObamaCare" ขนาดไฟล์ประมาณ 145 GB และประกอบด้วยรหัสผ่าน เกือบหมื่นล้านรายการ (9.95B ตามตารางด้านล่าง) แต่จากการวิเคราะห์ของ Specops และ Cyberint พบว่าข้อมูลส่วนใหญ่ที่เพิ่มมาจะไม่มีประโยชน์เท่าที่ควร
รหัสผ่านจำนวนหมื่นล้านรายการจะสามารถนำมาใช้ได้จริงไหม??
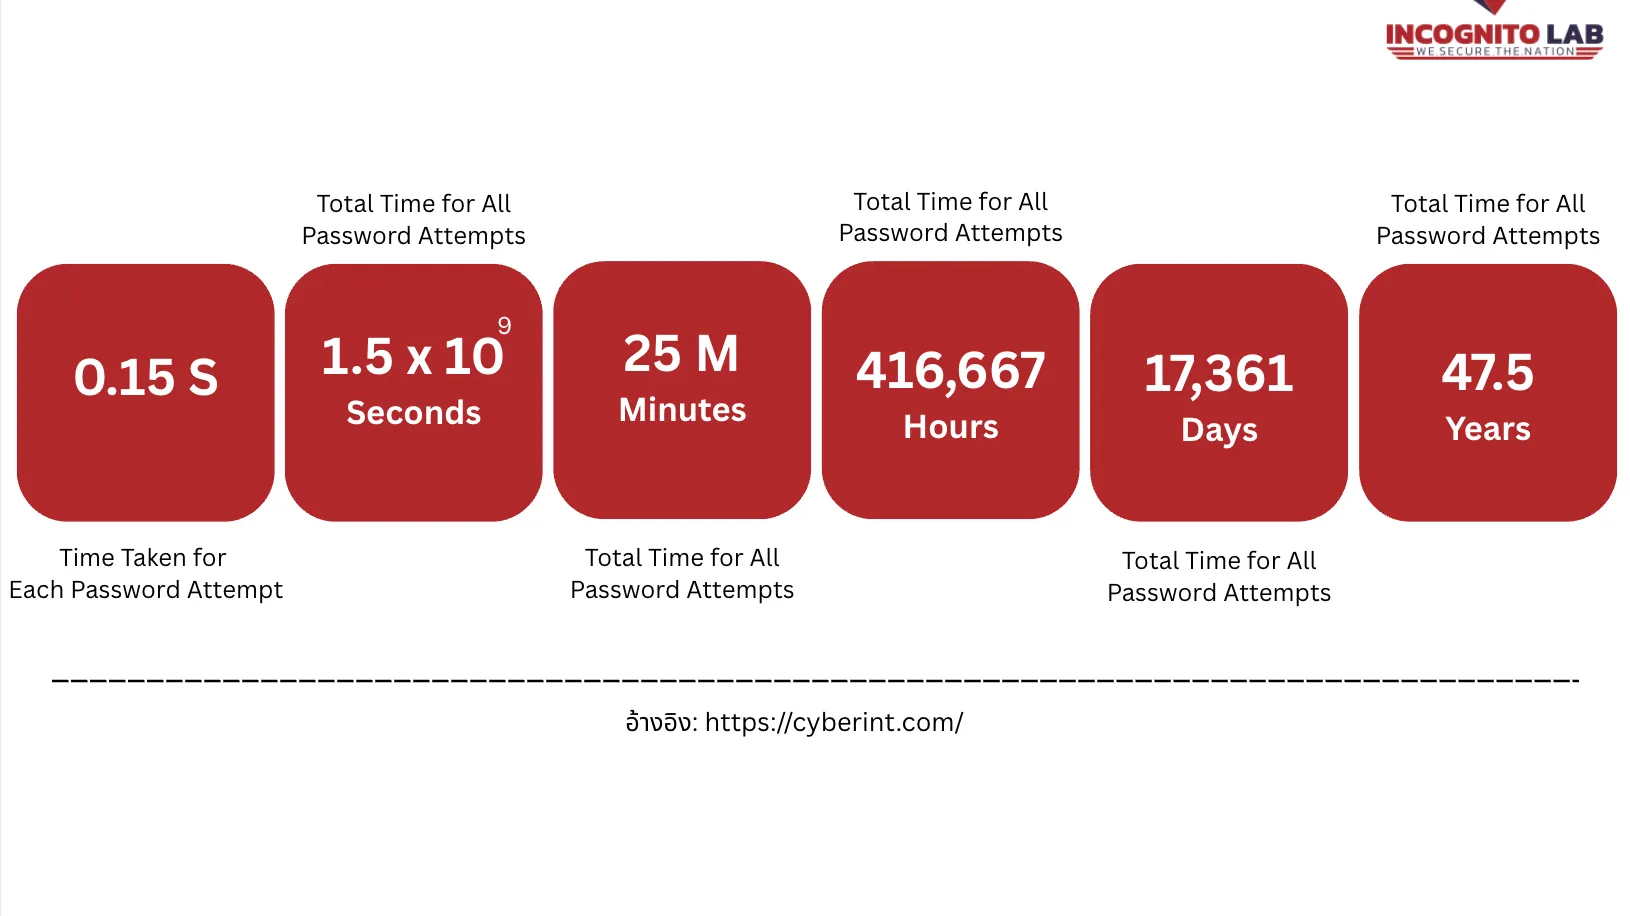
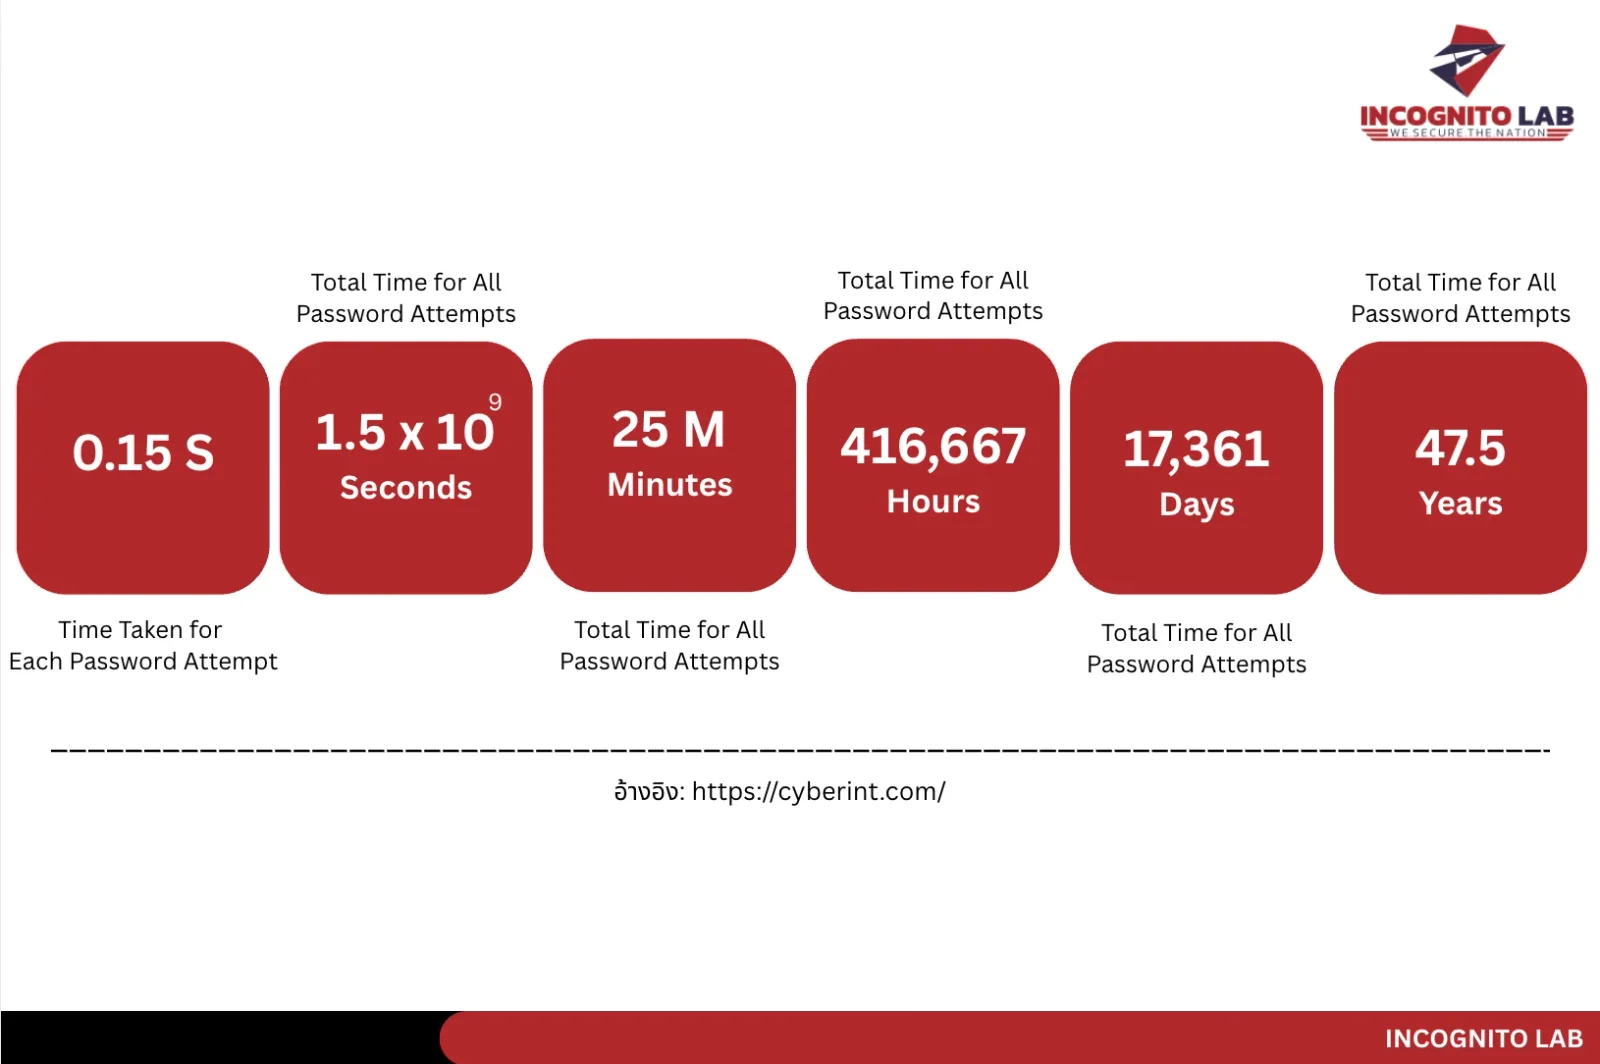
ผลจากการคำนวณของ Cyberint พบว่าการที่จะนำไปใช้ในการทำ Bruteforce เอาแค่ให้ครบทั้ง List นี่ต้องใช้เวลาถึง 47.5 ปีเลยทีเดียว ซึ่งการนำไปใช้ตรง ๆ ไม่ Practical อย่างมาก
 Rockyou 2024
ภาพรวมของ Rockyou ในแต่ละ Version
| Rockyou | Rockyou 2021 | Rockyou 2024 | |
|---|---|---|---|
| จำนวน (rows) | 14.34M | 8.46B | 9.95B |
| ขนาดไฟล์ | 133.44 MB | 91.62 GB | 145.27 GB |
| ระยะเวลาในการ crack* | < 1 Min | ~ 51 Min | 1 Hour, 21 Min |
| Crack rate** | 15.05% | 69.64% | 70.6% |
| Rank | B | S | A |
ระยะเวลาในการ crack ของ NVIDIA GeForce RTX 2060 ใน algorithm ntlm
Crack rate อัตราการ crack สำเร็จ ผลการทดสอบจาก weakpass
สามารถดูข้อมูลเพิ่มเติมได้ที่
สรุป
สุดท้ายแล้วเชื่อว่าจะมี Rockyou เวอร์ชันใหม่ออกมาเรื่อย ๆ เพราะหนีไม่พ้นการรวมรหัสผ่านจาก Breach Database ต่าง ๆ
การเดารหัสผ่านแบบ Online ไม่น่ากลัว ถ้าระบบของเรามีการตั้ง Lockout policy และทำ Monitoring เพื่อดูพฤติกรรมการ Authentication ที่ผิดปกติ
ทั้งนี้ Control ที่เพิ่มมาอาจต้องแลกกับภาระอื่น เช่น ถ้ามี Account Lockout ก็ต้องมีกระบวนการปลดล็อกบัญชี ส่วนในองค์กรขนาดใหญ่ ประเด็นนี้จะลุกลามไปถึงการทำ User Management, การออกแบบ Policy, Process, ระบบที่ใช้ทำ User Provisioning และอื่น ๆ อีกมากมาย
Reference
- Specops: Rockyou2024 analysis password leak
- Cyberint: How big is too big of a password list? An analysis of the Rockyou2024 password leak
คำถามที่พบบ่อย
การรวมรหัสผ่านจากหลายการรั่วไหลช่วยให้เดารหัสผ่านได้มากขึ้นแค่ไหน
จากตารางในบทความ Rockyou ดั้งเดิมมี 14.34M แถวและ crack rate 15.05% ส่วน Rockyou 2021 มี 8.46B แถว ใหญ่กว่าราว 590 เท่า และ crack rate 69.64% เพิ่มขึ้นราว 54.6 จุดเปอร์เซ็นต์ โดยเวลา crack เพิ่มจากไม่ถึง 1 นาทีเป็นราว 51 นาที (RTX 2060, algorithm ntlm, crack rate จาก weakpass)
ผู้ทดสอบควรเลือก wordlist ขนาดไหน
ตามตารางเป็นการแลกกันระหว่างเวลากับอัตราสำเร็จ rockyou.txt ดั้งเดิมใช้เวลาไม่ถึง 1 นาทีแต่ได้ 15.05% ส่วนชุดใหญ่ได้ราว 70% แต่ใช้เวลาตั้งแต่ราว 51 นาทีถึง 1 ชั่วโมง 21 นาที และ Cyberint คำนวณว่าการ brute-force ให้ครบทั้งรายการของ Rockyou2024 ต้องใช้ราว 47.5 ปี จึงไม่ควรเริ่มจากการนำทั้งไฟล์ไปลองตรง ๆ
Lockout policy ป้องกันการ crack ตามตารางในบทความได้หรือไม่
ไม่ได้ เวลา crack ในตารางวัดบน GPU RTX 2060 กับ algorithm ntlm ซึ่งเป็นการคำนวณเทียบกับรายการรหัสผ่านโดยตรง ไม่ได้ผ่านหน้า login ที่ lockout ดูแลอยู่ lockout และ monitoring ที่บทความแนะนำจึงช่วยกับการเดาแบบ online ส่วนกรณีที่ hash ของรหัสผ่านหลุดออกไปแล้ว ต้องพึ่งการตั้งรหัสผ่านที่ไม่อยู่ใน dictionary
Rockyou2024 ใหญ่กว่า Rockyou2021 แล้วได้ผลดีขึ้นมากหรือไม่
ไม่มาก จากตารางในบทความ Rockyou2024 มีมากกว่า Rockyou2021 ราว 1.5 พันล้านแถว (9.95B เทียบกับ 8.46B) แต่ crack rate เพิ่มขึ้นเพียงประมาณ 1 จุดเปอร์เซ็นต์ (69.64% เป็น 70.6%) ขณะที่เวลา crack เพิ่มจากราว 51 นาทีเป็น 1 ชั่วโมง 21 นาที ซึ่งสอดคล้องกับที่ Specops และ Cyberint ระบุว่าข้อมูลส่วนใหญ่ที่เพิ่มมาไม่มีประโยชน์เท่าที่ควร
ให้เราช่วยดูแลความปลอดภัยให้คุณ
หากท่านสนใจและต้องการทราบข้อมูลเพิ่มเติมเกี่ยวกับบริการของเรา สามารถนัดหมายเพื่อพูดคุยผ่านเว็บไซต์ได้ทันที ทีมงานยินดีให้คำปรึกษาและตอบทุกข้อสงสัยอย่างเต็มที่
Up Next
ARTICLES/9 Mar 2026
เฝ้าระวัง Infostealer Log ด้วย RedAlert
EDR ติดตั้งได้เฉพาะเครื่องที่องค์กรคุม แต่ credential มักรั่วจากเครื่องพนักงานและ outsource ที่ไม่มี agent อยู่ RedAlert หาเจอโดยไม่ต้องติดตั้งอะไร
ARTICLES/20 Feb 2026
Infostealer Log คืออะไร? บทเรียนจากเหตุขโมยข้อมูลลูกค้า Snowflake ปี 2024
Infostealer คือมัลแวร์ที่ขโมยรหัสผ่าน Cookie และข้อมูลในเครื่อง ข้อมูลที่ได้เรียกว่า Stealer Log และถูกนำไปขายต่อ อ่านว่า Stealer Log ต่างจาก Credential Leak อย่างไร และเกี่ยวกับเหตุข้อมูลลูกค้า Snowflake ปี 2024 อย่างไร
ARTICLES/3 Sep 2025
Lumma Stealer กับ Unmanaged Device ช่องทางที่ข้อมูลองค์กรรั่วออกไป
Lumma Stealer ขโมยข้อมูลได้หลายแบบ ขายกันเป็นธุรกิจ และกลับมาได้อีกหลังถูกปราบครั้งใหญ่ พอมันอยู่บน unmanaged device ที่องค์กรดูแลไม่ถึง credential ที่รั่วออกไปก็เป็นจุดเริ่มของการถูกเจาะ