Take a deep breath with Heartbleed
สำหรับเรื่อง Heartbleed ผมขอเขียนให้กระชับที่สุดก็แล้วกันครับ (เพราะมีแหล่งข้อมูลเยอะแล้ว และอีกอย่างไอ้ Heartbleed ทำเอาเลือดสาดเลยทีเดียว)
Heartbleed bug หรือ CVE-2014-0160 ทำให้ใครก็ตามสามารถเห็นข้อมูลใน memory ครั้งละประมาณ 64K ได้ต่อ 1 ครั้ง อยากเห็นกี่ครั้งก็ได้ตามสบาย แล้วอะไรที่เห็นได้บ้างหรอครับ? เพียบเลยเช่น content ที่ไม่ต้อง authenticate ก่อนก็ดูได้, ข้อมูล session, Private Key, username และ passwords ส่วนใครอยากทราบรายละเอียดเพิ่มเติม ลองดูจากรายการด้านล่างได้เลยนะครับ
– ถ้าใครยังไม่รู้จักให้ลองอ่านจาก heartbleed.com
– หากใครไม่สันทัดภาษาอังกฤษ ThaiCERT ก็เขียนบทความออกมาอธิบายแล้วครับ ระวังภัย ช่องโหว่ใน OpenSSL ผู้ไม่หวังดีสามารถขโมยข้อมูลใน Memory จากเครื่องของเหยื่อได้ (Heartbleed, CVE-2014-0160)
– คุณ Phitchayaphong Tantikul ทำ VDO ภาษาไทยเอาไว้สามารถไปดูเพิ่มความเข้าใจได้ที่ ช่องโหว่ OpenSSL Heartbleed
เอาล่ะครับ เข้าเรื่องเลยดีกว่า
ปัญหาคือมันมีอะไรที่มากกว่านั้น
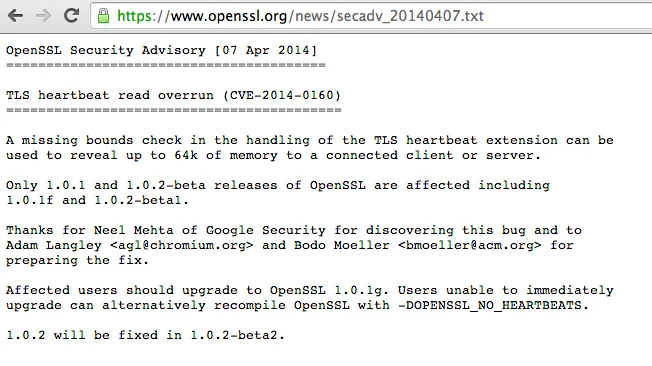 OpenSSL Security Advisory 07 Apr 2014
Ref: OpenSSL Security Advisory
เพียงแค่ update เรื่องมันยังไม่จบนะครับ สาเหตุก็คือ
- เราไม่รู้ว่าโดนเอาอะไรออกไปแล้วบ้าง ถ้าหากมีการ implement Extrusion Detection ก็ลองไปดูเลยนะครับว่ามีอะไรถูกเอาออกไปแล้วบ้างหรือไม่(ผมจัดว่าวิธีนี้ยากเกินไป อาจจะต้องรอ vendor ทำ flow analysis ออกมาโดยเฉพาะ ซึ่งช้าไปแล้ว)
- สืบเนื่องจากข้อ 1 มันไม่มี log ปรากฎครับ หากเราดูแต่ web server log เราจะตอบคำถามใครไม่ได้ว่ามันเสียหากมากน้อยแค่ไหน เป็นสถานการณ์ที่เราเสียเปรียบเป็นอย่างยิ่ง
- คุณ Update และแก้ปัญหาฝั่ง server-side ได้ก็จริง แล้วฝั่ง client-side ล่ะครับ ชิบหายครับ ลองคิดดูว่าถ้าเราบังคับให้ client connect กับ server ที่เรา control ได้ client-side attack ก็สามารถเกิดขึ้นได้ซึ่งจะทำให้เราสามารถอ่านข้อมูลใน memory ของ client ได้ ซึ่งตอนนี้นักวิจัยเค้าออกมา confirm แล้วครับว่า Android versions 4.1.0 และ 4.1.1a มีโอกาสโดน heartbleed bug เล่นงาน
(SSL บน Window ไม่เป็นไร ไม่งั้นตายหมู่แน่นอนครับ)
ดังนั้นเวลาตอบคำถามใครก็ตามอย่าลืมประเด็นเรื่องพวกนี้ด้วยนะครับ
คำแนะนำเพิ่มเติมที่พวกเราอยากบอกทุกท่าน
- ทดสอบดูว่า Server ทั้งที่อยู่ใน internal network และ DMZ zone มีช่องโหว่หรือไม่ มีจัดการแก้ bug
ก่อนเลยครับ รีบๆทำด้วย - Generate Certificate ใหม่เลยครับ อย่าคิดว่าเปลืองแรง ถ้าหากระบบของเราเป็นระบบสำคัญต้องทำทันที
- เช่นเดียวกันกับข้อ 2 จัดการ reset password ของผู้ใช้งานทุกคน ไม่ใช่เรื่องน่าอายเพราะโดนกันทั้งโลกนะครับ
- Application ที่เอาไป plug กับคนอื่นๆ ลองถามเค้าด้วยนะครับว่าระบบของเค้า OK กับ heartbleed หรือยัง ไม่ว่าจะเป็นการ implement โดยใช้ library ที่ใช้ openssl หรือเอา application ไปคุยกับ application อื่นๆ
- สำหรับ Client-side จัดเป็นเรื่องใหญ่ครับ ผมหวังว่าอย่างน้อย browser vendor อาจจะทำอะไรได้บ้าง (ตอนนี้ก็มี plugin ช่วย check แต่เราไม่ค่อยชอบใช้พวก plugin ครับ)
- Cloud Service ที่เราใช้กันอยู่มีใครโดนเล่นหรือไม่ ไปดูได้ที่ The Heartbleed Hit List: The Passwords You Need to Change Right Now
- ช่วงนี้ระวัง Phishing ด้วยครับ ถ้ามี mail ส่งมาให้ reset password ขอให้มีสติ
- สำหรับการตรวจดูว่า Web นั้นๆโดน heartbleed หรือไม่ สามารถตรวจได้หลายที่ เช่น
- Heartbleed test โดย https://twitter.com/FiloSottile
- Heartbleed test ของ McAfee ผมว่าเค้าเล่น marketing นิดๆ
- ผมว่าตรวจด้วย script เห็นชัดสุดครับ internal test ภายใน private network ก็สามารถทำได้ หากใครต้องการข้อมูลเพิ่มเติมว่าจะ check Heartbleed ของเครื่องในองค์กรได้อย่างไรสามารถสอบถามมาได้เลยนะครับ เดี๋ยวจะเอา script ไปให้ลองใช้ดู แต่ผมเชื่อว่าหลายๆคนทำได้อยู่แล้ว ?
Stay safe and get secured!!
บริการของเรา
ให้เราช่วยดูแลความปลอดภัยให้คุณ
หากท่านสนใจและต้องการทราบข้อมูลเพิ่มเติมเกี่ยวกับบริการของเรา สามารถนัดหมายเพื่อพูดคุยผ่านเว็บไซต์ได้ทันที ทีมงานยินดีให้คำปรึกษาและตอบทุกข้อสงสัยอย่างเต็มที่
Up Next
ARTICLES/19 Aug 2026
Post-Quantum Cryptography คืออะไรและทำไมเราต้องเปลี่ยน
Post-Quantum Cryptography คืออะไร ทำไมคอมพิวเตอร์ควอนตัมถึงเป็นภัยต่อการเข้ารหัส และองค์กรควรเริ่มเปลี่ยนเมื่อไหร่
ARTICLES/19 May 2025
Let's Encrypt กับใบรับรองที่จะมีอายุแค่ 47 วัน
เบื้องหลังความง่ายของ Let’s Encrypt คือโปรโตคอล ACME ที่ทำให้ขอ ต่ออายุ และยืนยันใบรับรองได้อัตโนมัติ และทำไมอายุใบรับรองกำลังจะเหลือ 47 วัน
ARTICLES/16 Apr 2025
ฐานข้อมูล CVE อาจหยุดให้บริการหลังจากวันนี้
ถ้าฐานข้อมูล CVE ที่เป็นกลางหยุดให้บริการ องค์กรจะกระทบทั้งงานเทคนิคและการปฏิบัติตามข้อกำหนด บทความอธิบายว่าใครดูแลอยู่ และทางเลือกที่เหลือมีอะไร